أصبح موضوع كيفية التعامل مع مخاوف الخصوصية في أدوات الترجمة لمواقع التجارة الإلكترونية ذا أهمية متزايدة مع تزايد حاجة الشركات عبر الإنترنت إلى ترجمة المحتوى إلى لغات متعددة. ومع ذلك، كلما تم إرسال بيانات العملاء أو محتوى الأعمال إلى منصة ترجمة، يكون هناك دائمًا خطر أمني محتمل، يتراوح بين تسريب المعلومات وانتهاكات اللوائح مثل اللائحة العامة لحماية البيانات (GDPR) أو قانون خصوصية المستهلك في كاليفورنيا (CCPA).
نظرًا للكم الهائل من البيانات الحساسة، مثل معلومات المعاملات وتفضيلات العملاء وتفاصيل الحسابات، لا يمكن لشركات التجارة الإلكترونية تحمل اختيار أدوات الترجمة دون عناية. ستناقش هذه المقالة مخاطر الخصوصية الأكثر شيوعًا، وأفضل ممارسات حماية البيانات، ودراسات حالة من أوروبا وآسيا والولايات المتحدة. لنبدأ!
لماذا تُعد مواقع التجارة الإلكترونية عرضة للخطر بشكل خاص؟
تتعرض منصات التجارة الإلكترونية بشكل خاص لمخاطر الخصوصية لأنها تتعامل مع كميات كبيرة من البيانات الحساسة وغالبًا ما تعتمد على خدمات خارجية مثل الإضافات وواجهات برمجة التطبيقات وأدوات الترجمة. عند إجراء الترجمات، قد تتم معالجة بيانات العملاء أو بيانات الأعمال عن غير قصد من قبل أطراف ثالثة، مما يجعل حماية الخصوصية أكثر صعوبة. إليك الأسباب الرئيسية وراء ضعفها.
- حجم كبير من بيانات العملاء: تجمع المتاجر الإلكترونية معلومات مثل الأسماء والعناوين وأرقام الهواتف وسجل الشراء وتفضيلات المستخدمين. إذا تُرجم هذا المحتوى دون حماية، فقد يتعرض لخوادم طرف ثالث.
- تكاملات متعددة مع منصات أو إضافات خارجية: غالبًا ما تستخدم شركات التجارة الإلكترونية أدوات إضافية (مثل تطبيقات Shopify ، أو إضافات WooCommerce، أو واجهات برمجة تطبيقات الطرف الثالث). كل تكامل يضيف نقطة تسرب بيانات محتملة أخرى.
- نقل البيانات عبر الحدود: عند استخدام خدمات الترجمة العالمية، قد يتم توجيه البيانات عبر خوادم في بلدان أخرى تفتقر إلى لوائح حماية البيانات الصارمة مثل اللائحة العامة لحماية البيانات (GDPR).
- تحكم محدود في تخزين البيانات: بعض أدوات الترجمة تخزّن النصوص المؤقتة أو السجلات أو نسخًا من المحتوى المعالج. وبدون الشفافية، لا يمكن للشركات التأكد مما إذا كانت هذه البيانات قد حُذفت أم لا تزال محفوظة.
- اختلاف اللوائح بين المناطق: تختلف متطلبات GDPR وCCPA وPDPA. إذا لم تمتثل أدوات الترجمة لجميع القوانين ذات الصلة، فقد تواجه المتاجر الإلكترونية عواقب قانونية.
- نقص التشفير في بعض خدمات الترجمة: بعض الإصدارات المجانية أو التجريبية من أدوات الترجمة لا تستخدم تشفيرًا قويًا، مما يجعل البيانات أثناء النقل عرضة للاعتراض.
مخاطر الخصوصية الشائعة في أدوات الترجمة
قد تبدو أدوات الترجمة غير ضارة، لكن العديد منها يعالج البيانات بطرق لا يدركها أصحاب الأعمال بالكامل. عندما يتم إرسال معلومات العملاء أو محتوى الأعمال إلى خدمات خارجية، يزداد خطر التعرض للانكشاف، خاصة إذا كانت المنصة لا تتبع معايير صارمة لحماية البيانات. فيما يلي أكثر مخاطر الخصوصية شيوعًا التي تحتاج مواقع التجارة الإلكترونية إلى الحذر منها.
نقل البيانات غير المشفرة
عندما لا تستخدم أدوات الترجمة التشفير، يمكن اعتراض أي بيانات تُرسل بين الموقع الإلكتروني ومزود خدمة الترجمة. وهذا يعني أن المتسللين أو الأطراف الثالثة أو حتى الشبكات غير الآمنة قد يتمكنون من الوصول إلى معلومات العملاء الحساسة. وبدون التشفير، تنتقل البيانات كنص عادي، مما يسهل قراءتها واستغلالها.
بالنسبة لشركات التجارة الإلكترونية، يُعد هذا أمرًا خطيرًا بشكل خاص لأن المحتوى المُرسَل قد يتضمن تفاصيل المنتجات أو ملفات تعريف المستخدمين أو معلومات الطلبات أو الرسائل الداخلية. وحتى إذا بدا النص غير ضار، فقد يحتوي عن غير قصد على معرّفات مثل الأسماء أو العناوين أو التفاصيل المتعلقة بالدفع. ويُعد التشفير القوي أثناء نقل البيانات أمرًا ضروريًا لتجنب تسرب البيانات.
تخزين البيانات بدون موافقة المستخدم
تحتفظ بعض خدمات الترجمة بالنص المُعالَج على خوادمها بهدف "تحسين تعلّم الآلة" أو "تسريع الترجمات المستقبلية". ومع ذلك، إذا لم يتم إبلاغ المستخدمين أو لم يمنحوا موافقتهم، فإن هذا يُعدّ انتهاكًا للخصوصية. ولا يدرك كثير من الشركات أن بياناتها قد تُحفَظ وتُعاد استخدامها دون إذن.
إن تخزين البيانات دون موافقة لا يعرّضك لشكاوى الخصوصية فحسب، بل قد يؤدي أيضًا إلى مشكلات تنظيمية بموجب قوانين مثل GDPR أو CCPA. وعندما يتم الاحتفاظ بمعلومات العملاء دون موافقة واضحة، قد تواجه الشركات عقوبات قانونية وتفقد ثقة المستخدمين.
وصول الأطراف الخارجية وإساءة الاستخدام الداخلية
غالبًا ما تتضمن أدوات الترجمة طبقات متعددة من الأنظمة والفرق، بما في ذلك المطورون وموظفو الدعم أو الموردون الخارجيون. إذا لم يتم التحكم في الوصول الداخلي، فقد يتمكن الأفراد غير المصرح لهم من عرض أو نسخ معلومات حساسة. ويشمل ذلك المتعاقدين الخارجيين والموظفين الداخليين على حد سواء.
قد يكون من الصعب اكتشاف سوء الاستخدام الداخلي ومنعه دون سياسات وصول صارمة. على سبيل المثال، قد يستخدم أحد موظفي مزوّد خدمات الترجمة البيانات المخزّنة لأغراض التدريب أو المشاركة أو أغراض أخرى لا علاقة لها باحتياجات العميل. تحتاج شركات التجارة الإلكترونية إلى ضمان أن الأنظمة المصرّح لها فقط، وليس الأفراد، هي التي يمكنها التعامل مع البيانات الخاصة.
نقص السيطرة على الاحتفاظ بالبيانات
لا توضح العديد من منصات الترجمة بوضوح المدة التي تحتفظ فيها بالمحتوى الذي تعالجه. وإذا لم تتمكن الشركات من تحديد سياسات الاحتفاظ بالبيانات أو مراجعتها، فقد يظل النص الحساس مخزّنًا إلى أجل غير مسمى. وهذا يعرّض البيانات لاختراقات مستقبلية أو وصول غير مصرح به.
كما أن غياب التحكم في مدة الاحتفاظ بالبيانات يجعل من الصعب الامتثال للوائح الخصوصية التي تفرض الحذف بناءً على الطلب. وبدون الشفافية، قد تسمح الشركات دون علمها ببقاء بيانات العملاء على خوادم خارجية لفترة طويلة بعد انتهاء الحاجة إليها.
مخاطر نقل البيانات عبر الحدود
عند إرسال بيانات الترجمة إلى خوادم في بلدان أخرى، قد تخضع لقوانين خصوصية أضعف. على سبيل المثال، قد تفقد البيانات المرسلة من الاتحاد الأوروبي إلى بلد غير ملتزم باللائحة العامة لحماية البيانات (GDPR) حمايتها القانونية. يمكن أن يحدث هذا بصمت من خلال التوجيه التلقائي بواسطة أدوات الترجمة.
كما أن عمليات النقل عبر الحدود تزيد من تعقيد الامتثال، حيث يتعين على الشركات ضمان وجود آليات قانونية مثل الشروط التعاقدية القياسية (SCCs). وإذا لم تتم إدارتها بشكل صحيح، فقد تتعرض البيانات الحساسة للحكومات أو الشركات أو الأنظمة ذات معايير الخصوصية المنخفضة.
استخدام أدوات مجانية دون سياسات خصوصية واضحة
غالبًا ما تُصمَّم أدوات الترجمة المجانية لتحقيق السهولة، لا الأمان. كثير منها لا يقدّم شروطًا واضحة حول كيفية استخدام البيانات أو تخزينها أو مشاركتها. وقد يعيد بعضها استخدام المحتوى المُرسَل لتدريب ذكائه الاصطناعي أو يخزّنه على خوادم غير آمنة.
نظرًا لأن هذه الخدمات مجانية، فقد تعتمد على بيانات المستخدم كـ "تكلفة خفية". وبدون الشفافية، تخاطر الشركات بكشف معلومات العملاء أو الشركة مقابل سرعة الترجمة أو توفير الميزانية.
موقع الخادم في الولايات القضائية منخفضة الحماية
يؤثر الموقع الفعلي أو السحابي لخادم أداة الترجمة على كيفية التعامل مع البيانات المخزنة. إذا كانت الخوادم في دول ذات لوائح خصوصية ضعيفة، فقد يتم الوصول إلى البيانات دون رقابة قانونية صارمة. بل قد تمتلك بعض الحكومات صلاحية فحص البيانات دون إشعار.
بالنسبة لأصحاب التجارة الإلكترونية، قد يؤدي عدم معرفة مكان معالجة البيانات أو تخزينها إلى ثغرات كبيرة في الامتثال. ويمكن أن يؤدي اختيار مزودين لديهم بنية تحتية مقرها الاتحاد الأوروبي أو متوافقة مع اللائحة العامة لحماية البيانات (GDPR) إلى تقليل المخاطر المرتبطة بإقامة البيانات.
أفضل الممارسات لحماية بيانات العملاء والأعمال
لتقليل مخاطر الخصوصية عند استخدام أدوات الترجمة، لا تحتاج شركات التجارة الإلكترونية إلى ميزات الأمان الأساسية فحسب، بل يجب عليها تطبيق ممارسات قوية لحماية البيانات تضمن بقاء معلومات العملاء والمحتوى الداخلي وبيانات المعاملات آمنة في كل مرحلة، سواء عند التخزين أو النقل أو المعالجة بواسطة خدمات الطرف الثالث. فيما يلي أكثر الأساليب فعالية التي يمكن تنفيذها في السيناريوهات الواقعية.
التشفير من طرف إلى طرف
يضمن التشفير من طرف إلى طرف تشفير البيانات قبل مغادرتها منصة التجارة الإلكترونية وتبقى مشفرة حتى تصل إلى النظام المقصود. يمنع ذلك الوصول غير المصرح به، حتى إذا تم اعتراض البيانات أثناء النقل. بدون هذه الحماية، قد تتعرض تفاصيل حساسة مثل ملاحظات العملاء أو أوصاف المنتجات أو الاتصالات الداخلية للكشف أثناء النقل.
على سبيل المثال، متجر Shopify يستخدم اتصال API مشفرًا لخدمة ترجمة يمنع اعتراض النص القابل للقراءة أثناء الإرسال. إذا قام مزود مثل Linguise أداة ترجمة بتطبيق TLS/HTTPS والتخزين المشفر، تظل البيانات محمية من التهديدات الخارجية.
إخفاء هوية البيانات وتقليلها
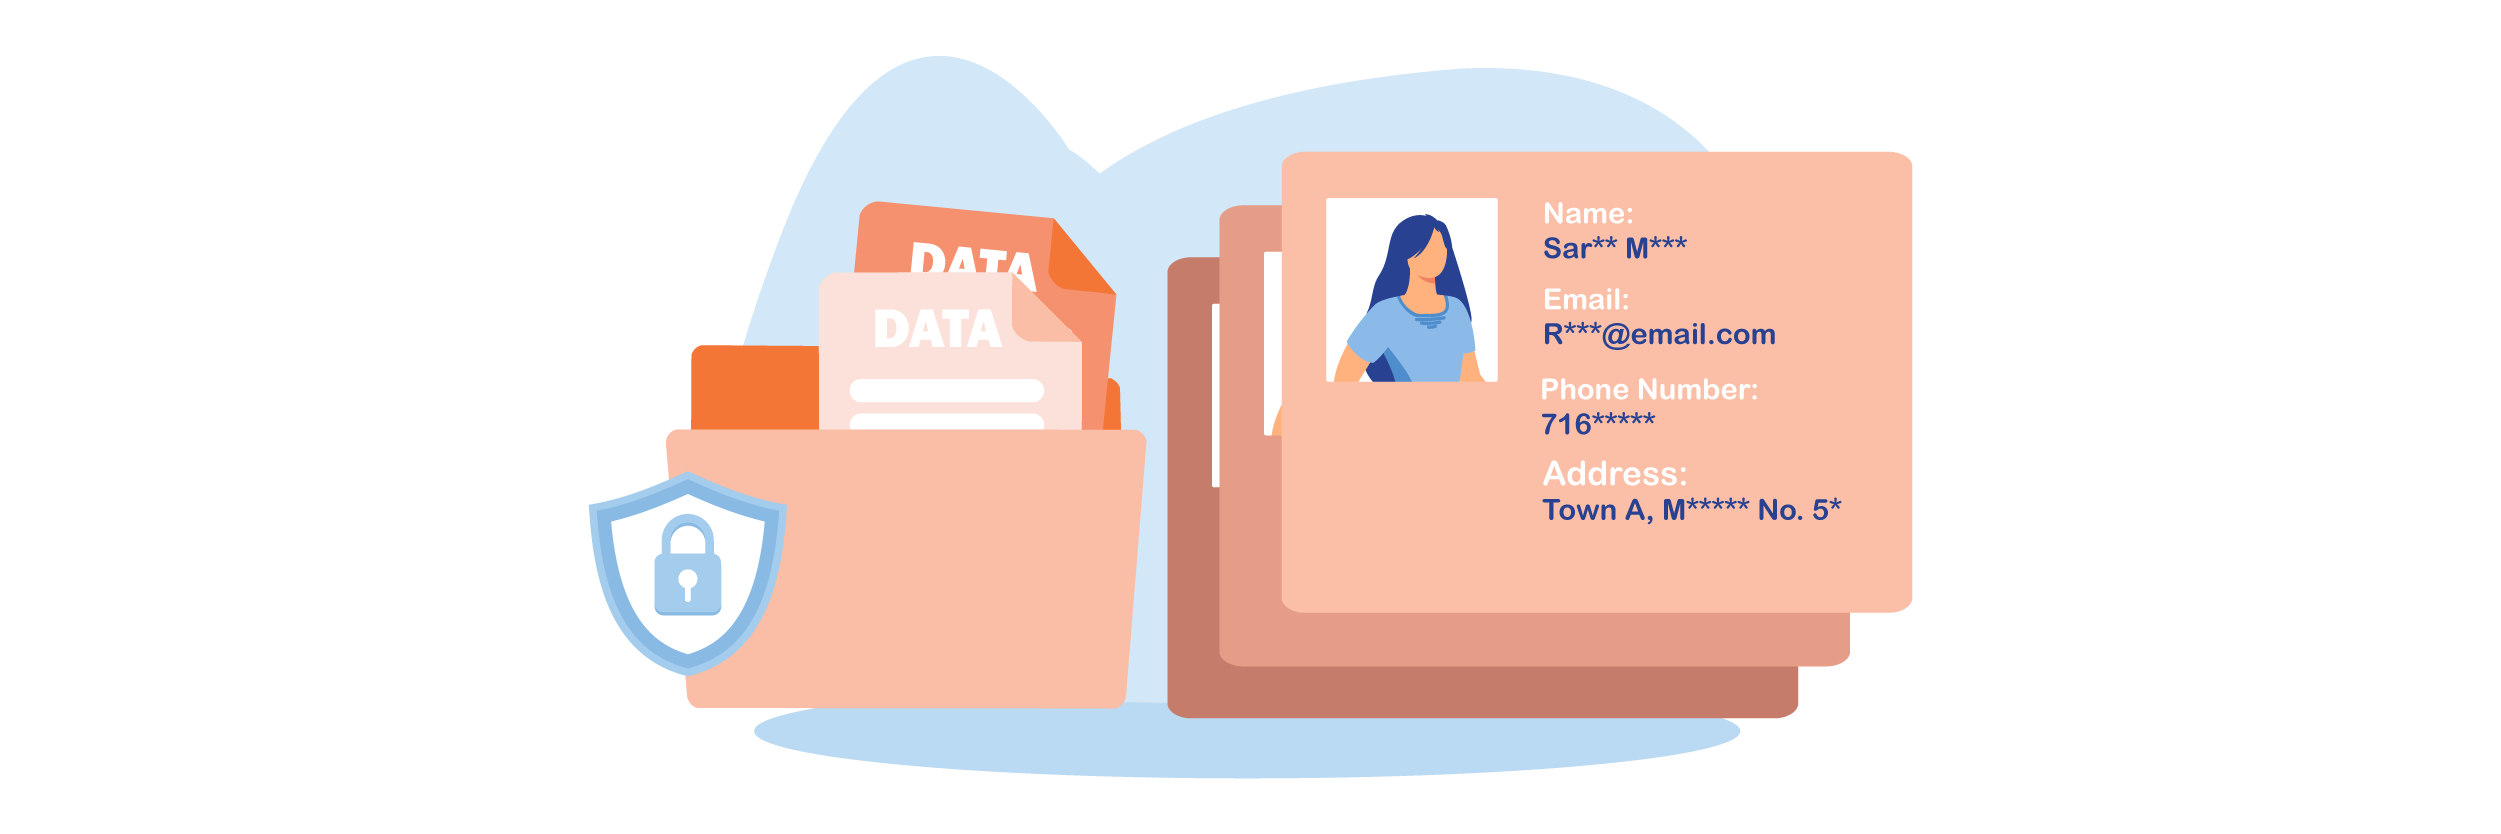
تزيل إخفاء هوية البيانات أو تحجب معلومات العملاء القابلة للتعريف قبل إرسالها إلى نظام الترجمة. وفي الوقت نفسه، يعني تقليل البيانات إرسال الأجزاء من المحتوى التي تحتاج فعلاً إلى الترجمة فقط، دون تفاصيل زائدة. تساعد هاتان الطريقتان على منع تعرض البيانات الشخصية بشكل غير ضروري.
على سبيل المثال، بدلاً من إرسال رسالة دعم كاملة للعملاء تتضمن الأسماء وتفاصيل الطلب، يمكن ترجمة النص العام فقط. تستبدل بعض المنصات معرّفات المستخدمين تلقائيًا بعناصر نائبة لتجنب مشكلات الخصوصية أثناء المعالجة.
واجهة برمجة تطبيقات آمنة والتحكم في الوصول
تضمن واجهة برمجة التطبيقات الآمنة أن الأنظمة والمستخدمين المصرح لهم فقط هم من يمكنهم التفاعل مع أدوات الترجمة. ويشمل ذلك استخدام مفاتيح المصادقة والأذونات المقيّدة والتشفير لاستدعاءات واجهة برمجة التطبيقات. وبدون ذلك، قد يتمكن المهاجمون أو الموظفون غير المصرح لهم من الوصول إلى النصوص الحساسة المُرسَلة للترجمة.
على سبيل المثال، يمكن لموقع WooCommerce أن يقيّد واجهة برمجة تطبيقات خدمة الترجمة الخاصة به بطلبات الواجهة الخلفية فقط، مما يحجب الوصول العام أو الخارجي، كما يحدد التحكم في الوصول القائم على الأدوار أعضاء الفريق الذين يمكنهم عرض المحتوى المترجم أو إدارته.
إقامة البيانات وشفافية الخادم
تشير إقامة البيانات إلى المكان الذي تُخزَّن فيه البيانات وتُعالَج. ينبغي لأدوات الترجمة أن توضح مواقع خوادمها وأن تمتثل لقوانين حماية البيانات الإقليمية. وعندما تعرف الشركات إلى أين تذهب بياناتها، يمكنها تجنب الانتهاكات القانونية ونقاط الضعف الأمنية.
على سبيل المثال، قد تختار شركة تجارة إلكترونية أوروبية خاضعة للائحة العامة لحماية البيانات (GDPR) مزود ترجمة يخزن البيانات فقط في مراكز بيانات الاتحاد الأوروبي. وإذا كانت أداة مثل Linguise توفر بنية تحتية مقرها الاتحاد الأوروبي، فإنها تساعد في منع نقل النصوص إلى ولايات قضائية أقل أمانًا.
مسارات التدقيق وسجلات الوصول
تتبع مسارات التدقيق والسجلات من يصل إلى البيانات أو يخزنها أو يعدلها أثناء الترجمة. تساعد هذه السجلات في اكتشاف النشاط المشبوه، وضمان المساءلة، ودعم الامتثال للوائح. بدون تسجيل واضح، قد يمر الوصول غير المصرح به دون اكتشاف.
من الحالات العملية عندما تحتفظ منصة ترجمة بسجلات لكل استدعاء لواجهة برمجة التطبيقات (API)، أو حدث وصول مستخدم، أو استرجاع من ذاكرة التخزين المؤقت. في حال حدوث اختراق، يمكن للشركة تتبع متى وكيف تم الوصول إلى البيانات واتخاذ إجراء تصحيحي.
الضمانات التعاقدية (اتفاقية معالجة البيانات، اتفاقية مستوى الخدمة، اتفاقية عدم الإفصاح)
تضمن الاتفاقيات القانونية مساءلة مزوّدي خدمات الترجمة عن حماية البيانات. تحدد اتفاقية معالجة البيانات (DPA) كيفية استخدام البيانات وحمايتها. وتغطي اتفاقية مستوى الخدمة (SLA) وقت التشغيل والاستجابة للحوادث، بينما تمنع اتفاقية عدم الإفصاح (NDA) المزوّدين من مشاركة المعلومات السرية.
على سبيل المثال، يجب على متجر إلكتروني يستخدم واجهة برمجة تطبيقات ترجمة تابعة لجهة خارجية أن يطلب اتفاقية معالجة بيانات موقّعة تحدد قواعد التعامل مع البيانات وسياسات الحذف. يضمن ذلك الامتثال للائحة العامة لحماية البيانات (GDPR) أو قانون خصوصية المستهلك في كاليفورنيا (CCPA) ويوفر حماية قانونية في حالة إساءة الاستخدام.
دراسات حالة إقليمية
تفرض المناطق المختلفة لوائح خصوصية مختلفة، مما يؤثر بشكل مباشر على كيفية استخدام شركات التجارة الإلكترونية لأدوات الترجمة. يساعد فهم هذه المعايير الإقليمية الشركات على اختيار منصات تلبي المتطلبات القانونية وتجنب الغرامات المحتملة أو إساءة استخدام البيانات. إليك كيفية معالجة مخاوف الخصوصية في ثلاث مناطق رئيسية.
الاتحاد الأوروبي (اللائحة العامة لحماية البيانات)
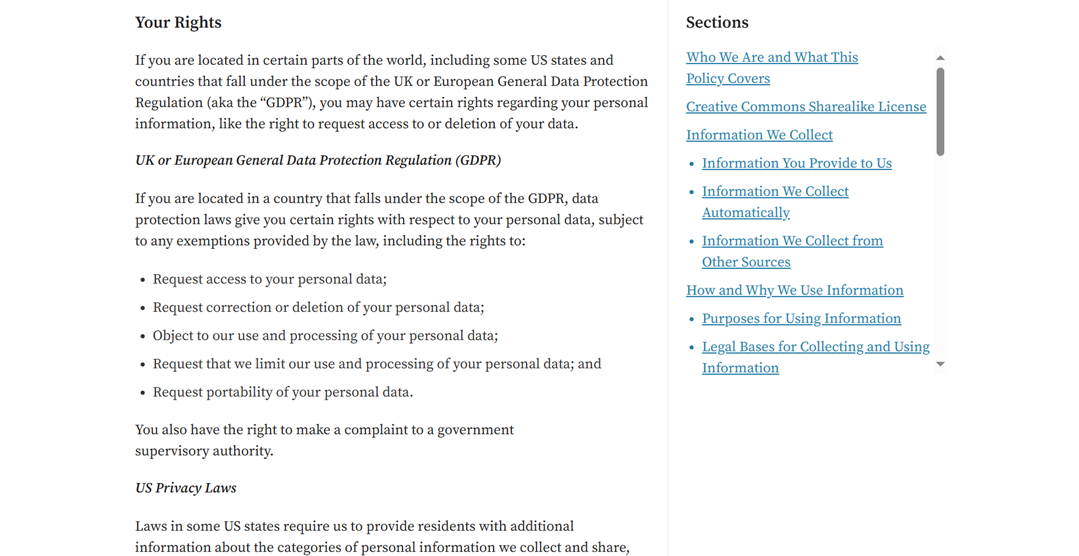
في الاتحاد الأوروبي، يفرض نظام حماية البيانات العامة (GDPR) قواعد صارمة بشأن كيفية جمع البيانات الشخصية ومعالجتها وتخزينها ونقلها. يجب أن تضمن أدوات الترجمة المستخدمة في منصات التجارة الإلكترونية تقليل البيانات وتشفيرها ومعالجتها بشكل آمن. كما يجب على الشركات ضمان عدم تخزين بيانات العملاء إلى أجل غير مسمى أو مشاركتها دون موافقة.
تنطبق حقوق GDPR هذه أيضًا عندما تعالج خدمات الطرف الثالث، مثل أدوات الترجمة، محتوى المتجر أو معلومات العملاء. وهذا يعني أن أي مزود خدمات توطين يعمل مع منصات مثل WooCommerce يجب أن يسمح بالوصول إلى البيانات وحذفها والتعامل الآمن معها وفقًا لشروط اتفاقية معالجة البيانات (DPA). وقد يعرّض المزودون الذين يخزّنون البيانات خارج الاتحاد الأوروبي، أو يفشلون في تطبيق التشفير، أو يعملون دون ضمانات تعاقدية، الشركات لخطر عدم الامتثال.
يجب على الشركات التي تعمل في كل من الاتحاد الأوروبي والمملكة المتحدة أيضًا التأكد من أن وثائق الامتثال الخاصة بها تعكس المتطلبات القانونية المعمول بها. يمكن أن يساعد استخدام قوالب المستندات القانونية البريطانية الموثوقة المؤسسات على الحفاظ على وثائق متسقة مع الوفاء بالتزامات حماية البيانات الإقليمية.
آسيا (PDPA)
لدى العديد من الدول الآسيوية إصداراتها الخاصة من قوانين حماية البيانات، مثل قانون PDPA في سنغافورة وقانون PDPA في تايلاند. وتركز هذه اللوائح على موافقة المستخدم، وحدود الاحتفاظ بالبيانات، والمعالجة المسؤولة من قبل الأطراف الثالثة. وخلافًا للائحة GDPR، قد يختلف تطبيق هذه القوانين من دولة إلى أخرى، لكن المبدأ الأساسي متشابه: حماية هوية العملاء والحد من التعرض غير الضروري للبيانات.
على سبيل المثال، يجب على شركة تجارة إلكترونية في سنغافورة تترجم صفحات الدفع إلى عدة لغات آسيوية أن تضمن أن مزود الترجمة لا يخزّن أسماء العملاء أو عناوينهم دون موافقتهم. وتُعد الأدوات التي تُخفي هوية البيانات قبل الترجمة أو توفر خيارات خوادم محلية أكثر أمانًا.
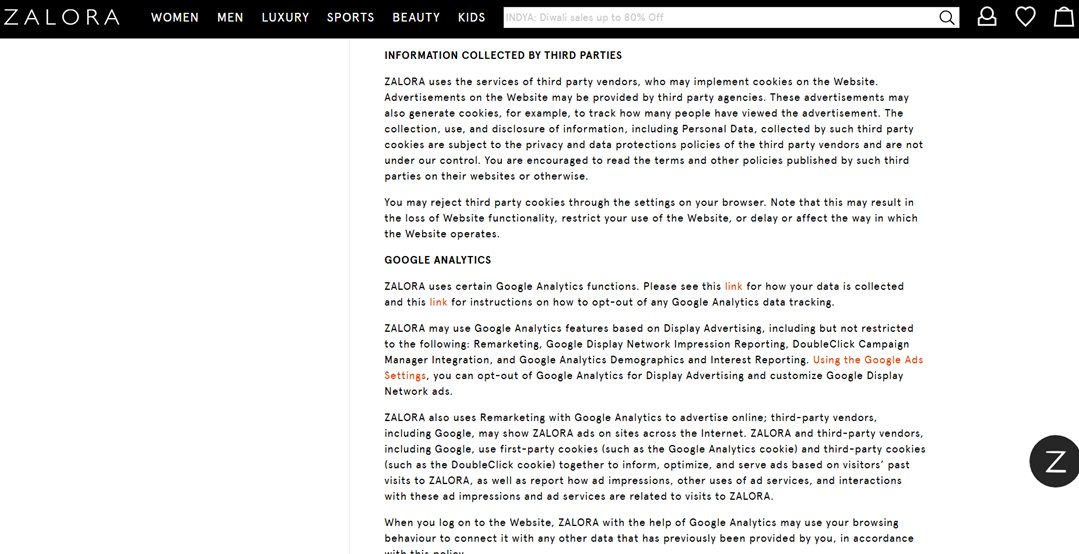
يتماشى هذا مع كيفية تعامل منصات التجارة الإلكترونية الكبرى في آسيا مع مسؤوليات الخصوصية المتعلقة بالأطراف الثالثة. على سبيل المثال، تنص سياسة زالورا في سنغافورة على أن أي بيانات تجمعها جهات خارجية، سواء لأغراض الإعلانات أو التحليلات أو الخدمات الوظيفية، تخضع لشروط الخصوصية الخاصة بالطرف الثالث نفسه، وليس لسيطرة المنصة المباشرة. ورغم أن السياسة لا تذكر أدوات الترجمة صراحةً، فإن القاعدة نفسها تنطبق: أي خدمة خارجية تعالج محتوى المستخدم يجب أن تلتزم بمتطلبات قانون حماية البيانات الشخصية (PDPA)، وتضمن التعامل الآمن، وتمنع الاحتفاظ غير المصرح به بالبيانات الشخصية أو نقلها.
الولايات المتحدة (قانون حماية خصوصية المستهلك في كاليفورنيا/قانون حماية خصوصية المستهلك في كاليفورنيا)
في الولايات المتحدة، يمنح قانون CCPA ونسخته المحدثة CPRA المستهلكين التحكم في كيفية استخدام بياناتهم الشخصية ومشاركتها. ورغم أنها ليست صارمة مثل اللائحة العامة لحماية البيانات (GDPR)، فإن هذه اللوائح تتطلب الشفافية وخيارات إلغاء الاشتراك وسياسات واضحة للتعامل مع البيانات. يجب على شركات التجارة الإلكترونية التأكد من أن خدمات الترجمة لا تبيع معلومات العملاء أو تخزنها أو تسيء استخدامها.
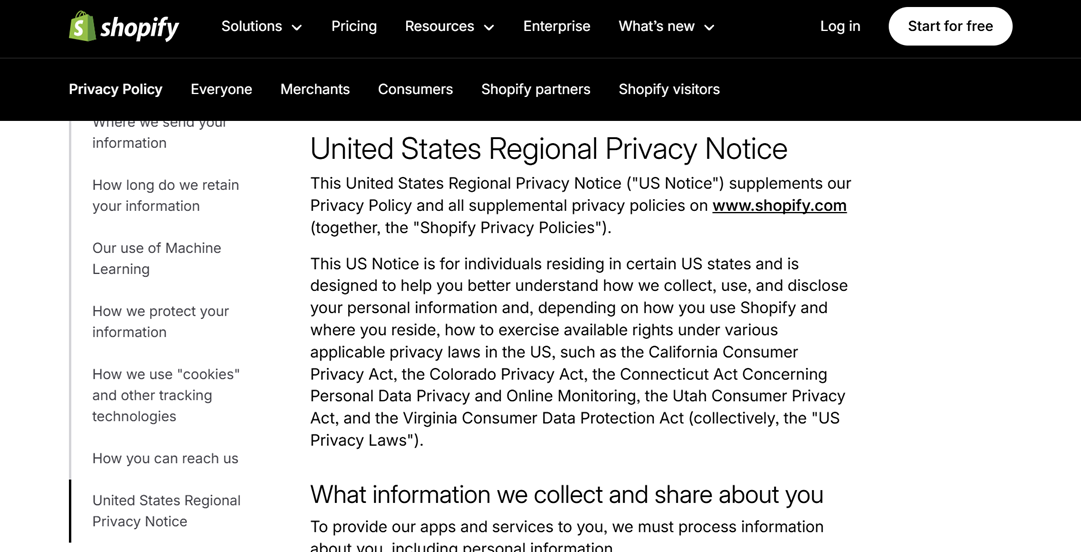
على سبيل المثال، توفر Shopifyإشعار خصوصية إقليميًا مخصصًا للولايات المتحدة لمعالجة اللوائح على مستوى الولاية مثل CCPA وCPRA. وهذا يضمن أن التجار وتكاملات أدوات الترجمة يتبعون متطلبات الشفافية وحقوق إلغاء الاشتراك وحذف البيانات.
نصائح الامتثال (GDPR، CCPA، PDPA)
تضع اللوائح مثل اللائحة العامة لحماية البيانات (GDPR) في أوروبا، وقانون خصوصية المستهلك في كاليفورنيا (CCPA/CPRA) في الولايات المتحدة، وقانون حماية البيانات الشخصية (PDPA) في آسيا معايير صارمة لكيفية جمع البيانات الشخصية ومعالجتها وتخزينها ومشاركتها. وللحفاظ على الامتثال، تحتاج الشركات إلى مزيج من السياسات الداخلية والضمانات التقنية والاتفاقيات الواضحة مع مزوّدي الخدمات الخارجيين مثل أدوات الترجمة. وفيما يلي الممارسات الرئيسية التي ينبغي اتباعها.
تقليل البيانات وإخفاء الهوية
يعني تقليل البيانات جمع واستخدام المعلومات الضرورية فقط لغرض محدد. في التجارة الإلكترونية، على سبيل المثال، لا يلزم إرسال جميع تفاصيل العملاء إلى مزودي خدمات الترجمة. يقلل تقييد البيانات الحساسة من تأثير سوء الاستخدام أو الاختراقات المحتملة.
يستبدل إخفاء الهوية البيانات القابلة للتعريف برموز أو علامات بحيث لا تكون الهوية الأصلية مرئية على الفور. وهذا مفيد بشكل خاص عندما تعالج أدوات خارجية مثل واجهات برمجة تطبيقات الترجمة البيانات. وبينما لا يزال من الممكن ربط البيانات عبر مراجع داخلية، يتم منع الكشف المباشر عنها.
يشجع GDPR تحديدًا إخفاء الهوية كضمانة معترف بها قانونيًا. في حال حدوث خرق، تصبح البيانات أقل عرضة بكثير لكشف الهويات الفردية. كما يساعد ذلك أثناء عمليات التدقيق ومراجعات الأمان الداخلية.
إدارة موافقة المستخدمين
تُعد الموافقة متطلبًا أساسيًا في قوانين الخصوصية الحديثة. يجب على الشركات إبلاغ المستخدمين بوضوح إذا كانت بياناتهم ستُعالج بواسطة أدوات ترجمة تابعة لجهات خارجية، خاصةً إذا كان المحتوى يتضمن معلومات شخصية أو متعلقة بالمعاملات. فالشفافية تبني ثقة المستخدمين وتقلل المخاطر القانونية.
بالإضافة إلى جمع الموافقة، يجب على الشركات السماح للمستخدمين بسحبها في أي وقت. يمكن تسهيل ذلك من خلال لافتات ملفات تعريف الارتباط، أو إعدادات التفضيلات، أو مربعات الاختيار للاشتراك/إلغاء الاشتراك. يجب تسجيل كل إجراء موافقة وتخزينه كدليل على الامتثال.
بموجب اللائحة العامة لحماية البيانات (GDPR) وقانون حماية البيانات الشخصية (PDPA)، يجب أن تكون الموافقة الصالحة صريحة ومستنيرة. وفي المقابل، غالبًا ما يستخدم قانون خصوصية المستهلك في كاليفورنيا (CCPA) آليات إلغاء الاشتراك لفئات بيانات محددة. وبدون وجود نظام مناسب لإدارة الموافقة، تواجه الشركات خطر الغرامات وفقدان المصداقية.
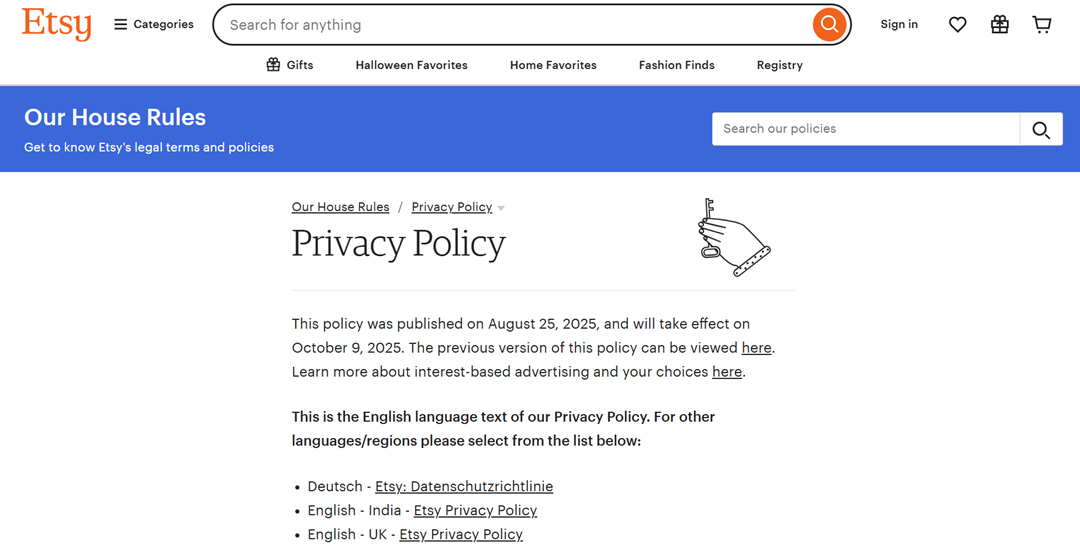
لدعم ممارسات الموافقة الشفافة، توفر منصات التجارة الإلكترونية الكبرى مثل Etsy أيضًا سياسات الخصوصية الخاصة بها بعدة لغات. يساعد هذا النهج المستخدمين حول العالم على فهم كيفية التعامل مع بياناتهم بسهولة ويعزز الثقة في مختلف المناطق.
اتفاقيات معالجة البيانات (DPAs) مع مزودي الخدمة
عند التعامل مع موردين مثل منصات الترجمة، يكون اتفاق معالجة البيانات (DPA) إلزاميًا. فهو يحدد المسؤوليات المتعلقة بتأمين البيانات الشخصية وتخزينها واستخدامها وحذفها. بدون اتفاق معالجة البيانات، قد يؤدي استخدام أدوات الطرف الثالث إلى انتهاك متطلبات اللائحة العامة لحماية البيانات (GDPR) أو قانون حماية البيانات الشخصية (PDPA).
تضمن اتفاقية معالجة البيانات (DPA) عدم استخدام المزوّدين للبيانات لأغراض غير مصرّح بها، مثل التحليلات أو تدريب الذكاء الاصطناعي. وهي تغطي عادةً التشفير، وحدود الوصول، وموقع الخادم، والمعالجين الفرعيين، وإجراءات الإخطار بالاختراقات.
حتى كبار المزوّدين مثل Google Cloud أو AWS Translate يقدّمون اتفاقيات معالجة البيانات (DPAs) القياسية التي يجب على العملاء قبولها. أثناء عمليات التدقيق أو التحقيقات، يُعد وجود اتفاقية معالجة بيانات موقّعة أحد الأدلة الرئيسية على الامتثال القانوني.
حق الوصول إلى البيانات وتصحيحها وحذفها
يحق للمستخدمين الوصول إلى بياناتهم وطلب تصحيحها والمطالبة بحذفها إذا لم تعد هناك حاجة إليها. هذه الحقوق مفروضة بموجب GDPR وCCPA/CPRA وPDPA. وهذا يعني أن منصات التجارة الإلكترونية وأدوات الترجمة يجب أن تدعم مثل هذه الطلبات عمليًا.
للامتثال، تحتاج الشركات إلى أنظمة تخزين بيانات وتتبع منظمة بشكل صحيح. إذا كانت معلومات العملاء موزعة عبر الخوادم والموردين والتطبيقات دون رؤية واضحة، يصبح الاستجابة لطلبات البيانات شبه مستحيلة.
على سبيل المثال، قد يطلب المستخدم حذف نصوص المحادثات التي تمت ترجمتها وتخزينها بواسطة مزوّد خارجي. وإذا لم يمتلك المزوّد آليات حذف مناسبة، تظل الشركة—وليس المزوّد—مسؤولة قانونيًا.
النقل عبر الحدود باستخدام الشروط التعاقدية القياسية (SCCs)
تستضيف العديد من خدمات الترجمة خوادمها في بلدان مختلفة، مما يجعل عمليات نقل البيانات عبر الحدود قضية امتثال كبرى. بموجب اللائحة العامة لحماية البيانات (GDPR)، لا يُسمح بنقل البيانات خارج الاتحاد الأوروبي إلا إذا توفرت حمايات مكافئة. ومن الآليات المقبولة على نطاق واسع استخدام الشروط التعاقدية القياسية (SCCs).
تُعد البنود التعاقدية القياسية (SCCs) اتفاقيات ملزمة قانونيًا بين مُرسِل البيانات ومُستلِمها، وتضمن بقاء معايير الخصوصية سليمة. يجب على منصات التجارة الإلكترونية التي تتعامل مع مزوّدين في الولايات المتحدة أو الهند أو آسيا تضمين البنود التعاقدية القياسية قبل السماح بأي نقل للبيانات.
تتطلب بعض قوانين حماية البيانات الشخصية الآسيوية (PDPA) أيضًا إشعارًا مسبقًا أو موافقة حكومية لنقل البيانات الدولي. وبدون الشروط التعاقدية القياسية (SCCs) أو ضمانات مماثلة، قد تُعتبر الشركات تنقل البيانات بشكل غير قانوني.
تقييم مخاطر الخصوصية (DPIA)
يُطلب تقييم أثر حماية البيانات (DPIA) عندما تتضمن أنشطة المعالجة مخاطر عالية على الخصوصية، مثل أدوات الترجمة القائمة على الذكاء الاصطناعي التي تخزّن المحادثات أو تعالج بيانات المعاملات. يساعد تقييم أثر حماية البيانات الشركات على تحديد الثغرات الأمنية، أو الاستخدام المفرط للبيانات، أو التعرض للوصول غير المصرح به.
يقيّم تقييم أثر حماية البيانات (DPIA) نوع البيانات المجمَّعة والغرض من المعالجة والأطراف المعنية وطرق التخزين وفترات الاحتفاظ. وتوجّه النتائج القرارات المتعلقة بإضافة ضمانات مثل التشفير أو تقييد الوصول أو تحسين عقود المورّدين.
بموجب اللائحة العامة لحماية البيانات (GDPR)، يجب إكمال تقييم أثر حماية البيانات (DPIA) قبل إطلاق أي أداة أو نظام جديد يتعامل مع البيانات الشخصية الحساسة. وإذا كشف التقييم عن مخاطر لا يمكن إدارتها، فقد تقوم السلطات حتى بحظر النشاط. وبعيدًا عن الامتثال، تساعد تقييمات أثر حماية البيانات الشركات على تعزيز وضعها العام في حماية البيانات.
جدول مقارنة معالجة البيانات: Linguise مقابل المنافسين
عند اختيار أداة ترجمة للتجارة الإلكترونية، لا يكفي مقارنة الميزات، بل تحتاج أيضًا إلى تقييم كيفية تعامل كل مزوّد مع بيانات المستخدمين. تختلف سياسات المنصات المختلفة بشأن التخزين والتشفير والموافقة والامتثال للوائح مثل GDPR وCCPA وPDPA. تساعد المقارنة المباشرة الشركات على اتخاذ قرارات أكثر أمانًا واستنارة.
الجانب | Linguise | ويغلوت | واجهة برمجة تطبيقات Google Translate | Lokalise |
تشفير البيانات (أثناء النقل وفي حالة السكون) | نعم (HTTPS والتشفير) | نعم | نعم | نعم |
سياسة تخزين البيانات | مؤقت، دون تخزين طويل الأمد | يخزن الترجمات على الخوادم | قد يتم الاحتفاظ بالبيانات مؤقتًا | يخزن بيانات المشروع في السحابة |
متطلبات موافقة المستخدم | مطلوب للبيانات الشخصية | مطلوب (استنادًا إلى GDPR) | غير مفعّل افتراضيًا | مطلوب حسب الاستخدام |
الامتثال (اللائحة العامة لحماية البيانات/قانون خصوصية المستهلك في كاليفورنيا/قانون حماية البيانات الشخصية) | متوافق تمامًا | متوافق مع اللائحة العامة لحماية البيانات | أدوات متوافقة مع GDPR، لكنها تعتمد على المستخدم | متوافق مع GDPR و SOC 2 |
استخدام البيانات لتدريب الذكاء الاصطناعي | لا | لا | نعم (إلا إذا تم إلغاء الاشتراك) | لا |
الاحتفاظ بالبيانات وحذفها | إزالة فورية عند الطلب | قابلة للإزالة عند الطلب | تحكم محدود للمستخدم | إعدادات مخصصة لمدة الاحتفاظ |
توفر اتفاقية معالجة البيانات (DPA) | نعم | نعم | متاح عبر شروط الخدمة السحابية | نعم |
ضمانات نقل البيانات عبر الحدود | الامتثال للشروط التعاقدية القياسية (SCCs) واللائحة العامة لحماية البيانات (GDPR) | ضمانات الشروط التعاقدية القياسية (SCCs) واللائحة العامة لحماية البيانات (GDPR) | بنود SCCs متاحة | بنود SCCs وبنود الاتحاد الأوروبي |
الخلاصة
يجب التعامل مع الخصوصية في أدوات الترجمة الخاصة بالتجارة الإلكترونية بجدية لأن بيانات العملاء والمعاملات ومحتوى الأعمال غالبًا ما تُنقل أثناء العملية. يمكن أن تؤدي مخاطر مثل التخزين غير المصرح به والتشفير الضعيف ووصول الأطراف الثالثة وعمليات النقل عبر الحدود إلى انتهاكات للوائح مثل GDPR أو CCPA أو PDPA.
لحماية البيانات، يحتاج أصحاب المتاجر الإلكترونية إلى أدوات ترجمة مزودة بتشفير من طرف إلى طرف، والتحكم في الاحتفاظ بالبيانات، وخوادم شفافة، والامتثال القانوني. Linguise يقدم نهجًا أكثر أمانًا مع إخفاء هوية البيانات، وحماية متوافقة مع GDPR، وعدم التخزين طويل الأمد، ودعم اتفاقيات معالجة البيانات (DPAs) والشروط التعاقدية القياسية (SCCs). إذا كنت ترغب في ترجمة موقعك الإلكتروني التجاري دون التضحية بالخصوصية والأمان، فإن استخدام Linguise يعد خيارًا أكثر أمانًا وامتثالًا.