金融ウェブ翻訳は、金融機関が信頼と信用を維持しながら市場を越えてコミュニケーションを図る上で極めて重要です。この分野では、翻訳は顧客データや取引記録などの極めて機密性の高い情報を保護することに関わります。こうしたデータの取り扱いにおけるいかなるミスや見落としも、データ侵害から法的責任に至るまで深刻なリスクを引き起こす可能性があり、セキュリティとコンプライアンスはあらゆる翻訳プロセスにおいて不可欠な柱となっています。.
金融企業がグローバルに事業を拡大するにつれ、ヨーロッパのGDPRから米国のFINRAまで、地域ごとに異なる厳格かつ多様な規制に直面しています。こうした課題を理解し、ベストプラクティスを探るために、本記事では金融ウェブサイト翻訳におけるセキュリティとコンプライアンスの重要な側面を解説します。.
金融ウェブサイトの翻訳においてセキュリティとコンプライアンスが重要な理由
金融ウェブ翻訳では、正確さだけでは十分ではありません。そのプロセスには、機密データ、法的情報、敏感な顧客記録の取り扱いが含まれます。金融ウェブ翻訳においてセキュリティとコンプライアンスが重要な理由は以下のとおりです。.
- セキュリティが維持されない場合のデータ漏洩リスク: 金融系のウェブサイトは、顧客の身元情報や取引記録などの機密情報を保存・処理しています。翻訳ワークフローに適切な暗号化や安全なアクセス制御が欠けている場合、これらのデータがハッカーや不正な第三者に露出する可能性があります。一度のデータ侵害が、顧客と金融機関の両方に長期的な損害をもたらすことがあります。
- 金融企業にとっての法的・評判上の影響: 翻訳中にデータを誤って扱うと、訴訟、規制上の罰則、または調査を引き起こす可能性があります。法的問題だけでなく、顧客が企業への信頼を失い、金銭的損失よりも回復が難しいことが多い評判の損害につながる可能性があります。一度壊れた信頼は、金融業界では再構築するのが非常に困難です。
- 考慮すべき国ごとに異なる規則: 各地域には、ヨーロッパのGDPR、アメリカのFINRA、アジアのデータローカライゼーション法など、それぞれの規制があります。これらの法的要件を無視した金融翻訳は、コンプライアンス違反、罰金、さらには特定市場での事業制限につながる可能性があります。このため、国際規制と現地規制の知識がすべての翻訳プロジェクトで不可欠となります。
翻訳中にデータを安全に保つ
ウェブサイトのコンテンツを翻訳する 金融サービス向けの翻訳は、最終結果と同様に安全でなければなりません。データは適切な保護措置がなければ脆弱になる複数の段階を通過するためです。各段階での強固な保護は、顧客を守るだけでなく、規制当局や利害関係者との信頼を築きます。このセクションでは、金融翻訳中にデータを安全に保つ方法を探ります。
顧客データと取引データの保護
顧客の詳細情報と取引記録は、金融セクターにおいて最も価値のある資産です。翻訳中、保護措置が講じられていない場合、これらのデータセットは外部ツール、サーバー、あるいは権限のない個人にさえも露出する可能性があります。この情報を保護することで、個人情報および金融データの機密性が保たれ、身元詐称や金融詐欺のリスクを最小限に抑えることができます。.
顧客データの保護を怠ると、特にGDPRのような違反に対して高額な罰金を課す枠組みの下では、厳しい規制措置につながる可能性があります。法的問題を超えて、顧客は金融機関が自身の情報を最大限の注意をもって扱うことを期待しています。翻訳プロセスにおいてデータ保護を優先することで、企業は信頼を強化し、強固な顧客関係を維持することができます。.
文書共有における暗号化の重要性
暗号化は、財務書類がプラットフォーム間または翻訳プロバイダーと共有される際に、不正アクセスを防ぐ上で中心的な役割を果たします。データを読めないコードに変換することで、暗号化は、ファイルが傍受されたとしても、悪意のある者にとってアクセス不可能であることを保証します。これは、口座番号、契約書、社内財務報告書などを含む書類にとって特に重要です。.
暗号化を行わない場合、転送中にファイルが容易に侵害され、サイバー攻撃の潜在的な侵入経路が生じる可能性があります。エンドツーエンド暗号化を導入することは、コンプライアンス要件を満たすだけでなく、翻訳ワークフローのあらゆる段階で情報を保護するという企業のコミットメントを示すことにもなります。.
承認されたチームメンバーのみにアクセスを制限する
翻訳プロセスに関わる全員が、機密性の高い財務書類への完全なアクセス権を必要とするわけではありません。アクセスを許可された担当者だけに制限することで、偶発的な情報漏洩や意図的な不正利用のリスクを軽減できます。ロールベースアクセス制御(RBAC)により、プロジェクトマネージャーは特定の権限を割り当てることができ、翻訳者、編集者、レビュアーは自分が担当するコンテンツにのみアクセスできるようになります。.
アクセスが適切に制限されていない場合、些細な見落としでも機密データの広範な漏洩につながる可能性があります。対照的に、アクセスを制御することでチーム内に説明責任が生まれ、全体的なセキュリティが強化されます。金融機関にとって、このアプローチは機密情報を保護するだけでなく、データ処理とコンプライアンスに関する国際標準にも適合します。.
金融翻訳におけるサイバーセキュリティニーズへの対応
サイバーセキュリティは、金融ウェブ翻訳における最大の課題の一つです。機密文書やデータが常にオンラインで共有・保存されているため、サイバー攻撃のリスクは無視できません。情報を安全に保つには、企業は基本的なデータ保護を超えた強固なセキュリティ対策を講じる必要があります。.
フィッシング攻撃やマルウェア攻撃の防止
フィッシングやマルウェアは、ハッカーが金融データを盗むために使う一般的な手法です。翻訳プロジェクトでは、攻撃者が公式に見える偽のメールを送信したり、ファイルに有害なソフトウェアを埋め込んだりする可能性があります。注意深く監視しないと、これらの脅威は不正アクセスやデータ盗難につながる恐れがあります。.
フィッシングのリスクについてチームを教育し、信頼できるウイルス対策システムを使用することで、金融会社はこれらの危険を減らすことができます。 proactiveなアプローチは、機密文書を保護するだけでなく、予期しない中断なく翻訳ワークフロー全体をスムーズに実行し続けます。.
安全なクラウドストレージの利用
クラウドストレージは翻訳ファイルの保存や共有に広く利用されていますが、すべてのプラットフォームが同じように安全というわけではありません。強力な暗号化とコンプライアンス認証を備えた安全なクラウドプロバイダーを選ぶことで、機密文書を不正アクセスから保護できます。.
安全なクラウドストレージはコラボレーションも容易にします。承認された翻訳者やレビュアーがどこからでも安全にファイルにアクセスできるためです。利便性と保護のこのバランスにより、金融機関は翻訳プロジェクトにおいて効率性とセキュリティの両方を維持できます。.
翻訳プロセスの追跡管理
翻訳プロセスの各段階を監視することで、セキュリティ侵害を示す可能性のある異常な活動を検出できます。適切な追跡により、プロジェクトマネージャーは誰がファイルにアクセスし、いつ変更が行われ、データがどのように処理されたかを確認できます。.
このレベルの監視体制は、チーム内に説明責任を醸成し、不正を早期に発見しやすくします。金融企業にとって、このような透明性はコンプライアンス要件を満たし、クライアントのデータが責任を持って管理されていることを安心してもらうために不可欠です。.
インシデント発生時の復旧計画を策定する
強力なセキュリティがあっても、サイバー脅威に完全に免疫のあるシステムはありません。だからこそ、復旧計画を持つことが不可欠です。明確なバックアップと復旧戦略により、インシデントが発生した場合にデータを迅速に復元でき、ダウンタイムと財務への影響を最小限に抑えることができます。.
復旧計画がなければ、企業は貴重なデータを永久に失うか、長期にわたるサービス中断に陥るリスクがあります。最悪のシナリオに備えることで、金融機関はサイバー攻撃に直面しても事業継続性を維持し、評判を守ることができます。.
金融規制のナビゲート
金融ウェブ翻訳では、規制がデータの処理、保存、国境を越えた共有の方法を形作る上で極めて重要な役割を果たします。これらの規制を理解することで、翻訳が正確であるだけでなく、法的にも問題ないものになります。.
グローバル基準
GDPR、PSD2、バーゼルIIIなどのグローバル規制は、金融機関が機密データを扱う際の運用の基盤を定めています。例えばGDPRは、欧州における個人データ保護に焦点を当てており、顧客情報の処理および保存方法に対して厳格な管理を求めています。PSD2はデジタル決済の透明性を高め、バーゼルIIIは銀行業務におけるリスク管理を強化します。.
金融翻訳において、これらの基準は、コンプライアンス要件を正確に反映するようにコンテンツを適応させる必要があることを意味します。プライバシーポリシーや支払い指示の翻訳が不適切だと、コンプライアンス違反につながり、金融機関が高額の罰金を科されたり、顧客の信頼を失ったりする可能性があります。したがって、翻訳者は法的な一貫性を確保するために、これらのグローバルな枠組みに精通している必要があります。.
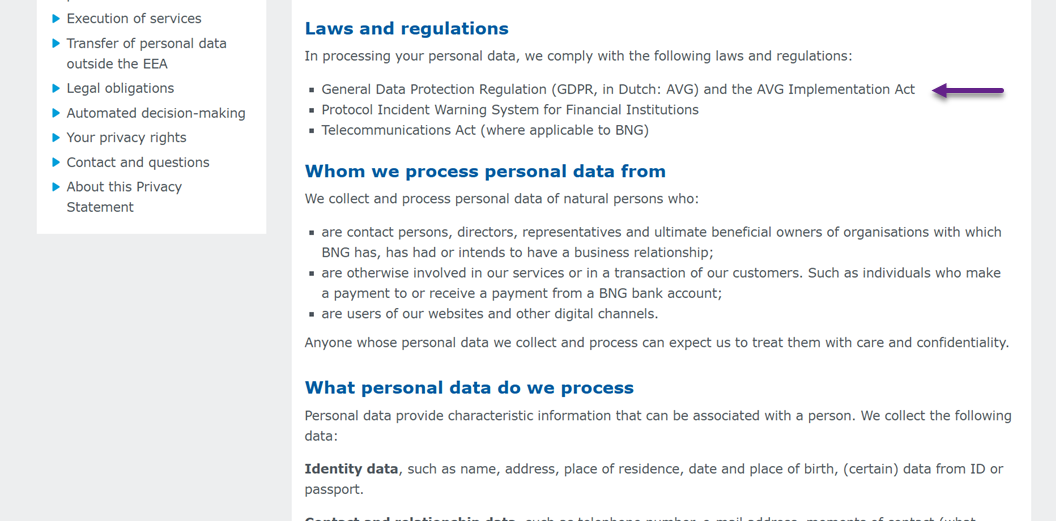
例えば、BNG銀行はプライバシーステートメントに「個人データの保護」に関するセクションを設け、GDPRやオランダの銀行基準への言及を完備しており、金融コンテンツにおける規制遵守の重要性を示しています。.
各市場における国別のルール
グローバル基準が広範な枠組みを設定する一方で、各国は独自の特定のルールを追加します。米国では、SECやFINRAなどの組織が財務報告および開示に厳格な規制を課しています。欧州連合では、指令が財務コミュニケーションの提示方法を形作り、アジア市場ではしばしばデータを国内に保存することを要求するデータローカライゼーション法を実施しています。.
翻訳者にとって、これは各市場が独自の要件を持ち、それに注意深く従う必要があることを意味します。現地の規則を無視すると、市場参入の阻止、法的紛争、または評判の損害につながる可能性があります。したがって、金融翻訳は言語を超え、対象国の規制環境に適合するものでなければなりません。.
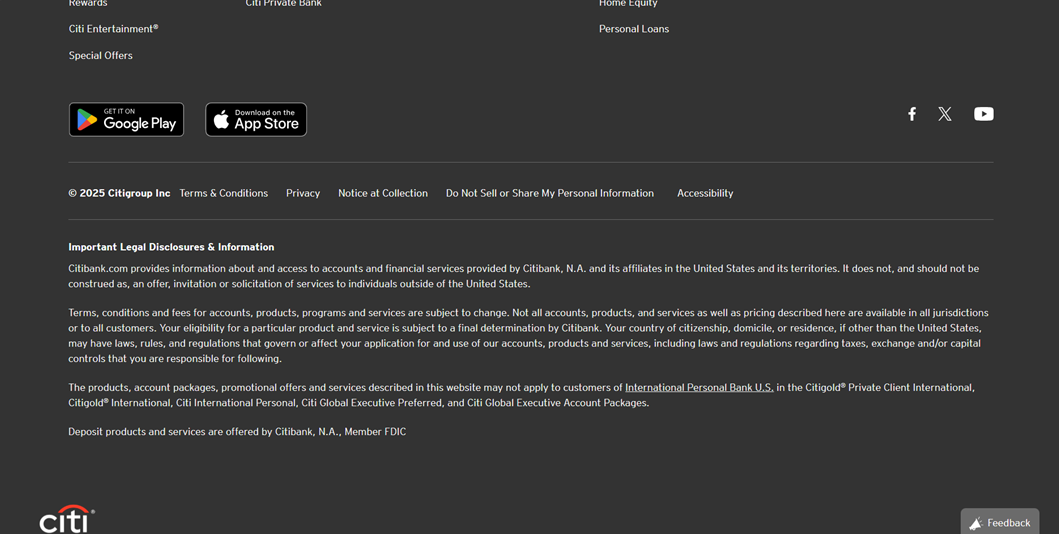
例えば、銀行、投資、クレジット、資産管理サービスを提供する世界的な金融機関であるシティの公式ウェブサイトでは、フッターにプライバシーポリシーや利用規約などのさまざまな法的リンクが表示されており、事業を展開するすべての管轄区域におけるプライバシーおよびサービス規制への準拠を確認できます。.
業界標準およびセキュリティ認証
政府の規制だけでなく、金融セクターは情報セキュリティを確保するためにISO 27001やSOC 2などの業界標準にも依存しています。ISO 27001は機密データを管理するためのベストプラクティスを概説し、SOC 2はサービス組織におけるセキュリティ、可用性、機密性のための管理に焦点を当てています。.
これらの基準を遵守することは、企業が顧客データ保護に関する国際的に認められた慣行に従っていることを示します。翻訳プロバイダーにとって、これらの認証への準拠は、そのワークフローが最高水準のセキュリティベンチマークを満たしていることを金融機関に保証します。これにより、クライアントとプロバイダー間の信頼が強化され、金融業界ではこれが極めて重要です。.
正確な法律・金融用語の重要性
法的および財務用語の正確な使用は、規制の遵守と同じくらい重要です。契約書、年次報告書、規制当局への提出書類において誤訳された用語は、混乱、誤解、さらには法的紛争を引き起こす可能性があります。例えば、「securities」という用語を誤訳すると、金融商品やサービスに関する誤解を招く恐れがあります。.
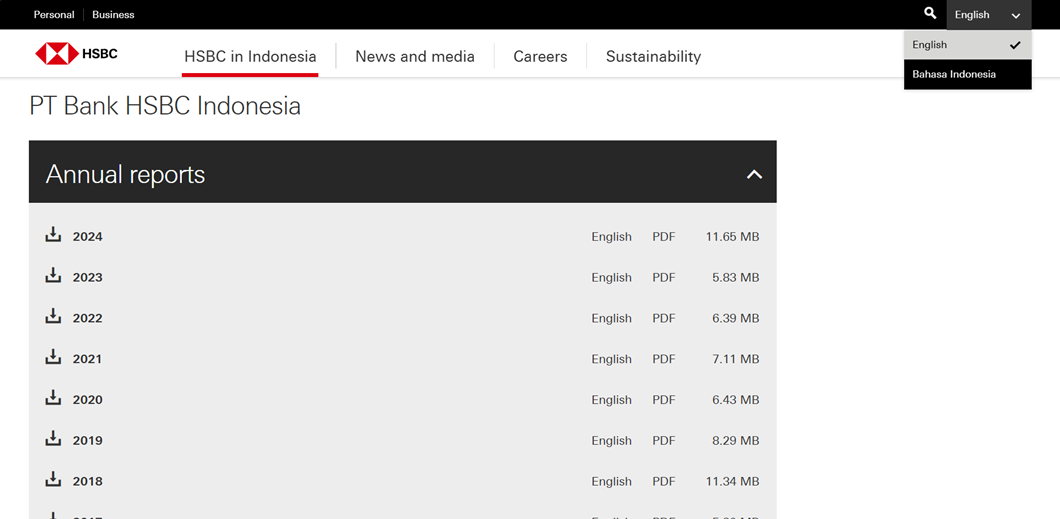
例として、HSBCの年次報告書から2つの言語(インドネシア語と英語)で提示された抜粋を以下に示します。これは、法律用語や金融用語の正確さが言語間での情報の一貫性を維持する上でいかに重要であるかを示しています。.
翻訳が正しい用語を使用することを確実にすることで、機関は明確さを維持し、規制上の複雑化を回避できます。このレベルの正確性を達成するには、金融と法律の専門知識を持つプロの翻訳者が不可欠です。細部への注意はコンプライアンスを支えるだけでなく、金融機関の信頼性も保護します。.
安全な金融ウェブ翻訳のための実践的戦略
金融翻訳において正確性とセキュリティの両方を確保するには、リスクを認識するだけでは不十分であり、日々のワークフローで実践できる具体的な戦略が必要です。適切なツールの選択から信頼できるプロバイダーとの連携まで、各ステップが機密情報を保護しながら高品質な翻訳を提供する上で重要な役割を果たします。.
強力なセキュリティ機能を備えた翻訳プラットフォームの使用
安全な翻訳プラットフォームは、機密性の高い金融データを保護するための最初の防御線です。エンドツーエンド暗号化、ロールベースのアクセス、ISO 27001などの標準への準拠を提供するプラットフォームは、サイバー脅威に対する追加の保護層を提供します。これらの機能により、アップロードから配信まで、翻訳のあらゆる段階でデータの機密性が確保されます。.
強固なセキュリティを備えていないプラットフォームの使用は、企業を情報漏洩や不正アクセスのリスクにさらします。安全なソリューションに投資することで、金融機関はコンプライアンスを維持し、顧客のデータが最高水準の注意をもって扱われていることを安心してもらうことができます。.
金融規制を理解しているプラットフォームとの連携
金融に特化した翻訳プロバイダーは、言語スキルだけでなく、金融コミュニケーションを規制する法規制環境も理解しています。この専門知識は、GDPR、FINRA、PSD2などの枠組みに準拠するようコンテンツを適応させる際に極めて重要です。この知識を持つプロバイダーは、コンプライアンス上の課題を予測し、翻訳が地域およびグローバルの要件を満たすことを確実にできます。.
金融規制に不慣れなプロバイダーを選ぶと、法的または金銭的な罰則につながる可能性のあるエラーのリスクが高まります。専門家と協力することで、翻訳が読みやすいだけでなく、厳格な業界標準に準拠していることが保証され、企業とその顧客の両方を保護します。.
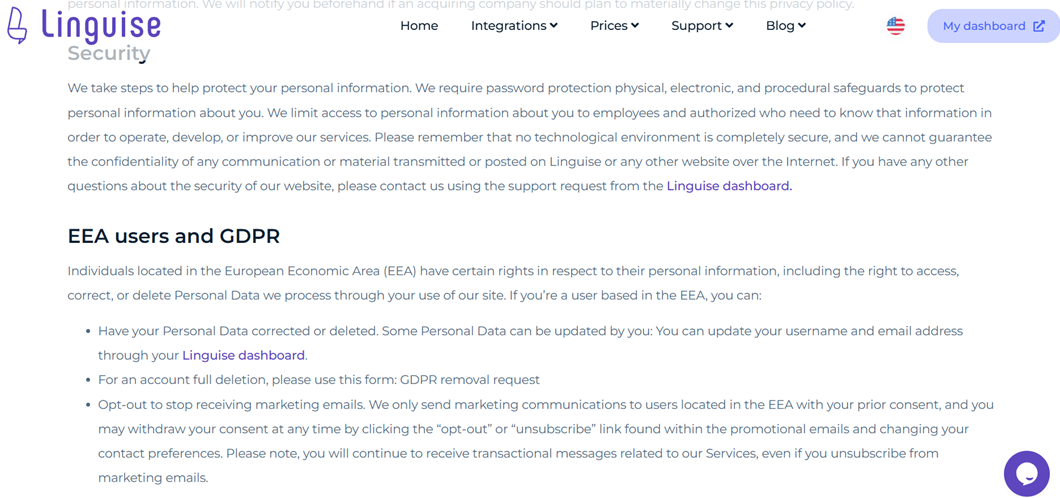
たとえば、 Linguise 翻訳ウェブサイト は、公式ドキュメントで見られるように、セキュリティと規制遵守(GDPR)への取り組みを透明に表明しています。
AI技術と人間によるレビューの組み合わせ
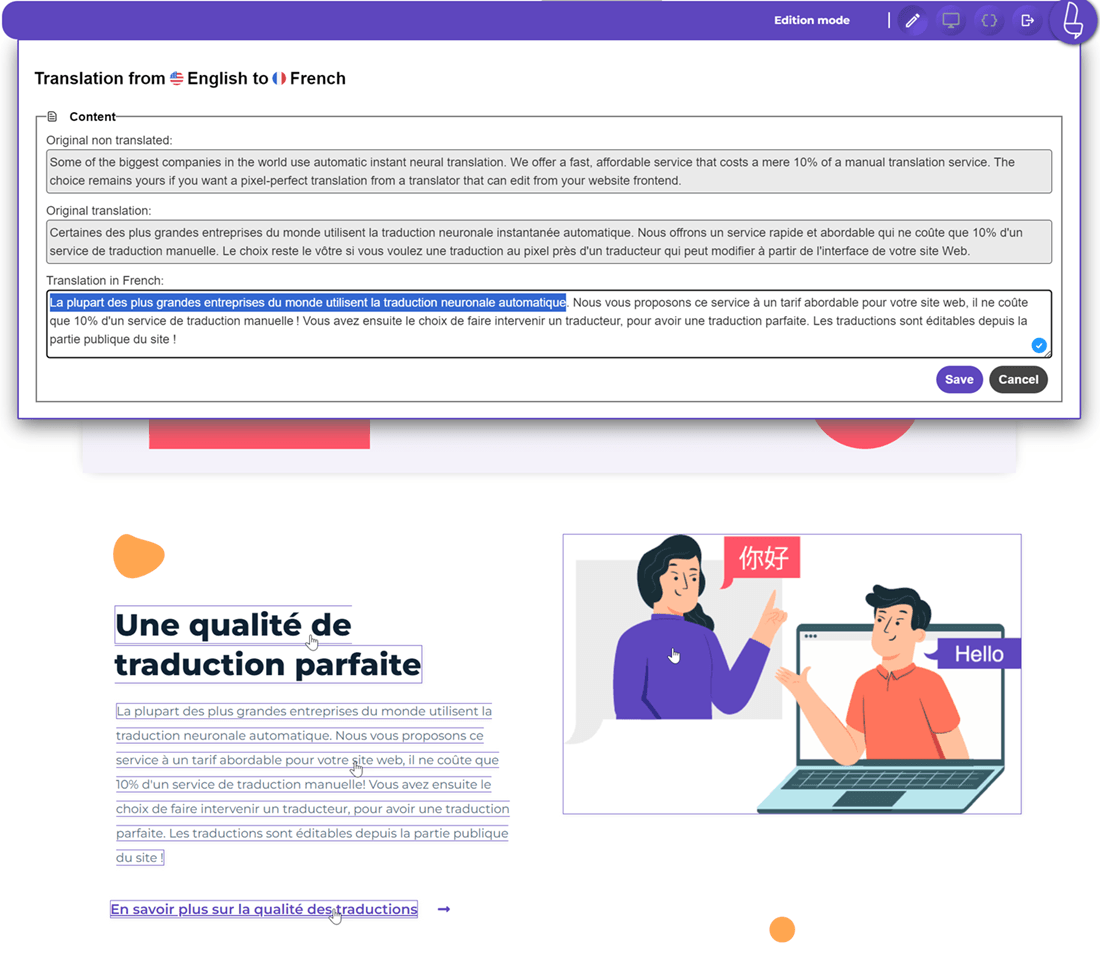
人工知能は金融翻訳をより迅速かつ効率的にしましたが、AIだけに頼るのはリスクがあります。 Linguise のようなツールは、翻訳されたウェブページ上でリアルタイムの調整を可能にする フロントエンドライブエディター を含む強力な自動化機能を提供します。ただし、コンプライアンスと正確性を確保するには、人間によるレビューが不可欠です。
プロの翻訳者は、AIが見落とす可能性のあるニュアンス、法律用語、文化的背景を捉えることができます。AIの効率性と人間の専門知識を組み合わせることで、機関はスピード、精度、コンプライアンスのバランスを実現し、翻訳を安全かつ信頼できるものにします。.
定期的なモニタリングとコンプライアンスチェック
翻訳のセキュリティには継続的な監視と監査が必要です。定期的なコンプライアンスチェックは、ワークフローが変化する規制や進化するサイバーセキュリティの脅威に沿った状態を維持するのに役立ちます。監視により、誰がデータにアクセスし、どのように処理され、セキュリティポリシーが遵守されたかについての可視性も得られます。.
定期的な監視がなければ、どんなに優れたセキュリティ対策でも時代遅れになる可能性があります。継続的なチェックを実施することで、金融機関は強固な防御を維持し、規制の更新に適応し、顧客と規制当局の両方に対して説明責任を果たすことができます。.
Conclusion
安全な金融ウェブ翻訳には、精度、セキュリティ、コンプライアンスのバランスが必要です。金融分野では、翻訳のほんの小さなミスでも、規制違反、経済的リスク、評判の損害につながる可能性があります。そのため、プロセスのあらゆるステップを正確さと強力な保護対策をもって処理する必要があります。.
安全でコンプライアンスに準拠した高品質の翻訳を実現するには、金融機関はAIを活用したソリューションと人間の専門知識を組み合わせるなど、適切なツールと戦略を採用する必要があります。 Linguiseのようなプラットフォームは、自動化、フロントエンドのライブエディター、シームレスな人間によるレビューを提供し、企業は効率性と正確性の両方を実現できます。これらのソリューションの導入を開始し、 試してみてください Linguise 。金融ウェブ翻訳をより安全で信頼性の高いものにします。