Eコマースサイト向け翻訳ツールにおけるプライバシー問題への対処方法は、オンラインビジネスがコンテンツを多言語に翻訳する必要性が高まるにつれて、ますます重要になっています。しかし、顧客データやビジネスコンテンツを翻訳プラットフォームに送信する際には、情報漏洩からGDPRやCCPAなどの規制違反に至るまで、常に潜在的なセキュリティリスクが存在します。.
取引情報、顧客の嗜好、アカウント詳細など、機密性の高いデータが大量に扱われるため、Eコマース企業は翻訳ツールの選定を軽率に行う余裕はありません。本記事では、最も一般的なプライバシーリスク、データ保護のベストプラクティス、そしてヨーロッパ、アジア、アメリカ合衆国におけるケーススタディについて解説します。それでは始めましょう!
eコマースサイトが特に脆弱なのはなぜですか?
Eコマースプラットフォームは、大量の機密データを扱い、プラグイン、API、翻訳ツールなどの外部サービスに依存することが多いため、プライバシーリスクに特にさらされています。翻訳が行われると、顧客データやビジネスデータが意図せず第三者によって処理される可能性があり、プライバシー保護がより困難になります。以下に、その脆弱性の主な理由を説明します。.
- 大量の顧客データ: オンラインストアは、氏名、住所、電話番号、購入履歴、ユーザー設定などの情報を収集します。このコンテンツが保護なしで翻訳されると、サードパーティのサーバーに露出する可能性があります。
- 外部プラットフォームやプラグインとの多数の連携: Eコマース事業者は、しばしば追加のツール(例: Shopify アプリ、 WooCommerceプラグイン、サードパーティAPI)を利用します。各連携は、新たなデータ漏洩の可能性を生み出します。
- 国境を越えたデータ転送: グローバルな翻訳サービスを利用する場合、データはGDPRのような厳格なデータ保護規制を欠く他国のサーバーを経由する可能性があります。
- データ保存の管理が限定的: 一部の翻訳ツールは、キャッシュされたテキスト、ログ、処理済みコンテンツのコピーを保存します。透明性がなければ、企業はこのデータが削除されるのか保持されるのかを確信できません。
- 地域ごとに異なる規制: GDPR、CCPA、PDPAでは要件が異なります。翻訳ツールが関連するすべての法律に準拠していない場合、オンラインストアは法的な結果に直面する可能性があります。
- 一部の翻訳サービスにおける暗号化の欠如: 一部の無料版またはトライアル版の翻訳ツールは強力な暗号化を使用していないため、転送中のデータが傍受される脆弱性があります。
翻訳ツールにおける一般的なプライバシーリスク
翻訳ツールは無害に見えるかもしれませんが、その多くはビジネスオーナーが十分に把握していない方法でデータを処理しています。顧客情報やビジネスコンテンツが外部サービスに送信されると、特にそのプラットフォームが厳格なデータ保護基準に従っていない場合、情報漏えいのリスクが高まります。以下は、 eコマースサイト が注意すべき最も一般的なプライバシーリスクです。
暗号化されていないデータ送信
翻訳ツールが暗号化を使用していない場合、ウェブサイトと翻訳プロバイダーの間で送信されるあらゆるデータが傍受される可能性があります。つまり、ハッカー、第三者、あるいは安全でないネットワークでさえ、機密性の高い顧客情報にアクセスできてしまいます。暗号化がなければ、データは平文で送信されるため、簡単に読み取られ、悪用されてしまいます。.
Eコマースビジネスにとって、これは特に危険です。送信されるコンテンツには、商品の詳細、ユーザープロフィール、注文情報、社内メッセージなどが含まれる可能性があるからです。一見無害に見えるテキストでも、氏名、住所、支払い関連の情報などの識別子が誤って含まれてしまうことがあります。データ漏洩を防ぐには、データ転送時の強力な暗号化が不可欠です。.
ユーザーの同意なしでのデータ保存
一部の翻訳サービスは、「機械学習の改善」や「今後の翻訳の高速化」のために、処理したテキストを自社サーバーに保存しています。しかし、ユーザーに知らされていなかったり、同意が得られていなかったりする場合、これはプライバシー侵害となります。多くの企業は、自社のデータが許可なく保存され、再利用される可能性があることに気づいていません。.
同意なくデータを保存することは、プライバシーに関する苦情のリスクだけでなく、GDPRやCCPAなどの法律に基づく規制上の問題にもつながる可能性があります。顧客情報が明確な承認なしに保持されると、企業は法的制裁を受け、ユーザーの信頼を失う可能性があります。.
第三者によるアクセスと内部不正利用
翻訳ツール は、開発者、サポートスタッフ、外部ベンダーなど、複数のシステムやチームの層が関与することがよくあります。内部アクセスが制御されていない場合、権限のない担当者が機密情報を閲覧またはコピーする可能性があります。これには外部委託業者と内部従業員の両方が含まれます。
厳格なアクセス ポリシーがなければ、内部不正を検知・防止するのは困難です。例えば、翻訳プロバイダーのスタッフが、顧客のニーズとは無関係に、保存されたデータをトレーニング、共有、その他の目的で使用する可能性があります。Eコマース企業は、個人ではなく、承認されたシステムのみがプライベート データを扱えるようにする必要があります。.
データ保持の管理不足
多くの翻訳プラットフォームは、処理したコンテンツをどのくらいの期間保持するのかを明確に説明していません。企業がデータ保持ポリシーを設定・確認できなければ、機密性の高いテキストが無期限に保存され続ける可能性があります。これは、将来の侵害や不正アクセスにデータをさらすことになります。.
保持期間の制御が欠如していると、要求に応じた削除を義務付けるプライバシー規制への準拠も困難になります。透明性がなければ、企業は必要とされなくなった後も長期間にわたって顧客データを外部サーバー上に置き続けてしまうことに気づかない可能性があります。.
国境を越えたデータ転送のリスク
翻訳データが他国のサーバーに送信されると、より弱いプライバシー法の適用を受ける可能性があります。例えば、EUからGDPR非加盟国に送信されたデータは、法的保護を失う可能性があります。これは、翻訳ツールによる自動ルーティングを通じて、気付かれないうちに発生することがあります。.
国境を越えたデータ移転はコンプライアンスをさらに複雑にします。企業はSCC(標準契約条項)などの法的な仕組みを整備する必要があります。適切に管理されなければ、機密データがプライバシー基準の低い政府、企業、システムに露出する可能性があります。.
明確なプライバシーポリシーのない無料ツールの使用
無料の翻訳ツールは、セキュリティではなく利便性を重視して設計されていることがよくあります。多くは、データがどのように使用、保存、共有されるかについて明確な条件を提示していません。中には、送信されたコンテンツをAIのトレーニングに再利用したり、安全でないサーバーに保存したりするものもあります。.
これらのサービスは無料であるため、ユーザーデータを「隠れたコスト」として頼りにしている可能性があります。透明性がなければ、企業は翻訳の速度や予算の節約のために、顧客や会社の情報を露出するリスクを負うことになります。.
保護水準の低い法域におけるサーバー所在地
翻訳ツールのサーバーの物理的またはクラウド上の所在地は、保存されたデータの扱われ方に影響します。サーバーがプライバシー規制の弱い国にある場合、厳格な法的監督なしにデータがアクセスされる可能性があります。一部の政府は、通知なしにデータを検査する権限さえ持つことがあります。.
eコマース事業者にとって、データがどこで処理または保存されているかを把握していないと、重大なコンプライアンス上のギャップが生じる可能性があります。EUベースまたはGDPRに準拠したインフラを持つプロバイダーを選ぶことで、データレジデンシーに関連するリスクを軽減できます。.
顧客データとビジネスデータを保護するためのベストプラクティス
翻訳ツールを使用する際のプライバシーリスクを軽減するには、eコマース企業は基本的なセキュリティ機能だけでは不十分です。顧客情報、社内コンテンツ、取引データが、保存時、送信時、サードパーティサービスによる処理時を問わず、あらゆる段階で安全に保たれるよう、強力なデータ保護対策を講じる必要があります。以下は、実際のシナリオで実装できる最も効果的なアプローチです。.
エンドツーエンド暗号化
エンドツーエンド暗号化は、データがeコマースプラットフォームを離れる前に暗号化され、目的のシステムに到達するまで暗号化されたままであることを保証します。これにより、送信中にデータが傍受されたとしても、不正アクセスを防ぐことができます。この保護がなければ、顧客のメモ、商品説明、社内コミュニケーションなどの機密情報が転送中に漏洩する可能性があります。.
たとえば、 Shopify ストアが翻訳サービスへの暗号化されたAPI接続を使用することで、送信時に読み取り可能なテキストが傍受されるのを防ぎます。 Linguise 翻訳ツール のようなプロバイダーがTLS/HTTPSと暗号化ストレージを適用していれば、データは外部の脅威から保護されたままになります。
データ匿名化と最小化
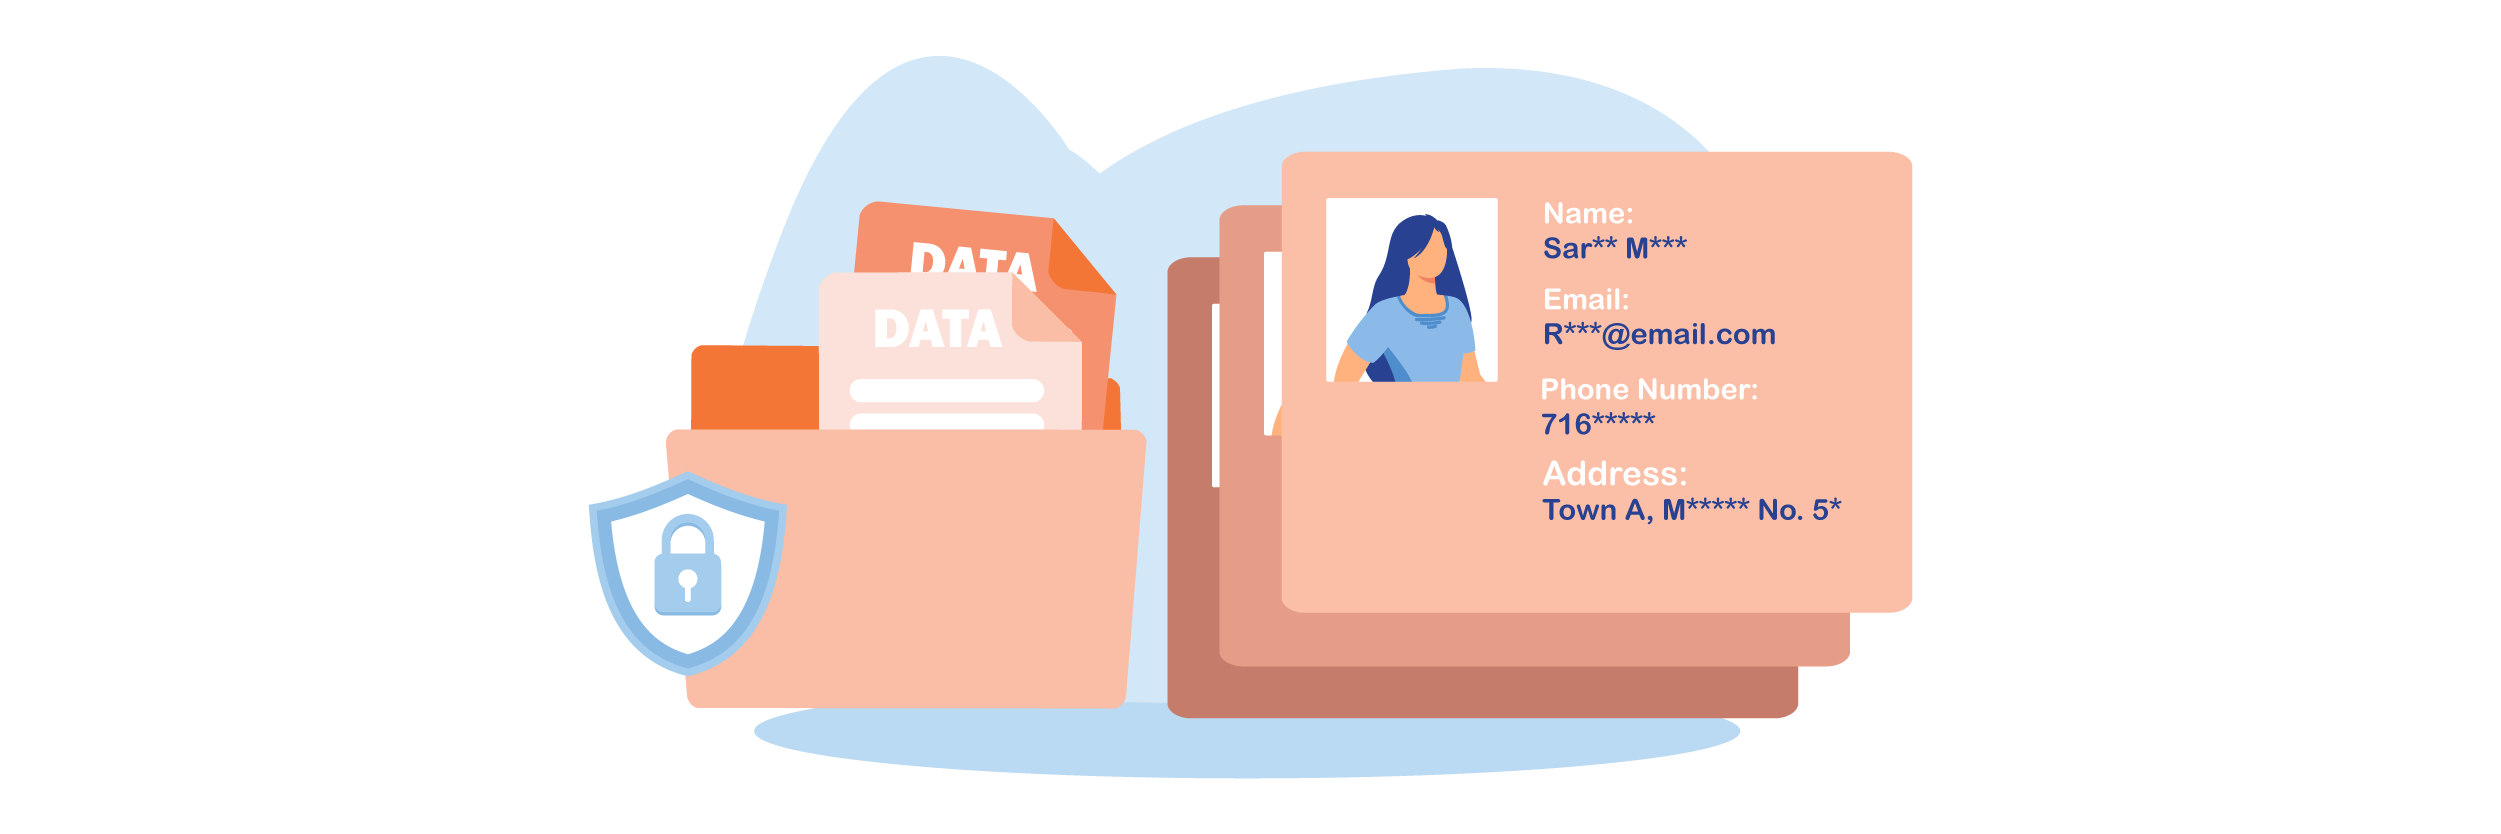
データ匿名化は、翻訳システムに送信される前に識別可能な顧客情報を削除またはマスクします。一方、データ最小化とは、実際に翻訳が必要なコンテンツの部分のみを送信し、余分な詳細を含めないことを意味します。これら2つの方法は、個人データが不必要に露出するのを防ぐのに役立ちます。.
たとえば、氏名や注文の詳細を含むカスタマーサポートメッセージ全体を送信する代わりに、一般的なテキストのみを翻訳できます。一部のプラットフォームでは、処理中のプライバシー問題を避けるために、ユーザー識別子を自動的にプレースホルダーに置き換えます。.
安全なAPIとアクセス制御
安全なAPIは、承認されたシステムとユーザーのみが翻訳ツールとやり取りできることを保証します。これには、認証キーの使用、権限の制限、API呼び出しの暗号化が含まれます。これがないと、攻撃者や権限のないスタッフが、翻訳のために送信された機密テキストにアクセスできる可能性があります。.
たとえば、WooCommerceサイトでは翻訳サービスAPIをバックエンドリクエストのみに制限し、公開アクセスや外部アクセスをブロックできます。また、ロールベースのアクセス制御により、どのチームメンバーが翻訳済みコンテンツを閲覧または管理できるかも制限できます。.
データレジデンシーとサーバーの透明性
データレジデンシーとは、データがどこに保存され、どこで処理されるかを指します。翻訳ツールは、サーバーの所在地を明確に示し、地域のデータ保護法を遵守する必要があります。企業がデータの行き先を把握していれば、法的違反やセキュリティ上の盲点を回避できます。.
例えば、GDPRの対象となるヨーロッパのeコマース企業は、データをEUのデータセンターにのみ保存する翻訳プロバイダーを選ぶかもしれません。 Linguise のようなツールがEUベースのインフラを提供していれば、テキストが安全性の低い管轄区域に転送されるのを防ぐのに役立ちます。.
監査証跡とアクセスログ
監査証跡とログは、翻訳中に誰がデータにアクセスし、保存し、または変更したかを追跡します。これらの記録は、不審な活動の検出、説明責任の確保、規制へのコンプライアンスのサポートに役立ちます。明確なログ記録がなければ、不正アクセスは検出されない可能性があります。.
実用的なケースとしては、翻訳プラットフォームがすべてのAPI呼び出し、ユーザーアクセスイベント、またはキャッシュ取得のログを保持している場合が挙げられます。侵害が発生した場合、企業はデータがいつ、どのようにアクセスされたかを追跡し、是正措置を講じることができます。.
契約上の保護措置(DPA、SLA、NDA)
法的契約により、翻訳プロバイダーはデータ保護に対して責任を負うことが保証されます。データ処理契約(DPA)は、データがどのように使用され、保護されるかを定めます。サービスレベル契約(SLA)は稼働時間とインシデント対応をカバーし、NDAはプロバイダーが機密情報を共有することを防ぎます。.
たとえば、サードパーティの翻訳APIを利用しているオンラインストアでは、データの取り扱いルールと削除ポリシーを定めた署名済みのDPAを要求すべきです。これにより、GDPRやCCPAへの準拠が確保され、不正利用が発生した場合の法的保護も得られます。.
地域別ケーススタディ
地域ごとに異なるプライバシー規制が施行されており、これはEコマース企業が翻訳ツールをどのように使用すべきかに直接影響します。これらの地域標準を理解することで、企業は法的要件を満たし、潜在的な罰金やデータの悪用を回避できるプラットフォームを選択しやすくなります。ここでは、3つの主要地域でプライバシーに関する懸念がどのように対処されているかをご紹介します。.
EU(GDPR)
欧州連合では、GDPRが個人データの収集、処理、保存、転送に関する厳格なルールを定めています。eコマースプラットフォームが使用する翻訳ツールは、データの最小化、暗号化、安全な処理を確保する必要があります。また、企業は顧客データが無期限に保存されたり、同意なく共有されたりしないことを保証しなければなりません。.
これらのGDPRの権利は、翻訳ツールなどの第三者サービスがストアのコンテンツや顧客情報を処理する場合にも適用されます。つまり、WooCommerceのようなプラットフォームを扱うローカライゼーションプロバイダーは、DPAの条件の下でデータアクセス、削除、および安全な取り扱いを許可する必要があります。EU域外にデータを保存したり、暗号化を適用しなかったり、契約上の保護措置なしに運用したりするプロバイダーは、企業をコンプライアンス違反のリスクにさらす可能性があります。.
EUと英国の両方で事業を展開する企業は、コンプライアンス文書が適用される法的要件を反映していることも確認すべきです。信頼できる英国の法的文書テンプレートを利用すれば、地域のデータ保護義務を満たしながら、一貫した文書を維持することができます。
アジア(PDPA)
シンガポールのPDPAやタイのPDPAなど、アジアのいくつかの国には独自のデータ保護法があります。これらの規制は、ユーザーの同意、データ保持の制限、責任ある第三者による処理に焦点を当てています。GDPRとは異なり、執行状況は国によって異なる場合がありますが、核となる原則は同じです。つまり、顧客の身元を保護し、不必要なデータの露出を制限することです。.
たとえば、シンガポールのeコマース企業がチェックアウトページを複数のアジア言語に翻訳する場合、翻訳プロバイダーが同意なく顧客の氏名や住所を保存しないことを確実にする必要があります。翻訳前にデータを匿名化するツールや、ローカルサーバーオプションを提供するツールは、より安全であると考えられています。.
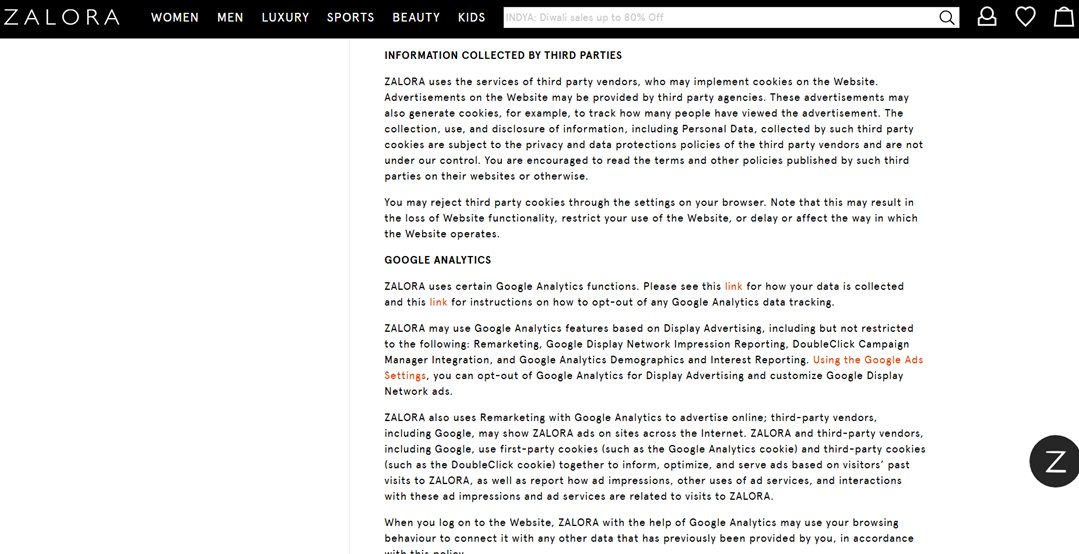
これは、アジアの主要なeコマースプラットフォームが第三者のプライバシー責任をどのように扱っているかと一致しています。例えば、Zaloraのシンガポールポリシーでは、広告、分析、機能サービスのいずれであっても、外部ベンダーが収集したデータは、プラットフォームが直接管理するのではなく、第三者の独自のプライバシー条件に従うとされています。このポリシーは翻訳ツールについて明示的に言及していませんが、同じルールが適用されます。ユーザーコンテンツを処理する外部サービスは、PDPAの要件に従い、安全な取り扱いを確保し、個人データの不正な保持や転送を防がなければなりません。.
米国(CCPA/CPRA)
米国では、CCPAとその更新版であるCPRAにより、消費者は自身の個人データがどのように使用・共有されるかを管理できるようになっています。GDPRほど厳格ではありませんが、これらの規制は透明性、オプトアウトの選択肢、明確なデータ取り扱いポリシーを求めています。Eコマース企業は、翻訳サービスが顧客情報を販売、保存、または悪用しないことを確実にしなければなりません。.
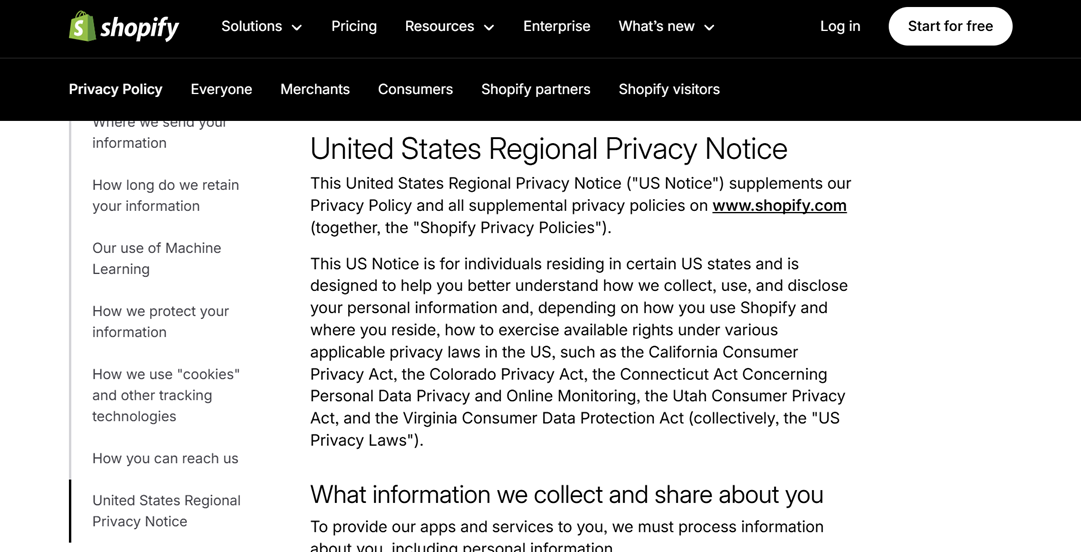
たとえば、Shopifyは、CCPAやCPRAなどの州レベルの規制に対応するために、専用の米国地域プライバシー通知を提供しています。これにより、マーチャントと翻訳ツールの統合が、透明性、オプトアウトの権利、データ削除の要件に従うことが保証されます。.
コンプライアンスのヒント (GDPR、CCPA、PDPA)
欧州のGDPR、米国のCCPA/CPRA、アジアのPDPAなどの規制は、個人データをどのように収集、処理、保存、共有すべきかについて厳格な基準を定めています。コンプライアンスを維持するには、企業は社内ポリシー、技術的な保護措置、そして翻訳ツールなどの第三者プロバイダーとの明確な契約を組み合わせる必要があります。以下は従うべき主要な実践事項です。.
データの最小化と仮名化
データ最小化とは、特定の目的に厳密に必要な情報のみを収集し、使用することを意味します。たとえばEコマースでは、すべての顧客詳細を翻訳プロバイダーに送信する必要はありません。機密データを限定することで、潜在的な悪用や漏えいの影響を軽減できます。.
仮名化とは、識別可能なデータをコードやトークンに置き換えることで、元の身元がすぐには分からないようにする処理です。これは、翻訳APIのような外部ツールがデータを処理する場合に特に役立ちます。データは内部参照を通じて依然として紐付け可能ですが、直接的な露出は防がれます。.
GDPRは、法的に認められた保護措置として仮名化を特に推奨しています。侵害が発生した場合でも、データが個人の身元を露呈する可能性ははるかに低くなります。また、監査や内部セキュリティレビューの際にも役立ちます。.
ユーザーの同意管理
同意は、現代のプライバシー法において中心的な要件です。企業は、ユーザーのデータがサードパーティの翻訳ツールによって処理される場合、特にコンテンツに個人情報や取引情報が含まれる場合は、その旨をユーザーに明確に通知する必要があります。透明性を保つことで、ユーザーの信頼を築き、法的リスクを軽減できます。.
同意を取得するだけでなく、企業はユーザーがいつでも同意を撤回できるようにする必要があります。これは、Cookieバナー、環境設定、またはオプトイン/オプトアウトのチェックボックスを通じて実現できます。すべての同意アクションは、コンプライアンスの証拠として記録し、保存する必要があります。.
GDPRおよびPDPAの下では、有効な同意は明示的かつ十分な情報に基づいたものでなければなりません。一方、CCPAは特定のデータカテゴリに対してオプトアウトの仕組みをしばしば用います。適切な同意管理システムを導入していなければ、企業は罰金や信頼の喪失というリスクを負うことになります。.
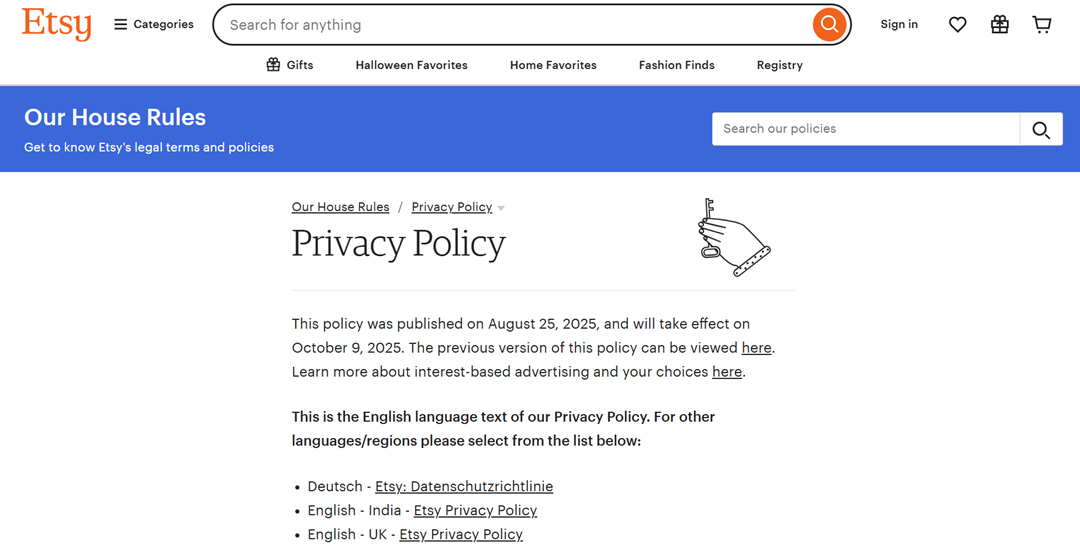
透明性のある同意慣行を支援するため、Etsyのような主要なeコマースプラットフォームも、プライバシーポリシーを複数の言語で提供しています。このアプローチにより、世界中のユーザーが自身のデータがどのように扱われるかを容易に理解できるようになり、さまざまな地域での信頼が強化されます。.
プロバイダーとのDPA(データ処理契約)
翻訳プラットフォームのようなベンダーと連携する場合、データ処理契約(DPA)が必須です。これは、個人データの保護、保存、使用、削除に関する責任を定義します。DPAがなければ、サードパーティツールの使用はGDPRやPDPAの要件に違反する可能性があります。.
DPAは、ベンダーが分析やAIトレーニングなどの不正な目的でデータを使用しないことを保証します。通常、暗号化、アクセス制限、サーバーの所在地、サブプロセッサ、および侵害通知の手順を網羅しています。.
Google CloudやAWS Translateのような大規模プロバイダーでさえ、クライアントが受け入れなければならない標準的なDPAを提供しています。監査や調査の際には、署名済みのDPAがあることが法的コンプライアンスの主要な証拠の一つとなります。.
データへのアクセス、訂正、削除の権利
ユーザーには、自分のデータにアクセスし、訂正を求め、不要になった場合には削除を要求する権利があります。これらの権利は、GDPR、CCPA/CPRA、およびPDPAの下で執行されます。これは、eコマースプラットフォームや翻訳ツールが実際にそのような要求に対応しなければならないことを意味します。.
コンプライアンスを遵守するには、企業は適切に構造化されたデータストレージと追跡システムを必要とします。顧客情報が可視性のないままサーバー、ベンダー、アプリに分散していると、データ要求への対応はほぼ不可能になります。.
たとえば、ユーザーがサードパーティプロバイダーによって翻訳・保存されたチャット履歴の削除を求める場合があります。ベンダーに適切な削除メカニズムがなければ、法的責任を負うのはベンダーではなく企業です。.
SCCによる越境移転
多くの翻訳サービスは異なる国にサーバーをホストしているため、国境を越えたデータ転送は主要なコンプライアンス問題となっています。GDPRの下では、EU外へのデータ転送は、同等の保護措置が講じられている場合にのみ許可されます。広く受け入れられているメカニズムの1つは、SCC(標準契約条項)の使用です。.
SCCは、データの送信者と受信者の間で法的拘束力を持つ契約であり、プライバシー基準が維持されることを保証します。米国、インド、アジアのプロバイダーと取引するEコマースプラットフォームは、いかなる移転を許可する前にもSCCを組み込む必要があります。.
一部のアジアのPDPA法では、国際的なデータ移転に事前通知や政府の承認も必要とされています。SCCや同様の保護措置がなければ、企業はデータを違法に輸出していると見なされる可能性があります。.
プライバシーリスク評価(DPIA)
データ保護影響評価(DPIA)は、会話を保存するAIベースの翻訳ツールや取引データを処理するツールなど、プライバシーリスクの高い処理活動を行う場合に必要です。DPIAは、企業がセキュリティ上のギャップ、過剰なデータ使用、不正アクセスへの露出を特定するのに役立ちます。.
DPIAは、収集されるデータの種類、処理の目的、関係者、保存方法、保持期間を評価します。その結果は、暗号化、アクセス制限、ベンダー契約の改善などの保護措置を追加するかどうかの判断に役立ちます。.
GDPRの下では、機微な個人データを扱う新しいツールやシステムを導入する前に、DPIAを完了させる必要があります。評価の結果、管理不能なリスクが認められた場合、当局がその活動を阻止することさえあります。コンプライアンス遵守にとどまらず、DPIAは企業が全体的なデータ保護体制を強化するのに役立ちます。.
データ処理の比較表: Linguise 対 競合他社
Eコマース向けの翻訳ツールを選ぶ際には、機能を比較するだけでは不十分です。各プロバイダーがユーザーデータをどのように扱うかも評価する必要があります。プラットフォームによって、保存、暗号化、同意、およびGDPR、CCPA、PDPAなどの規制への準拠に関するポリシーは異なります。直接比較することで、企業はより安全で情報に基づいた意思決定を行うことができます。.
項目 | Linguise | Weglot | Google Translate API | Lokalise |
データ暗号化(転送中および保存時) | はい(HTTPSと暗号化) | はい | はい | はい |
データ保存ポリシー | 一時的、長期保存なし | 翻訳をサーバーに保存します | データを一時的に保持する場合があります | プロジェクトデータをクラウドに保存 |
ユーザーの同意要件 | 個人データに必要 | 必須(GDPR準拠) | デフォルトでは適用されません | 利用状況に応じて必要 |
コンプライアンス(GDPR/CCPA/PDPA) | 完全準拠 | GDPR準拠 | GDPRツールですが、ユーザー次第です | GDPR & SOC 2 準拠 |
AIトレーニングへのデータ利用 | いいえ | いいえ | はい(オプトアウトしない限り) | いいえ |
データの保持と削除 | ご要望に応じて即時撤去いたします | ご要望に応じて取り外し可能です | ユーザーによる制御は限定的 | カスタム保持設定 |
DPAの利用可否 | はい | はい | クラウド利用規約を通じて利用可能 | はい |
国境を越えたデータ転送の保護措置 | SCCとGDPRのコンプライアンス | SCCとGDPRの保護措置 | SCC利用可能 | SCCおよびEU条項 |
Conclusion
Eコマース向け翻訳ツールにおけるプライバシーは、プロセス中にお客様データ、取引、ビジネスコンテンツが頻繁に転送されるため、真剣に取り組む必要があります。不正な保存、弱い暗号化、第三者によるアクセス、国境を越えた転送といったリスクは、GDPR、CCPA、PDPAなどの規制違反につながる可能性があります。.
データを保護するために、eコマース事業者にはエンドツーエンド暗号化、データ保持の制御、透明性のあるサーバー、法令遵守を備えた翻訳ツールが必要です。 Linguise は、データの匿名化、GDPR対応の保護、長期保存の禁止、DPAおよびSCCのサポートにより、より安全なアプローチを提供します。プライバシーとセキュリティを犠牲にすることなくeコマースサイトを翻訳したい場合は、 Linguiseの利用が Linguise 、より安全でコンプライアンスに準拠した選択肢です。