Тема того, как решать проблемы конфиденциальности в инструментах перевода для сайтов электронной коммерции, становится всё более актуальной, поскольку онлайн-бизнесу всё чаще требуется переводить контент на несколько языков. Однако всякий раз, когда данные клиентов или деловой контент отправляются на платформу перевода, всегда существует потенциальный риск безопасности — от утечек информации до нарушений нормативных требований, таких как GDPR или CCPA.
Учитывая большой объём конфиденциальных данных, таких как информация о транзакциях, предпочтения клиентов и данные учётных записей, предприятиям электронной коммерции нельзя легкомысленно выбирать инструменты перевода. В этой статье мы рассмотрим наиболее распространённые риски для конфиденциальности, лучшие практики защиты данных и примеры из Европы, Азии и США. Давайте начнём!
Почему сайты электронной коммерции особенно уязвимы?
Платформы электронной коммерции особенно подвержены рискам конфиденциальности, поскольку они обрабатывают большие объёмы конфиденциальных данных и часто полагаются на внешние сервисы, такие как плагины, API и инструменты перевода. При выполнении переводов данные клиентов или бизнеса могут непреднамеренно обрабатываться третьими сторонами, что затрудняет защиту конфиденциальности. Вот основные причины их уязвимости.
- Большой объем данных клиентов: Интернет-магазины собирают такую информацию, как имена, адреса, номера телефонов, историю покупок и предпочтения пользователей. Если этот контент переводится без защиты, он может быть доступен сторонним серверам.
- Множество интеграций с внешними платформами или плагинами: Компании электронной коммерции часто используют дополнительные инструменты (например, приложения Shopify , плагины WooCommerce или сторонние API). Каждая интеграция создает еще одну потенциальную точку утечки данных.
- Трансграничная передача данных: При использовании глобальных сервисов перевода данные могут проходить через серверы в других странах, где отсутствуют строгие правила защиты данных, такие как GDPR.
- Ограниченный контроль над хранением данных: Некоторые инструменты перевода хранят кэшированный текст, журналы или копии обработанного контента. Без прозрачности компании не могут быть уверены, удаляются ли эти данные или сохраняются.
- Разные нормативные требования в разных регионах: GDPR, CCPA и PDPA имеют различные требования. Если инструменты перевода не соответствуют всем применимым законам, интернет-магазины могут столкнуться с юридическими последствиями.
- Отсутствие шифрования в некоторых сервисах перевода: Некоторые бесплатные или пробные версии инструментов перевода не используют надёжное шифрование, из-за чего данные при передаче становятся уязвимыми для перехвата.
Распространенные риски нарушения конфиденциальности в инструментах перевода
Инструменты перевода могут казаться безобидными, но многие из них обрабатывают данные способами, о которых владельцы бизнеса не до конца осведомлены. Когда информация о клиентах или контент компании отправляется во внешние сервисы, риск утечки возрастает, особенно если платформа не соблюдает строгие стандарты защиты данных. Ниже перечислены наиболее распространенные риски для конфиденциальности, на которые следует обратить внимание сайтам электронной коммерции
Незашифрованная передача данных
Когда инструменты перевода не используют шифрование, любые данные, передаваемые между веб-сайтом и поставщиком услуг перевода, могут быть перехвачены. Это означает, что хакеры, третьи стороны или даже незащищенные сети могут получить доступ к конфиденциальной информации клиентов. Без шифрования данные передаются в открытом виде, что делает их легко читаемыми и используемыми в корыстных целях.
Для интернет-магазинов это особенно опасно, поскольку передаваемый контент может содержать сведения о товарах, профили пользователей, информацию о заказах или внутренние сообщения. Даже если текст кажется безобидным, он может случайно содержать идентификаторы, такие как имена, адреса или данные, связанные с оплатой. Надёжное шифрование при передаче данных необходимо, чтобы избежать утечек данных.
Хранение данных без согласия пользователя
Некоторые сервисы перевода хранят обработанный текст на своих серверах, чтобы «улучшить машинное обучение» или «ускорить будущие переводы». Однако если пользователи не информированы или не дают согласия, это становится нарушением конфиденциальности. Многие компании не осознают, что их данные могут быть сохранены и повторно использованы без разрешения.
Хранение данных без согласия не только создаёт риск жалоб на нарушение конфиденциальности, но и может привести к проблемам с регулирующими органами в соответствии с такими законами, как GDPR или CCPA. Когда информация о клиентах хранится без явного одобрения, компании могут столкнуться с юридическими санкциями и потерять доверие пользователей.
Доступ третьих лиц и внутреннее неправомерное использование
Инструменты перевода часто включают несколько уровней систем и команд, в том числе разработчиков, сотрудников поддержки или внешних подрядчиков. Если внутренний доступ не контролируется, неавторизованный персонал может просматривать или копировать конфиденциальную информацию. Это касается как внешних подрядчиков, так и внутренних сотрудников.
Внутреннее злоупотребление может быть трудно обнаружить и предотвратить без строгих политик доступа. Например, сотрудник поставщика услуг перевода может использовать сохранённые данные для обучения, передачи или других целей, не связанных с потребностями клиента. Предприятиям электронной коммерции необходимо обеспечить, чтобы обработкой конфиденциальных данных занимались только авторизованные системы, а не отдельные лица.
Отсутствие контроля над хранением данных
Многие платформы перевода не объясняют чётко, как долго они хранят обрабатываемый контент. Если компании не могут настроить или проверить политики хранения данных, конфиденциальный текст может оставаться в хранилище бессрочно. Это подвергает данные риску будущих утечек или несанкционированного доступа.
Отсутствие контроля за хранением также затрудняет соблюдение правил конфиденциальности, требующих удаления данных по запросу. Без прозрачности компании могут непреднамеренно допускать, что данные клиентов остаются на внешних серверах гораздо дольше, чем это необходимо.
Риски трансграничной передачи данных
Когда данные для перевода отправляются на серверы в других странах, они могут подпадать под действие менее строгих законов о конфиденциальности. Например, данные, отправленные из ЕС в страну, не соответствующую требованиям GDPR, могут утратить свою правовую защиту. Это может происходить незаметно из-за автоматической маршрутизации инструментами перевода.
Трансграничная передача данных также усложняет соблюдение нормативных требований, поскольку компаниям необходимо обеспечить наличие таких правовых механизмов, как SCC (стандартные договорные условия). При ненадлежащем управлении конфиденциальные данные могут быть доступны правительствам, компаниям или системам с низкими стандартами конфиденциальности.
Использование бесплатных инструментов без четкой политики конфиденциальности
Бесплатные инструменты перевода часто создаются для удобства, а не для безопасности. Многие из них не предоставляют четких условий о том, как используются, хранятся или передаются данные. Некоторые могут повторно использовать отправленный контент для обучения своего ИИ или хранить его на незащищенных серверах.
Поскольку эти сервисы бесплатны, они могут полагаться на пользовательские данные как на «скрытую стоимость». Без прозрачности компании рискуют раскрыть информацию о клиентах или компании ради скорости перевода или экономии бюджета.
Расположение серверов в юрисдикциях с низким уровнем защиты
Физическое или облачное расположение сервера инструмента перевода влияет на то, как обрабатываются хранящиеся данные. Если серверы находятся в странах со слабым регулированием конфиденциальности, доступ к данным может быть получен без строгого юридического надзора. Некоторые правительства могут даже иметь полномочия проверять данные без уведомления.
Для владельцев интернет-магазинов незнание того, где обрабатываются или хранятся данные, может создать серьёзные пробелы в соблюдении нормативных требований. Выбор поставщиков с инфраструктурой на базе ЕС или соответствующей GDPR может снизить риски, связанные с местом хранения данных.
Лучшие практики защиты данных клиентов и бизнеса
Чтобы снизить риски для конфиденциальности при использовании инструментов перевода, компаниям электронной коммерции нужно больше, чем просто базовые функции безопасности. Они должны применять надежные методы защиты данных, которые гарантируют, что информация о клиентах, внутренний контент и транзакционные данные остаются в безопасности на каждом этапе — будь то хранение, передача или обработка сторонними сервисами. Ниже приведены наиболее эффективные подходы, которые можно реализовать в реальных сценариях.
Сквозное шифрование
Сквозное шифрование гарантирует, что данные шифруются до того, как покинут платформу электронной коммерции, и остаются зашифрованными до момента попадания в целевую систему. Это предотвращает несанкционированный доступ, даже если данные перехвачены во время передачи. Без такой защиты конфиденциальные сведения, такие как примечания к заказам клиентов, описания товаров или внутренняя переписка, могут быть раскрыты при передаче.
Например, Shopify магазин, использующий зашифрованное API-соединение со службой перевода, предотвращает перехват читаемого текста во время отправки. Если провайдер, такой как Linguise инструмент перевода , применяет TLS/HTTPS и зашифрованное хранилище, данные остаются защищёнными от внешних угроз.
Анонимизация и минимизация данных
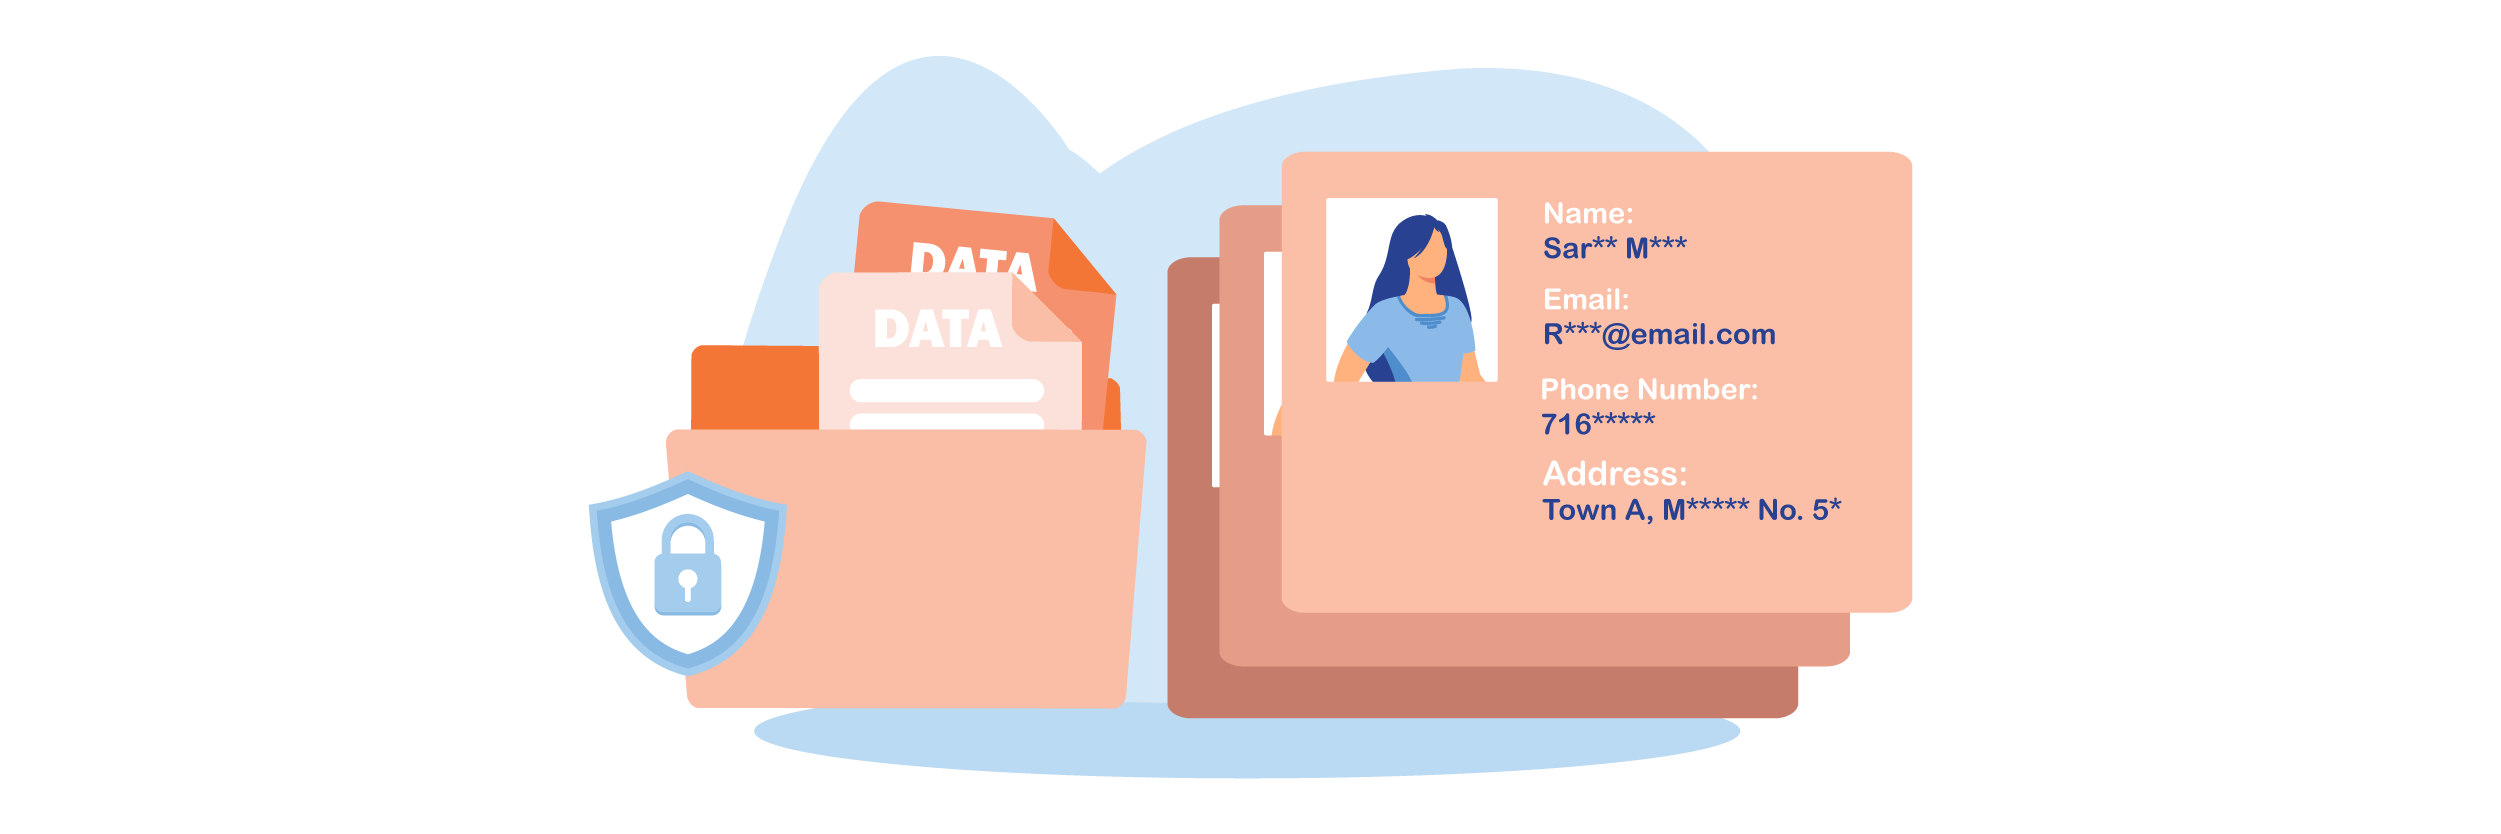
Анонимизация данных удаляет или маскирует идентифицирующую информацию о клиентах перед отправкой в систему перевода. В то же время минимизация данных означает отправку только тех частей контента, которые действительно нужны для перевода, без лишних деталей. Эти два метода помогают предотвратить ненужное раскрытие персональных данных.
Например, вместо отправки полного сообщения в службу поддержки с именами и подробностями заказа, можно перевести только общий текст. Некоторые платформы автоматически заменяют идентификаторы пользователей заполнителями, чтобы избежать проблем с конфиденциальностью во время обработки.
Безопасный API и контроль доступа
Защищённый API гарантирует, что только авторизованные системы и пользователи могут взаимодействовать с инструментами перевода. Это включает использование ключей аутентификации, ограниченных разрешений и шифрование для вызовов API. Без этого злоумышленники или неавторизованные сотрудники могут получить доступ к конфиденциальному тексту, отправленному на перевод.
Например, сайт на WooCommerce может ограничить API своей службы перевода только внутренними запросами, заблокировав публичный или внешний доступ; управление доступом на основе ролей также определяет, какие члены команды могут просматривать или управлять переведенным контентом.
Хранение данных и прозрачность серверов
Локализация данных определяет, где данные хранятся и обрабатываются. Инструменты перевода должны четко указывать расположение своих серверов и соблюдать региональные законы о защите данных. Когда компании знают, куда попадают их данные, они могут избежать юридических нарушений и слепых зон в безопасности.
Например, европейский бизнес в сфере электронной коммерции, работающий в рамках GDPR, может выбрать поставщика услуг перевода, который хранит данные только в центрах обработки данных ЕС. Если такой инструмент, как Linguise , предлагает инфраструктуру на базе ЕС, это помогает предотвратить передачу текста в менее защищённые юрисдикции.
Журналы аудита и доступа
Журналы аудита и логи отслеживают, кто получает доступ к данным, хранит или изменяет их во время перевода. Эти записи помогают выявлять подозрительную активность, обеспечивать подотчётность и поддерживать соответствие нормативным требованиям. Без чёткого ведения журналов несанкционированный доступ может остаться незамеченным.
Практический пример: когда платформа перевода ведёт журналы каждого вызова API, события доступа пользователя или извлечения из кэша. В случае утечки бизнес может отследить, когда и как были получены данные, и принять корректирующие меры.
Договорные гарантии (соглашение об отсрочке платежа, соглашение об уровне обслуживания, соглашение о неразглашении)
Юридические соглашения гарантируют, что поставщики услуг перевода несут ответственность за защиту данных. Соглашение об обработке данных (DPA) определяет порядок использования и защиты данных. Соглашение об уровне обслуживания (SLA) регулирует время безотказной работы и реагирование на инциденты, а соглашение о неразглашении (NDA) запрещает поставщикам услуг передавать конфиденциальную информацию.
Например, интернет-магазин, использующий сторонний API перевода, должен требовать подписанное соглашение об обработке данных (DPA), которое определяет правила обработки данных и политику их удаления. Это обеспечивает соответствие требованиям GDPR или CCPA и предоставляет юридическую защиту в случае неправомерного использования.
Региональные примеры
В разных регионах действуют разные правила защиты конфиденциальности, что напрямую влияет на то, как интернет-магазины должны использовать инструменты перевода. Понимание этих региональных стандартов помогает компаниям выбирать платформы, соответствующие законодательным требованиям, и избегать возможных штрафов или неправомерного использования данных. Вот как решаются вопросы конфиденциальности в трёх основных регионах.
Общий регламент по защите данных ЕС
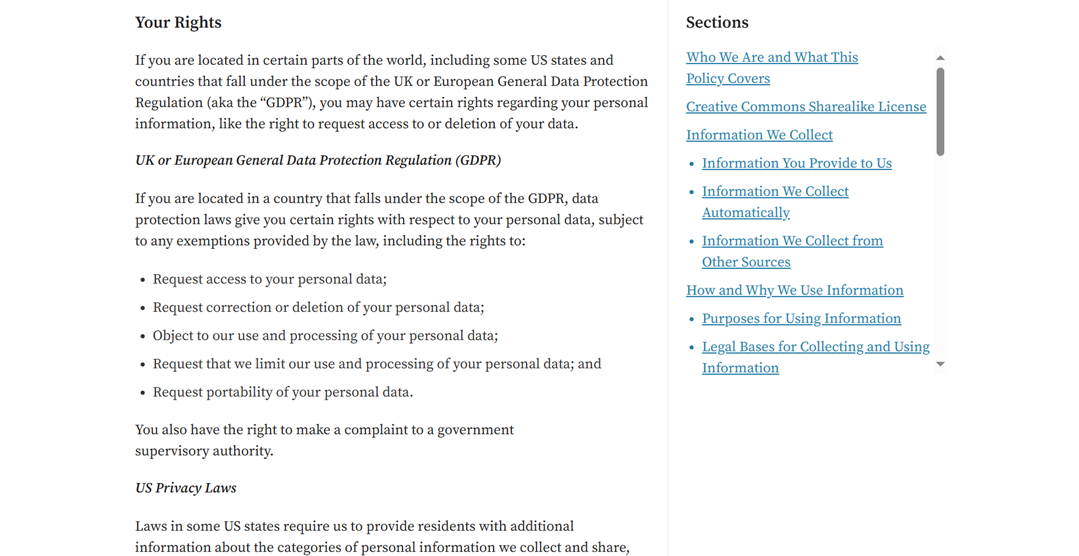
В Европейском Союзе GDPR устанавливает строгие правила сбора, обработки, хранения и передачи персональных данных. Инструменты перевода, используемые платформами электронной коммерции, должны обеспечивать минимизацию данных, шифрование и безопасную обработку. Компании также должны гарантировать, что данные клиентов не хранятся бессрочно и не передаются без согласия.
Эти права по GDPR также применяются, когда сторонние сервисы, например инструменты перевода, обрабатывают содержимое магазина или данные клиентов. Это означает, что любой поставщик услуг локализации, работающий с такими платформами, как WooCommerce, должен обеспечивать доступ к данным, их удаление и безопасную обработку на условиях соглашения об обработке данных (DPA). Поставщики, которые хранят данные за пределами ЕС, не применяют шифрование или работают без договорных гарантий, могут подвергать бизнес риску несоответствия требованиям.
Предприятия, работающие как в ЕС, так и в Великобритании, также должны убедиться, что их документация по соблюдению нормативных требований отражает применимые правовые требования. Использование надежных шаблонов британских правовых документов может помочь организациям поддерживать согласованность документации, одновременно выполняя региональные обязательства по защите данных.
Азия (PDPA)
В нескольких азиатских странах действуют собственные версии законов о защите данных, например PDPA Сингапура и PDPA Таиланда. Эти нормативы уделяют особое внимание согласию пользователя, ограничениям на хранение данных и ответственной обработке данных третьими сторонами. В отличие от GDPR, правоприменение может различаться в зависимости от страны, но основной принцип схож: защищать личность клиента и ограничивать ненужное раскрытие данных.
Например, компания электронной коммерции в Сингапуре, которая переводит страницы оформления заказа на несколько азиатских языков, должна убедиться, что поставщик услуг перевода не хранит имена или адреса клиентов без их согласия. Инструменты, которые анонимизируют данные перед переводом или предлагают локальные серверные решения, считаются более безопасными.
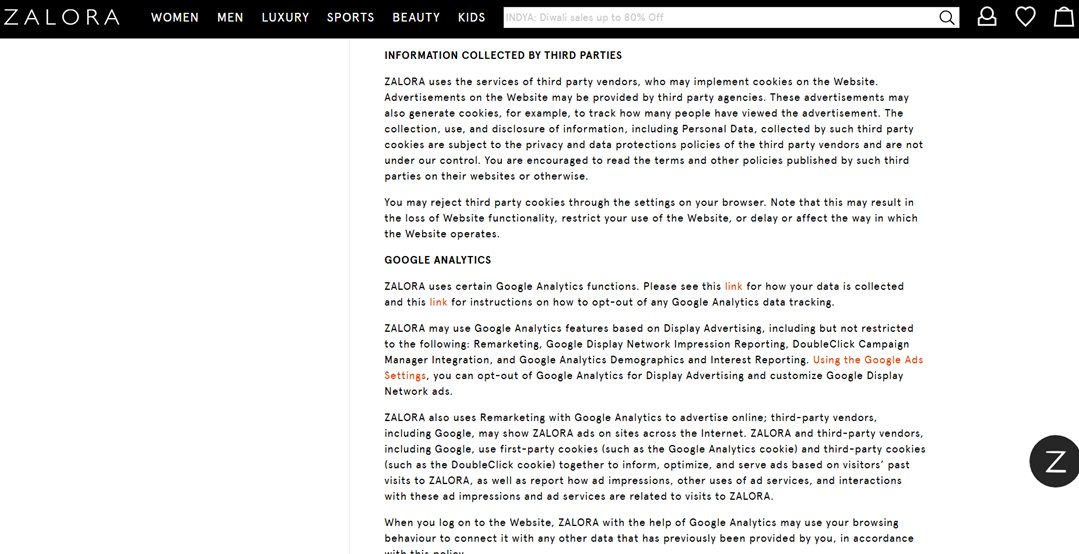
Это соответствует тому, как крупные азиатские платформы электронной коммерции подходят к ответственности за конфиденциальность третьих сторон. Например, политика Zalora в Сингапуре гласит, что любые данные, собираемые внешними поставщиками — будь то для рекламы, аналитики или функциональных сервисов, — регулируются собственными условиями конфиденциальности третьей стороны, а не находятся под прямым контролем платформы. Хотя в политике нет прямого упоминания инструментов перевода, действует то же правило: любой внешний сервис, обрабатывающий пользовательский контент, должен соблюдать требования PDPA, обеспечивать безопасную обработку и предотвращать несанкционированное хранение или передачу персональных данных.
США (CCPA/CPRA)
В Соединённых Штатах CCPA и её обновлённая версия CPRA дают потребителям контроль над тем, как используются и передаются их персональные данные. Хотя эти правила не так строги, как GDPR, они требуют прозрачности, возможности отказа и чёткой политики обработки данных. Предприятиям электронной коммерции необходимо следить за тем, чтобы сервисы перевода не продавали, не хранили и не использовали ненадлежащим образом информацию о клиентах.
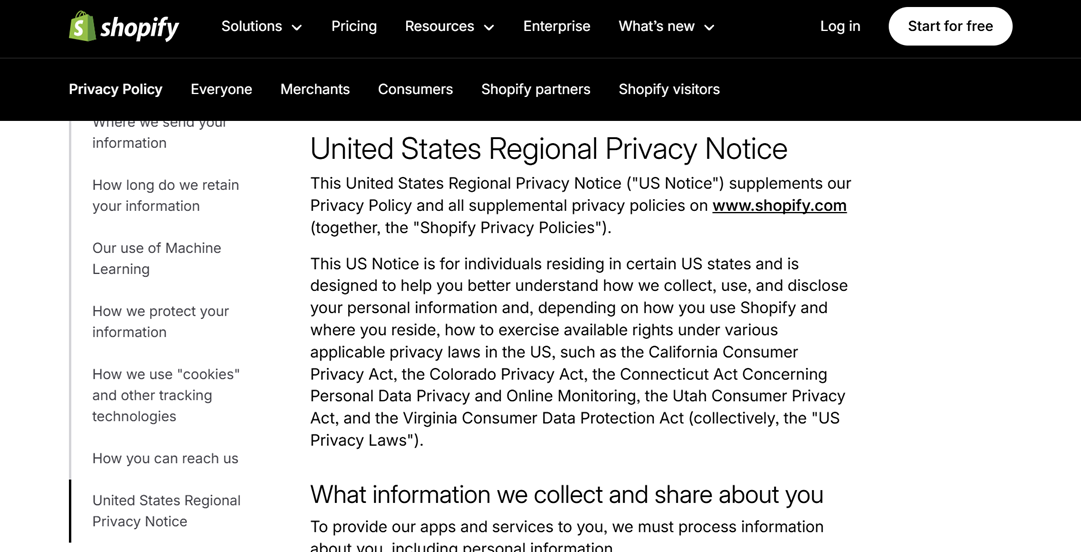
Например, Shopifyпредоставляет специальное региональное уведомление о конфиденциальности для США, учитывающее требования законодательства штатов, такие как CCPA и CPRA. Это гарантирует, что продавцы и интеграционные инструменты для перевода соблюдают требования к прозрачности, праву на отказ от обработки данных и удалению данных.
Советы по соблюдению требований (GDPR, CCPA, PDPA)
Такие нормативы, как GDPR в Европе, CCPA/CPRA в США и PDPA в Азии, устанавливают строгие стандарты сбора, обработки, хранения и передачи персональных данных. Чтобы оставаться в рамках требований, компаниям необходим комплекс внутренних политик, технических мер защиты и четких соглашений с третьими сторонами, например с поставщиками инструментов перевода. Ниже приведены ключевые практики, которых следует придерживаться.
Минимизация данных и псевдонимизация
Минимизация данных означает сбор и использование только той информации, которая строго необходима для конкретной цели. В электронной коммерции, например, не все данные клиентов нужно передавать поставщикам услуг перевода. Ограничение конфиденциальных данных снижает последствия возможного неправомерного использования или утечек.
Псевдонимизация заменяет идентифицируемые данные кодами или токенами, чтобы исходная личность не была сразу видна. Это особенно полезно, когда внешние инструменты, такие как API перевода, обрабатывают данные. Хотя данные всё ещё можно связать через внутренние ссылки, прямое раскрытие предотвращается.
GDPR особо поощряет псевдонимизацию как юридически признанную меру защиты. В случае утечки данных вероятность раскрытия личности значительно снижается. Это также помогает при проведении аудитов и внутренних проверок безопасности.
Управление согласиями пользователей
Согласие — центральное требование современных законов о конфиденциальности. Компании должны четко информировать пользователей о том, что их данные будут обрабатываться сторонними инструментами перевода, особенно если контент содержит личную или транзакционную информацию. Прозрачность укрепляет доверие пользователей и снижает юридические риски.
Помимо получения согласия, компании должны позволять пользователям отозвать его в любое время. Это можно реализовать с помощью баннеров о файлах cookie, настроек предпочтений или флажков согласия/отказа. Каждое действие, связанное с согласием, должно регистрироваться и храниться как доказательство соблюдения требований.
Согласно GDPR и PDPA, действительное согласие должно быть явным и осознанным. В то же время CCPA часто использует механизмы отказа для определённых категорий данных. Без надлежащей системы управления согласием компании рискуют получить штрафы и потерять доверие.
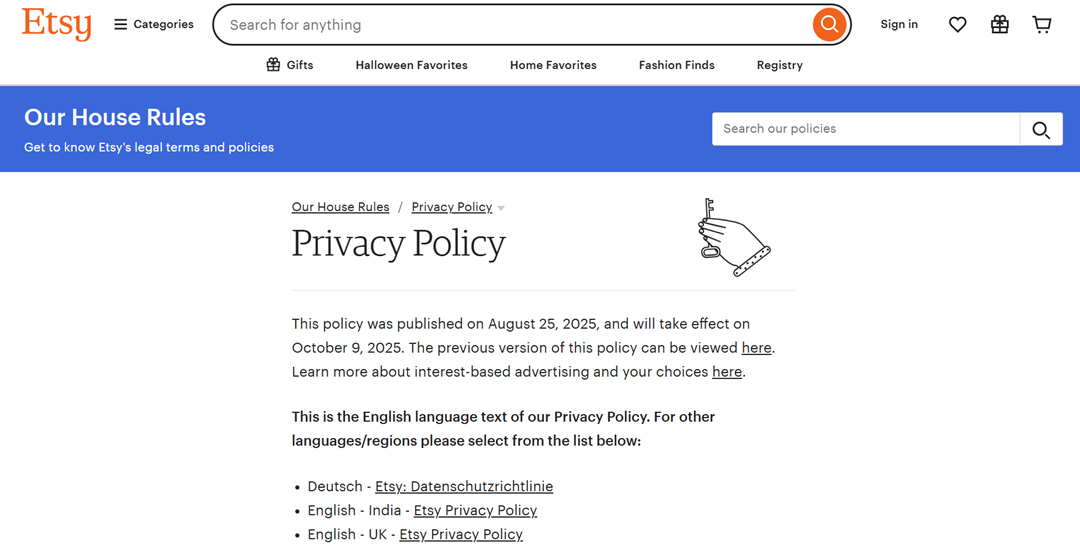
Чтобы поддерживать прозрачные практики получения согласия, крупные платформы электронной коммерции, такие как Etsy, также публикуют свои политики конфиденциальности на нескольких языках. Такой подход помогает пользователям по всему миру легко понимать, как обрабатываются их данные, и укрепляет доверие в разных регионах.
Соглашения об обработке данных (DPA) с поставщиками
При работе с такими поставщиками, как платформы переводов, Соглашение об обработке данных (DPA) обязательно. Оно определяет обязанности по защите, хранению, использованию и удалению персональных данных. Без DPA использование сторонних инструментов может нарушать требования GDPR или PDPA.
Соглашение об обработке данных (DPA) гарантирует, что поставщики не используют данные в несанкционированных целях, например для аналитики или обучения ИИ. Обычно оно охватывает шифрование, ограничения доступа, местоположение серверов, субпроцессоров и процедуры уведомления об утечках.
Даже крупные поставщики, такие как Google Cloud или AWS Translate, предлагают стандартные DPA, которые клиенты обязаны принять. Во время аудитов или расследований наличие подписанного DPA является одним из главных доказательств соблюдения законодательства.
Право доступа, исправления и удаления данных
Пользователи имеют право на доступ к своим данным, запрос на исправление и требование удаления, если данные больше не нужны. Эти права защищены в соответствии с GDPR, CCPA/CPRA и PDPA. Это означает, что платформы электронной коммерции и инструменты перевода должны поддерживать такие запросы на практике.
Чтобы соответствовать требованиям, компаниям необходимы правильно структурированные системы хранения и отслеживания данных. Если информация о клиентах разбросана по серверам, поставщикам и приложениям без возможности просмотра, ответить на запросы о данных становится практически невозможно.
Например, пользователь может запросить удаление стенограмм чата, которые были переведены и сохранены сторонним поставщиком. Если у поставщика отсутствуют надлежащие механизмы удаления, юридическую ответственность несёт бизнес, а не поставщик.
Трансграничная передача с использованием SCC
Многие сервисы перевода размещают серверы в разных странах, что делает трансграничную передачу данных серьезной проблемой соответствия. Согласно GDPR, передача данных за пределы ЕС разрешена только при наличии эквивалентных мер защиты. Одним из широко признанных механизмов является использование SCC (стандартных договорных условий).
Стандартные договорные условия (SCC) — это юридически обязывающие соглашения между отправителем и получателем данных, гарантирующие сохранение стандартов конфиденциальности. Платформы электронной коммерции, работающие с поставщиками в США, Индии или Азии, должны включать SCC перед разрешением любой передачи данных.
Некоторые азиатские законы о защите персональных данных (PDPA) также требуют предварительного уведомления или одобрения правительства для международной передачи данных. Без стандартных договорных условий (SCC) или аналогичных гарантий компании могут быть признаны незаконно экспортирующими данные.
Оценка рисков для конфиденциальности (DPIA)
Оценка воздействия на защиту данных (DPIA) требуется, когда обработка данных связана с высокими рисками для конфиденциальности, например, при использовании инструментов перевода на основе ИИ, которые сохраняют диалоги или обрабатывают данные транзакций. DPIA помогают компаниям выявлять пробелы в безопасности, чрезмерное использование данных или риск несанкционированного доступа.
Оценка воздействия на защиту данных (DPIA) анализирует тип собираемых данных, цель обработки, участвующие стороны, методы хранения и сроки хранения. Результаты помогают принимать решения о добавлении мер защиты, таких как шифрование, ограничение доступа или улучшение условий контрактов с поставщиками.
В соответствии с GDPR, оценка воздействия на защиту данных (DPIA) должна быть проведена до запуска любого нового инструмента или системы, обрабатывающих конфиденциальные персональные данные. Если в ходе оценки выявляются неуправляемые риски, органы власти могут даже заблокировать такую деятельность. Помимо соблюдения требований, DPIA помогают компаниям укрепить общий уровень защиты данных.
Сравнительная таблица методов обработки данных: Linguise против конкурентов
При выборе инструмента перевода для электронной коммерции недостаточно сравнить функции — необходимо также оценить, как каждый поставщик обращается с пользовательскими данными. Разные платформы придерживаются различных политик в отношении хранения, шифрования, согласия и соблюдения таких нормативов, как GDPR, CCPA и PDPA. Прямое сравнение помогает компаниям принимать более безопасные и обоснованные решения.
Аспект | Linguise | Вебглот | API Google Перевода | Lokalise |
Шифрование данных (при передаче и хранении) | Да (HTTPS и шифрование) | Да | Да | Да |
Политика хранения данных | Временное хранение, без долгосрочного | Сохраняет переводы на серверах | Может временно хранить данные | Хранит данные проекта в облаке |
Требование согласия пользователя | Требуется для защиты персональных данных | Требуется (на основе GDPR) | По умолчанию не применяется | Требуется в зависимости от использования |
Соответствие нормативным требованиям (GDPR/CCPA/PDPA) | Полностью соответствует требованиям | Соответствует GDPR | Инструменты GDPR, но зависят от пользователя | Соответствие требованиям GDPR и SOC 2 |
Использование данных для обучения ИИ | Нет | Нет | Да (если не отказались от участия) | Нет |
Сохранение и удаление данных | Немедленное удаление по запросу | Удаляется по запросу | Ограниченный контроль со стороны пользователя | Настраиваемые сроки хранения |
Наличие DPA | Да | Да | Доступно через облачные условия | Да |
Меры защиты при трансграничной передаче данных | Стандартные договорные условия и соответствие GDPR | Стандартные договорные условия и гарантии соответствия GDPR | Доступны SCC | SCC и положения ЕС |
Conclusion
К конфиденциальности в инструментах перевода для электронной коммерции следует относиться серьёзно, поскольку в процессе часто передаются данные клиентов, транзакции и деловой контент. Такие риски, как несанкционированное хранение, слабое шифрование, доступ третьих лиц и трансграничная передача данных, могут привести к нарушениям таких нормативов, как GDPR, CCPA или PDPA.
Для защиты данных владельцам интернет-магазинов нужны инструменты перевода со сквозным шифрованием, контролем хранения данных, прозрачными серверами и соблюдением законодательства. Linguise предлагает более безопасный подход с анонимизацией данных, защитой в соответствии с GDPR, отсутствием долгосрочного хранения и поддержкой DPA и SCC. Если вы хотите перевести свой интернет-магазин без ущерба для конфиденциальности и безопасности, использование Linguise — более безопасный и соответствующий требованиям вариант.