Тема вирішення питань конфіденційності в інструментах перекладу для сайтів електронної комерції стає дедалі актуальнішою, оскільки онлайн-бізнесу все частіше доводиться перекладати контент кількома мовами. Однак, коли дані клієнтів або бізнес-контент надсилаються на платформу перекладу, завжди існує потенційний ризик для безпеки, починаючи від витоку інформації і закінчуючи порушеннями нормативних актів, таких як GDPR або CCPA.
З огляду на великий обсяг конфіденційних даних, як-от інформація про транзакції, уподобання клієнтів та дані облікових записів, підприємства електронної комерції не можуть дозволити собі необачно обирати інструменти перекладу. У цій статті ми розглянемо найпоширеніші ризики для конфіденційності, найкращі практики захисту даних та приклади з Європи, Азії та Сполучених Штатів. Почнімо!
Чому сайти електронної комерції особливо вразливі?
Платформи електронної комерції особливо наражаються на ризики для конфіденційності, оскільки вони обробляють великі обсяги чутливих даних і часто покладаються на зовнішні сервіси, як-от плагіни, програмні інтерфейси та інструменти перекладу. Коли виконується переклад, дані клієнтів або бізнесу можуть ненавмисно оброблятися третіми сторонами, що ускладнює захист конфіденційності. Ось основні причини їхньої вразливості.
- Великий обсяг даних клієнтів: Інтернет-магазини збирають таку інформацію, як імена, адреси, номери телефонів, історію покупок та налаштування користувачів. Якщо цей контент перекладено без захисту, він може бути доступний стороннім серверам.
- Безліч інтеграцій із зовнішніми платформами або плагінами: Підприємства електронної комерції часто використовують додаткові інструменти (наприклад, Shopify додатки, плагіни WooCommerce, або сторонні API). Кожна інтеграція створює ще одну потенційну точку витоку даних.
- Транскордонне передавання даних: Під час використання глобальних сервісів перекладу дані можуть проходити через сервери в інших країнах, де немає суворого законодавства про захист даних, як-от GDPR.
- Обмежений контроль над зберіганням даних: Деякі інструменти перекладу зберігають кешований текст, журнали або копії обробленого вмісту. Без прозорості компанії не можуть бути впевнені, чи ці дані видаляються, чи зберігаються.
- Різні норми в різних регіонах: GDPR, CCPA та PDPA мають різні вимоги. Якщо інструменти перекладу не відповідають усім відповідним законам, інтернет-магазини можуть зіткнутися з юридичними наслідками.
- Відсутність шифрування в певних службах перекладу: деякі безкоштовні або пробні версії інструментів перекладу не використовують надійне шифрування, що робить дані під час передачі вразливими до перехоплення.
Поширені ризики для конфіденційності в інструментах перекладу
Інструменти перекладу можуть здаватися нешкідливими, але багато з них обробляють дані так, про що власники бізнесу не повністю обізнані. Коли інформація про клієнтів або бізнес-контент надсилається до зовнішніх сервісів, ризик розголошення зростає, особливо якщо платформа не дотримується суворих стандартів захисту даних. Нижче наведено найпоширеніші ризики для конфіденційності, на які сайти електронної комерції мають звертати увагу.
Передавання даних без шифрування
Коли інструменти перекладу не використовують шифрування, будь-які дані, що передаються між вебсайтом і постачальником послуг перекладу, можуть бути перехоплені. Це означає, що хакери, треті сторони або навіть незахищені мережі можуть отримати доступ до конфіденційної інформації клієнтів. Без шифрування дані передаються у вигляді звичайного тексту, що робить їх легкими для читання та використання.
Для підприємств електронної комерції це особливо небезпечно, оскільки переданий вміст може містити відомості про товари, профілі користувачів, інформацію про замовлення або внутрішні повідомлення. Навіть якщо текст здається нешкідливим, він може випадково містити ідентифікатори, як-от імена, адреси чи платіжні дані. Надійне шифрування під час передавання даних є обов’язковим, щоб уникнути витоку даних.
Зберігання даних без згоди користувача
Деякі сервіси перекладу зберігають оброблений текст на своїх серверах, щоб «покращити машинне навчання» або «пришвидшити майбутні переклади». Однак, якщо користувачів не повідомляють або вони не дають згоди, це стає порушенням конфіденційності. Багато компаній не усвідомлюють, що їхні дані можуть зберігатися та використовуватися повторно без дозволу.
Зберігання даних без згоди не лише створює ризик скарг щодо конфіденційності, але й може призвести до регуляторних проблем відповідно до таких законів, як GDPR чи CCPA. Коли інформація про клієнтів зберігається без чіткого схвалення, компанії можуть зіткнутися з юридичними санкціями та втратити довіру користувачів.
Доступ третіх сторін і внутрішнє зловживання
Інструменти перекладу часто включають кілька рівнів систем і команд, зокрема розробників, службу підтримки або зовнішніх підрядників. Якщо внутрішній доступ не контролюється, неавторизований персонал може переглядати або копіювати конфіденційну інформацію. Це стосується як зовнішніх підрядників, так і внутрішніх співробітників.
Внутрішнє зловживання може бути важко виявити та запобігти без суворих правил доступу. Наприклад, співробітник постачальника послуг перекладу може використовувати збережені дані для навчання, обміну або інших цілей, не пов'язаних з потребами клієнта. Компанії електронної комерції повинні забезпечити, щоб лише авторизовані системи, а не окремі особи, могли обробляти конфіденційні дані.
Відсутність контролю над збереженням даних
Багато платформ перекладу чітко не пояснюють, як довго вони зберігають оброблений вміст. Якщо компанії не можуть налаштувати або переглянути політики збереження даних, конфіденційний текст може зберігатися безстроково. Це наражає дані на майбутні витоки або несанкціонований доступ.
Відсутність контролю за зберіганням також ускладнює дотримання правил конфіденційності, які вимагають видалення на запит. Без прозорості бізнес може несвідомо дозволяти даним клієнтів залишатися на зовнішніх серверах задовго після того, як вони стали непотрібними.
Ризики транскордонної передачі даних
Коли дані перекладу надсилаються на сервери в інших країнах, вони можуть підпадати під слабші закони про конфіденційність. Наприклад, дані, надіслані з ЄС до країни, що не входить до GDPR, можуть втратити свій правовий захист. Це може відбуватися непомітно через автоматичну маршрутизацію інструментами перекладу.
Транскордонне передавання даних також ускладнює дотримання нормативних вимог, оскільки компанії повинні забезпечити наявність таких правових механізмів, як SCC (стандартні договірні положення). Якщо це належно не врегульовано, конфіденційні дані можуть бути розкриті урядам, компаніям або системам із низькими стандартами конфіденційності.
Використання безкоштовних інструментів без чіткої політики конфіденційності
Безкоштовні інструменти перекладу часто розроблені для зручності, а не для безпеки. Багато з них не надають чітких умов щодо того, як дані використовуються, зберігаються або поширюються. Деякі можуть повторно використовувати наданий контент для навчання свого штучного інтелекту або зберігати його на незахищених серверах.
Оскільки ці сервіси безкоштовні, вони можуть покладатися на дані користувачів як на «приховану плату». Без прозорості бізнеси ризикують розкрити інформацію про клієнтів або компанію заради швидкості перекладу чи економії бюджету.
Розташування сервера в юрисдикціях із низьким рівнем захисту
Фізичне або хмарне розташування сервера інструменту перекладу впливає на те, як обробляються збережені дані. Якщо сервери розташовані в країнах із слабким регулюванням конфіденційності, доступ до даних може здійснюватися без суворого правового нагляду. Деякі уряди можуть навіть мати повноваження перевіряти дані без повідомлення.
Для власників інтернет-магазинів незнання того, де обробляються або зберігаються дані, може створити серйозні прогалини у відповідності вимогам. Вибір постачальників з інфраструктурою на базі ЄС або узгодженою з GDPR може зменшити ризики, пов'язані з місцезнаходженням даних.
Найкращі практики захисту даних клієнтів і бізнесу
Щоб зменшити ризики для конфіденційності під час використання інструментів перекладу, підприємствам електронної комерції потрібні не лише базові функції безпеки. Вони повинні застосовувати надійні практики захисту даних, які гарантують, що інформація про клієнтів, внутрішній контент і транзакційні дані залишаються в безпеці на кожному етапі — чи то під час зберігання, передавання або обробки сторонніми сервісами. Нижче наведено найефективніші підходи, які можна впровадити в реальних умовах.
Наскрізне шифрування
Наскрізне шифрування гарантує, що дані шифруються ще до того, як вони залишають платформу електронної комерції, і залишаються зашифрованими, доки не досягнуть цільової системи. Це запобігає несанкціонованому доступу, навіть якщо дані перехоплено під час передавання. Без цього захисту конфіденційні відомості, як-от примітки клієнтів, описи товарів або внутрішнє листування, можуть бути розкриті під час передавання.
Наприклад, Shopify магазин, який використовує зашифроване API-з'єднання із сервісом перекладу, запобігає перехопленню читабельного тексту під час надсилання. Якщо постачальник, як-от Linguise інструмент перекладу , застосовує TLS/HTTPS і зашифроване зберігання, дані залишаються захищеними від зовнішніх загроз.
Анонімізація та мінімізація даних
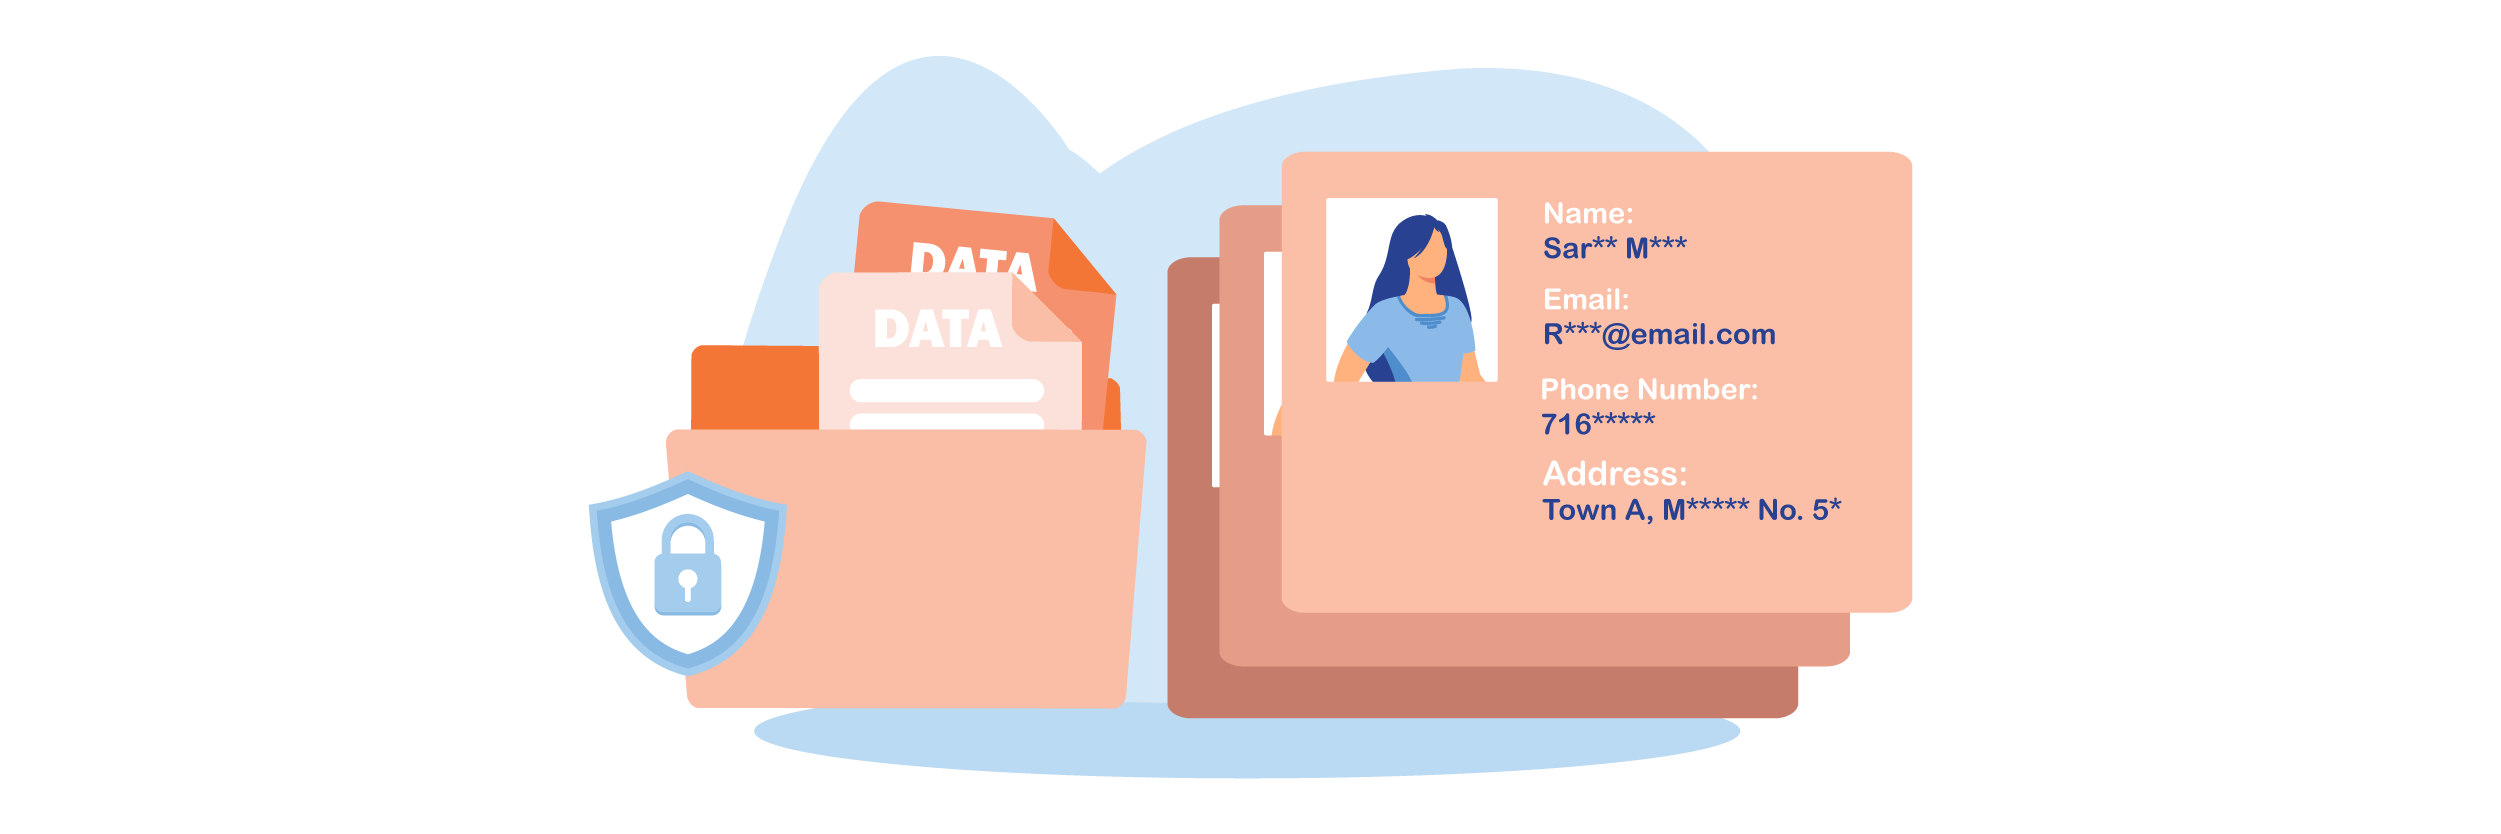
Анонімізація даних видаляє або маскує ідентифіковану інформацію про клієнтів, перш ніж її буде надіслано до системи перекладу. Водночас мінімізація даних означає надсилання лише тих частин вмісту, які справді потребують перекладу, без зайвих деталей. Ці два методи допомагають запобігти зайвому розкриттю персональних даних.
Наприклад, замість надсилання повного повідомлення служби підтримки з іменами та деталями замовлення можна перекласти лише загальний текст. Деякі платформи автоматично замінюють ідентифікатори користувачів на заповнювачі, щоб уникнути проблем із конфіденційністю під час обробки.
Безпечний API та контроль доступу
Захищений API гарантує, що лише авторизовані системи та користувачі можуть взаємодіяти з інструментами перекладу. Це включає використання ключів автентифікації, обмежених дозволів і шифрування для викликів API. Без цього зловмисники або неавторизований персонал можуть отримати доступ до конфіденційного тексту, надісланого на переклад.
Наприклад, сайт на WooCommerce може обмежити API служби перекладу лише запитами до бекенду, заблокувавши публічний або зовнішній доступ; контроль доступу на основі ролей також обмежує, які члени команди можуть переглядати або керувати перекладеним вмістом.
Зберігання даних та прозорість серверів
Локалізація даних визначає, де зберігаються та обробляються дані. Інструменти перекладу повинні чітко вказувати розташування своїх серверів і дотримуватися регіональних законів про захист даних. Коли бізнес знає, куди потрапляють його дані, він може уникнути юридичних порушень і прогалин у безпеці.
Наприклад, європейський бізнес електронної комерції, що підпадає під GDPR, може обрати постачальника послуг перекладу, який зберігає дані лише в центрах обробки даних ЄС. Якщо такий інструмент, як Linguise , пропонує інфраструктуру на базі ЄС, це допомагає запобігти передачі тексту до менш захищених юрисдикцій.
Журнали аудиту та журнали доступу
Журнали аудиту та логи відстежують, хто отримує доступ, зберігає або змінює дані під час перекладу. Ці записи допомагають виявляти підозрілу активність, забезпечувати підзвітність і підтримувати відповідність нормативним вимогам. Без чіткого журналювання несанкціонований доступ може залишитися непоміченим.
Практичний приклад: коли платформа перекладу веде журнали кожного виклику API, події доступу користувача або отримання з кешу. У разі порушення бізнес може відстежити, коли і як було отримано доступ до даних, і вжити коригувальних заходів.
Договірні гарантії (DPA, SLA, NDA)
Юридичні угоди гарантують, що постачальники послуг перекладу несуть відповідальність за захист даних. Угода про обробку даних (DPA) визначає, як використовуються та захищаються дані. Угода про рівень обслуговування (SLA) охоплює час безперебійної роботи та реагування на інциденти, тоді як NDA забороняє постачальникам розголошувати конфіденційну інформацію.
Наприклад, інтернет-магазин, який використовує сторонній API перекладу, повинен вимагати підписану угоду про обробку даних (DPA), яка визначає правила поводження з даними та політику їх видалення. Це забезпечує відповідність вимогам GDPR або CCPA та надає правовий захист у разі зловживання.
Регіональні приклади з практики
Різні регіони застосовують різні правила конфіденційності, що безпосередньо впливає на те, як підприємства електронної комерції повинні використовувати інструменти перекладу. Розуміння цих регіональних стандартів допомагає компаніям обирати платформи, які відповідають вимогам законодавства та дозволяють уникнути потенційних штрафів або неправомірного використання даних. Ось як вирішуються питання конфіденційності в трьох основних регіонах.
ЄС (GDPR)
У Європейському Союзі GDPR запроваджує суворі правила щодо збору, обробки, зберігання та передачі персональних даних. Інструменти перекладу, які використовуються платформами електронної комерції, повинні забезпечувати мінімізацію даних, шифрування та безпечну обробку. Бізнес також повинен гарантувати, що дані клієнтів не зберігаються безстроково та не передаються без згоди.
Ці права за GDPR також застосовуються, коли сторонні сервіси, як-от інструменти перекладу, обробляють вміст магазину або інформацію про клієнтів. Це означає, що будь-який постачальник послуг локалізації, який працює з такими платформами, як WooCommerce, повинен забезпечувати доступ до даних, їх видалення та безпечну обробку згідно з умовами DPA. Постачальники, які зберігають дані за межами ЄС, не застосовують шифрування або працюють без договірних гарантій, можуть наражати бізнес на ризик невідповідності.
Компанії, які працюють як у ЄС, так і у Великій Британії, також повинні переконатися, що їхня документація щодо відповідності відображає застосовні законодавчі вимоги. Використання надійних шаблонів юридичних документів Великої Британії може допомогти організаціям підтримувати узгоджену документацію, виконуючи регіональні зобов’язання щодо захисту даних.
Азія (НДПА)
Кілька азійських країн мають власні версії законів про захист даних, як-от PDPA Сінгапуру та PDPA Таїланду. Ці нормативні акти зосереджені на згоді користувача, обмеженнях на зберігання даних і відповідальній обробці третіми сторонами. На відміну від GDPR, правозастосування може відрізнятися залежно від країни, але основний принцип схожий: захищати ідентичність клієнта та обмежувати непотрібне розкриття даних.
Наприклад, підприємство електронної комерції в Сінгапурі, яке перекладає сторінки оформлення замовлення кількома азійськими мовами, має переконатися, що постачальник послуг перекладу не зберігає імена чи адреси клієнтів без їхньої згоди. Інструменти, які анонімізують дані перед перекладом або пропонують локальні серверні рішення, вважаються безпечнішими.
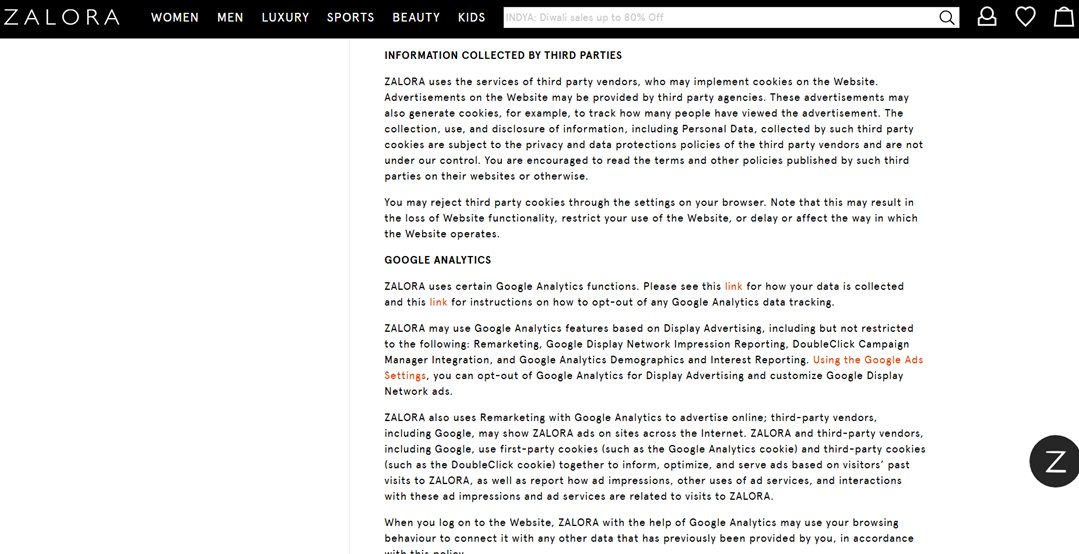
Це узгоджується з тим, як провідні платформи електронної комерції в Азії вирішують питання відповідальності за конфіденційність третіх сторін. Наприклад, політика Zalora в Сінгапурі зазначає, що будь-які дані, зібрані зовнішніми постачальниками, чи то для реклами, аналітики чи функціональних послуг, регулюються власними умовами конфіденційності третьої сторони, а не перебувають під прямим контролем платформи. Хоча політика не згадує явно інструменти перекладу, застосовується те саме правило: будь-яка зовнішня послуга, яка обробляє вміст користувача, повинна дотримуватися вимог PDPA, забезпечувати безпечну обробку та запобігати несанкціонованому збереженню чи передачі персональних даних.
США (CCPA/CPRA)
У Сполучених Штатах CCPA та її оновлена версія CPRA надають споживачам контроль над тим, як використовуються та передаються їхні персональні дані. Хоча ці правила не такі суворі, як GDPR, вони вимагають прозорості, можливості відмовитися та чітких політик обробки даних. Підприємства електронної комерції повинні переконатися, що служби перекладу не продають, не зберігають і не використовують інформацію клієнтів неналежним чином.
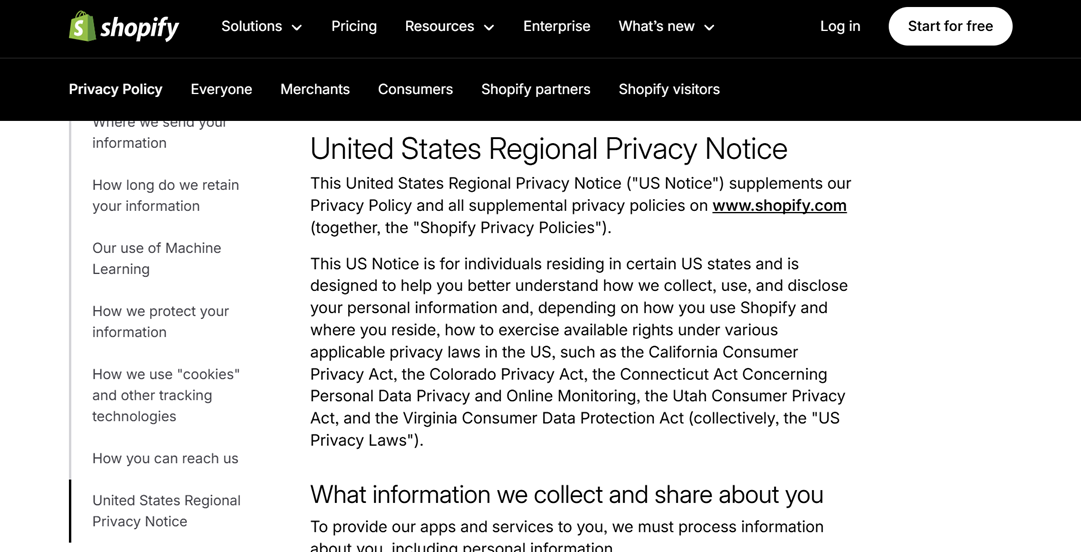
Shopify, наприклад, надає спеціальне Повідомлення про регіональну конфіденційність для Сполучених Штатів, щоб відповідати вимогам на рівні штатів, таким як CCPA та CPRA. Це гарантує, що продавці та інтеграції інструментів перекладу дотримуються вимог щодо прозорості, права на відмову та видалення даних.
Поради щодо відповідності (GDPR, CCPA, PDPA)
Нормативні акти, як-от GDPR у Європі, CCPA/CPRA у Сполучених Штатах і PDPA в Азії, встановлюють суворі стандарти щодо того, як слід збирати, обробляти, зберігати та передавати персональні дані. Щоб залишатися відповідними вимогам, бізнесу потрібне поєднання внутрішніх політик, технічних засобів захисту та чітких угод із сторонніми постачальниками, як-от інструменти перекладу. Нижче наведено ключові практики, яких варто дотримуватися.
Мінімізація даних та псевдонімізація
Мінімізація даних означає збір та використання лише тієї інформації, яка є абсолютно необхідною для певної мети. Наприклад, в електронній комерції не всі дані клієнтів потрібно надсилати постачальникам послуг перекладу. Обмеження конфіденційних даних зменшує вплив потенційного зловживання або порушень.
Псевдонімізація замінює ідентифіковані дані кодами або токенами, щоб початкова особа не була одразу видимою. Це особливо корисно, коли дані обробляють зовнішні інструменти, як-от API перекладу. Хоча дані все ще можна пов’язати через внутрішні посилання, пряме розкриття унеможливлюється.
GDPR спеціально заохочує псевдонімізацію як юридично визнаний захід захисту. У разі порушення дані набагато менш імовірно розкриють особисті дані. Це також допомагає під час аудитів і внутрішніх перевірок безпеки.
Керування згодою користувачів
Згода є ключовою вимогою сучасних законів про приватність. Бізнес має чітко повідомляти користувачів, якщо їхні дані оброблятимуться сторонніми інструментами перекладу, особливо якщо вміст містить особисту або транзакційну інформацію. Прозорість зміцнює довіру користувачів і знижує юридичні ризики.
Окрім отримання згоди, бізнес повинен дозволяти користувачам відкликати її в будь-який момент. Це можна забезпечити за допомогою банерів cookie, налаштувань уподобань або прапорців згоди/відмови. Кожну дію щодо згоди слід реєструвати та зберігати як доказ відповідності.
Відповідно до GDPR і PDPA, дійсна згода має бути явною та поінформованою. Водночас CCPA часто використовує механізми відмови для окремих категорій даних. Без належної системи управління згодою компанії ризикують отримати штрафи та втратити довіру.
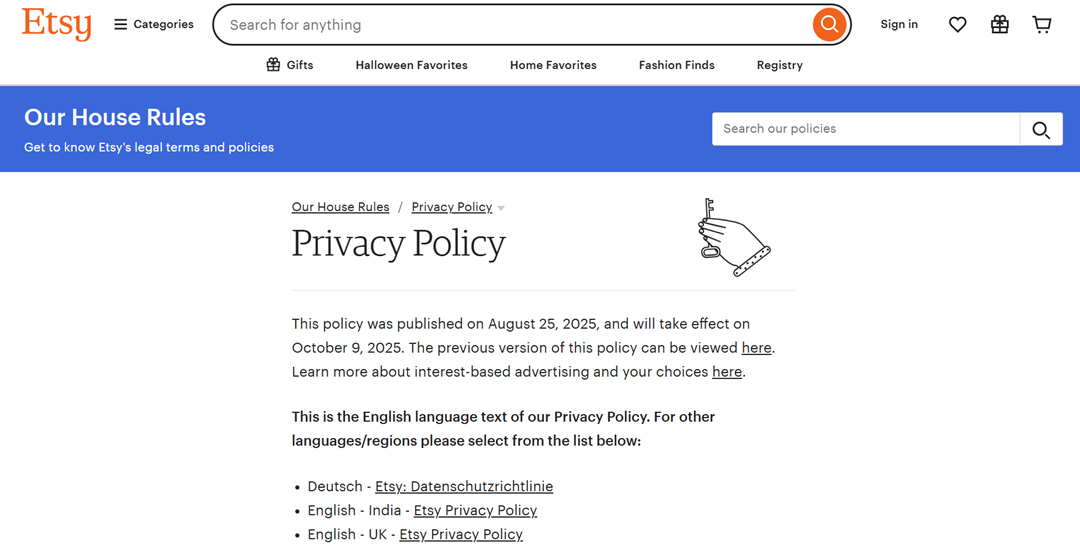
Щоб підтримувати прозорі практики отримання згоди, провідні платформи електронної комерції, як-от Etsy, також надають свої політики конфіденційності кількома мовами. Такий підхід допомагає користувачам у всьому світі легко зрозуміти, як обробляються їхні дані, і зміцнює довіру в різних регіонах.
DPA (угоди про обробку даних) з постачальниками
Працюючи з постачальниками послуг, як-от платформи перекладу, обов’язковою є угода про обробку даних (DPA). Вона визначає обов’язки щодо захисту, зберігання, використання та видалення персональних даних. Без DPA використання сторонніх інструментів може порушувати вимоги GDPR або PDPA.
Угода про обробку даних (DPA) гарантує, що постачальники не використовують дані для несанкціонованих цілей, як-от аналітика чи навчання штучного інтелекту. Зазвичай вона охоплює шифрування, обмеження доступу, розташування серверів, субпроцесорів і процедури повідомлення про порушення.
Навіть великі постачальники послуг, як-от Google Cloud або AWS Translate, пропонують стандартні угоди про обробку даних (DPA), які клієнти повинні прийняти. Під час аудитів чи розслідувань наявність підписаної DPA є одним із головних доказів дотримання законодавства.
Право доступу, виправлення та видалення даних
Користувачі мають право на доступ до своїх даних, запит на виправлення та вимогу видалення, якщо вони більше не потрібні. Ці права забезпечуються відповідно до GDPR, CCPA/CPRA та PDPA. Це означає, що платформи електронної комерції та інструменти перекладу повинні підтримувати такі запити на практиці.
Щоб дотримуватися вимог, компаніям потрібні належно структуровані системи зберігання даних і відстеження. Якщо інформація про клієнтів розкидана по серверах, постачальниках і застосунках без належної видимості, відповідати на запити щодо даних стає майже неможливо.
Наприклад, користувач може попросити видалити стенограми чату, які були перекладені та збережені стороннім постачальником. Якщо постачальник не має належних механізмів видалення, юридична відповідальність залишається на бізнесі, а не на постачальнику.
Транскордонна передача з SCC
Багато служб перекладу розміщують сервери в різних країнах, що робить транскордонну передачу даних серйозною проблемою відповідності. Згідно з GDPR, передача даних за межі ЄС дозволена лише за наявності рівноцінного захисту. Одним із широко визнаних механізмів є використання SCCs (Стандартних договірних положень).
Стандартні договірні положення (SCC) — це юридично зобов’язальні угоди між відправником і одержувачем даних, які гарантують збереження стандартів конфіденційності. Платформи електронної комерції, що працюють із постачальниками послуг у США, Індії чи Азії, повинні включати SCC перед дозволом будь-якої передачі даних.
Деякі азійські закони про захист персональних даних також вимагають попереднього повідомлення або схвалення уряду для міжнародної передачі даних. Без стандартних договірних положень (SCC) або подібних гарантій компанії можуть вважатися такими, що незаконно експортують дані.
Оцінка ризиків конфіденційності (DPIA)
Оцінка впливу на захист даних (DPIA) потрібна, коли діяльність з обробки даних пов’язана з високими ризиками для конфіденційності, наприклад, інструменти перекладу на основі штучного інтелекту, які зберігають розмови або обробляють дані транзакцій. DPIA допомагають бізнесу виявити прогалини в безпеці, надмірне використання даних або ризик несанкціонованого доступу.
Оцінка впливу на захист даних (DPIA) аналізує тип зібраних даних, мету обробки, залучені сторони, методи зберігання та терміни зберігання. Результати допомагають ухвалювати рішення щодо додавання засобів захисту, таких як шифрування, обмеження доступу або вдосконалені договори з постачальниками.
Відповідно до GDPR, оцінку впливу на захист даних (DPIA) необхідно провести перед запуском будь-якого нового інструменту чи системи, що обробляє чутливі персональні дані. Якщо оцінка виявить неконтрольовані ризики, органи влади можуть навіть заблокувати таку діяльність. Окрім дотримання вимог, DPIA допомагають компаніям зміцнити загальний рівень захисту даних.
Порівняльна таблиця обробки даних: Linguise проти конкурентів
Обираючи інструмент перекладу для електронної комерції, недостатньо порівняти функції — потрібно також оцінити, як кожен постачальник поводиться з даними користувачів. Різні платформи мають різні політики щодо зберігання, шифрування, згоди та відповідності таким нормам, як GDPR, CCPA і PDPA. Пряме порівняння допомагає бізнесу ухвалювати безпечніші та більш обґрунтовані рішення.
Аспект | Linguise | Weglot | Google Translate API | Lokalise |
Шифрування даних (під час передачі та в стані спокою) | Так (HTTPS і шифрування) | Так | Так | Так |
Політика зберігання даних | Тимчасово, без довгострокового зберігання | Зберігає переклади на серверах | Може тимчасово зберігати дані | Зберігає дані проєкту в хмарі |
Вимога згоди користувача | Обов'язково для персональних даних | Обов’язково (на основі GDPR) | Не застосовується за замовчуванням | Необхідно залежно від використання |
Відповідність (GDPR/CCPA/PDPA) | Повністю відповідає | Відповідність GDPR | Інструменти GDPR, але залежно від користувача | Відповідає GDPR і SOC 2 |
Використання даних для навчання ШІ | Ні | Ні | Так (якщо не вимкнено) | Ні |
Зберігання та видалення даних | Негайне видалення на запит | Знімний на запит | Обмежений контроль користувача | Налаштування користувацького зберігання |
Наявність DPA | Так | Так | Доступно через умови хмарних послуг | Так |
Заходи захисту транскордонної передачі даних | SCC та відповідність GDPR | SCC та гарантії GDPR | Доступні стандартні договори оренди (SCC) | SCC та положення ЄС |
Conclusion
До конфіденційності в інструментах перекладу для електронної комерції слід ставитися серйозно, оскільки під час процесу часто передаються дані клієнтів, транзакції та бізнес-контент. Такі ризики, як несанкціоноване зберігання, слабке шифрування, доступ третіх сторін і транскордонна передача, можуть призвести до порушень таких нормативних актів, як GDPR, CCPA або PDPA.
Для захисту даних власникам електронної комерції потрібні інструменти перекладу з наскрізним шифруванням, контролем збереження даних, прозорими серверами та дотриманням законодавства. Linguise пропонує безпечніший підхід з анонімізацією даних, захистом відповідно до GDPR, відсутністю довгострокового зберігання та підтримкою DPA та SCC. Якщо ви хочете перекласти свій сайт електронної комерції, не жертвуючи конфіденційністю та безпекою, використання Linguise є безпечнішим та більш сумісним варіантом.