Emnet om, hvordan man håndterer privatlivsbekymringer i oversættelsesværktøjer til e-handelswebsteder, bliver stadig mere relevant, efterhånden som onlinevirksomheder i stigende grad har brug for at oversætte indhold til flere sprog. Men når kundedata eller forretningsindhold sendes til en oversættelsesplatform, er der altid en potentiel sikkerhedsrisiko, lige fra informationslækager til overtrædelser af regler som GDPR eller CCPA.
I betragtning af den store mængde følsomme data, såsom transaktionsoplysninger, kundepræferencer og kontooplysninger, har e-handelsvirksomheder ikke råd til at vælge oversættelsesværktøjer uagtsomt. Denne artikel vil diskutere de mest almindelige privatlivsrisici, bedste praksis for databeskyttelse og casestudier fra Europa, Asien og USA. Lad os komme i gang!
Hvorfor er e-handelssites særligt sårbare?
E-handelsplatforme er særligt udsatte for privatlivsrisici, fordi de håndterer store mængder følsomme data og ofte er afhængige af eksterne tjenester som plugins, API'er og oversættelsesværktøjer. Når oversættelser udføres, kan kunde- eller forretningsdata uforvarende blive behandlet af tredjeparter, hvilket gør beskyttelsen af privatlivet mere udfordrende. Her er de vigtigste årsager bag deres sårbarhed.
- Stor mængde kundedata: Webshops indsamler oplysninger som navne, adresser, telefonnumre, købshistorik og brugerpræferencer. Hvis dette indhold oversættes uden beskyttelse, kan det blive eksponeret for tredjepartsservere.
- Flere integrationer med eksterne platforme eller plugins: E-handelsvirksomheder bruger ofte yderligere værktøjer (f.eks. Shopify -apps, WooCommerce-plugins eller tredjeparts-API'er). Hver integration introducerer endnu et potentielt datalækpunkt.
- Grænseoverskridende dataoverførsler: Når du bruger globale oversættelsestjenester, kan data blive dirigeret gennem servere i andre lande, der mangler strenge databeskyttelsesregler som GDPR.
- Begrænset kontrol over datalagring: Nogle oversættelsesværktøjer gemmer cachetekst, logfiler eller kopier af behandlet indhold. Uden gennemsigtighed kan virksomheder ikke være sikre på, om disse data slettes eller opbevares.
- Forskellige regler på tværs af regioner: GDPR, CCPA og PDPA har forskellige krav. Hvis oversættelsesværktøjer ikke overholder alle relevante love, kan netbutikker risikere retslige konsekvenser.
- Manglende kryptering i visse oversættelsestjenester: Nogle gratis- eller prøveversioner af oversættelsesværktøjer bruger ikke stærk kryptering, hvilket gør data under transmission sårbare over for aflytning.
Almindelige risici for privatlivets fred i oversættelsesværktøjer
Oversættelsesværktøjer kan virke harmløse, men mange af dem behandler data på måder, som virksomhedsejere ikke er fuldt ud klar over. Når kundeoplysninger eller forretningsindhold sendes til eksterne tjenester, øges risikoen for eksponering, især hvis platformen ikke følger strenge standarder for databeskyttelse. Nedenfor er de mest almindelige privatlivsrisici, som e-handelswebsteder skal være opmærksomme på.
Uden krypteret dataoverførsel
Når oversættelsesværktøjer ikke bruger kryptering, kan alle data, der sendes mellem webstedet og oversættelsesudbyderen, blive opsnappet. Det betyder, at hackere, tredjeparter eller endda usikre netværk kan få adgang til følsomme kundeoplysninger. Uden kryptering rejser data i klartekst, hvilket gør dem nemme at læse og udnytte.
For e-handelsvirksomheder er dette særligt farligt, fordi det transmitterede indhold kan omfatte produktdetaljer, brugerprofiler, ordreoplysninger eller interne beskeder. Selv hvis teksten virker harmløs, kan den ved et uheld indeholde identifikatorer som navne, adresser eller betalingsrelaterede oplysninger. Stærk kryptering under dataoverførsel er afgørende for at undgå datalæk.
Datalagring uden brugerens samtykke
Nogle oversættelsestjenester gemmer behandlet tekst på deres servere for at “forbedre maskinlæring” eller “fremskynde fremtidige oversættelser.” Men hvis brugerne ikke informeres eller ikke giver samtykke, bliver dette en krænkelse af privatlivets fred. Mange virksomheder er ikke klar over, at deres data kan blive gemt og genbrugt uden tilladelse.
At gemme data uden samtykke risikerer ikke kun klager over privatlivets fred, men kan også føre til regulatoriske problemer under love som GDPR eller CCPA. Når kundeoplysninger opbevares uden klar godkendelse, kan virksomheder stå over for juridiske sanktioner og miste brugernes tillid.
Tredjepartsadgang & intern misbrug
Oversættelsesværktøjer involverer ofte flere lag af systemer og teams, herunder udviklere, supportpersonale eller eksterne leverandører. Hvis intern adgang ikke kontrolleres, kan uautoriseret personale se eller kopiere følsomme oplysninger. Dette omfatter både eksterne entreprenører og interne medarbejdere.
Intern misbrug kan være svært at opdage og forhindre uden strenge adgangspolitikker. For eksempel kan en medarbejder hos en oversættelsesudbyder bruge lagrede data til træning, deling eller andre formål, der ikke er relateret til kundens behov. E-handelsvirksomheder skal sikre, at kun autoriserede systemer, ikke enkeltpersoner, kan håndtere private data.
Manglende kontrol over dataopbevaring
Mange oversættelsesplatforme forklarer ikke klart, hvor længe de opbevarer det indhold, de behandler. Hvis virksomheder ikke kan fastsætte eller gennemgå politikker for dataopbevaring, kan følsom tekst forblive lagret på ubestemt tid. Dette udsætter dataene for fremtidige brud eller uautoriseret adgang.
Manglende kontrol over opbevaring gør det også svært at overholde databeskyttelsesregler, der kræver sletning på anmodning. Uden gennemsigtighed kan virksomheder uforvarende lade kundedata ligge på eksterne servere længe efter, at de er nødvendige.
Risici ved grænseoverskridende dataoverførsel
Når oversættelsesdata sendes til servere i andre lande, kan de være underlagt svagere privatlivslove. For eksempel kan data sendt fra EU til et ikke-GDPR-land miste sin juridiske beskyttelse. Dette kan ske lydløst gennem automatisk routing af oversærelsesværktøjer.
Grænseoverskridende overførsler komplicerer også overholdelse, da virksomheder skal sikre, at juridiske mekanismer som SCC'er (Standard Contractual Clauses) er på plads. Hvis det ikke håndteres korrekt, kan følsomme data blive eksponeret for regeringer, virksomheder eller systemer med lave standarder for databeskyttelse.
Brug af gratis værktøjer uden klare privatlivspolitikker
Gratis oversættelsesværktøjer er ofte designet til bekvemmelighed, ikke sikkerhed. Mange giver ikke klare vilkår for, hvordan data bruges, opbevares eller deles. Nogle genbruger muligvis indsendt indhold til at træne deres AI eller gemmer det på usikrede servere.
Fordi disse tjenester er gratis, kan de være afhængige af brugerdata som en “skjult omkostning.” Uden gennemsigtighed risikerer virksomheder at eksponere kunde- eller virksomhedsoplysninger for at opnå oversættelseshastighed eller budgetbesparelser.
Serverplacering i jurisdiktioner med lav beskyttelse
Den fysiske eller cloudbaserede placering af en oversættelsesværktøjs server påvirker, hvordan de lagrede data behandles. Hvis serverne er i lande med svage databeskyttelsesregler, kan dataene blive tilgået uden strengt lovligt tilsyn. Nogle regeringer kan endda have beføjelse til at inspicere data uden varsel.
For e-handelsejere kan uvidenhed om, hvor data behandles eller opbevares, skabe store compliance-huller. Valg af udbydere med EU-baseret eller GDPR-tilpasset infrastruktur kan reducere risiciene forbundet med dataopbevaringssted.
Bedste praksis for beskyttelse af kunde- & forretningsdata
For at reducere risici for privatlivets fred ved brug af oversættelsesværktøjer har e-handelsvirksomheder brug for mere end blot grundlæggende sikkerhedsfunktioner. De skal anvende stærke databeskyttelsespraksisser, der sikrer, at kundeoplysninger, internt indhold og transaktionsdata forbliver sikre på alle stadier, uanset om de opbevares, transmitteres eller behandles af tredjepartstjenester. Nedenfor er de mest effektive tilgange, der kan implementeres i virkelige scenarier.
End-to-end-kryptering
End-to-end-kryptering sikrer, at data krypteres, før de forlader e-handelsplatformen, og forbliver krypterede, indtil de når det tilsigtede system. Dette forhindrer uautoriseret adgang, selv hvis dataene opfanges under transmissionen. Uden denne beskyttelse kan følsomme oplysninger såsom kundenoter, produktbeskrivelser eller intern kommunikation blive eksponeret undervejs.
For eksempel forhindrer en Shopify -butik, der bruger en krypteret API-forbindelse til en oversættelsestjeneste, at læsbar tekst bliver opsnappet under indsendelsen. Hvis en udbyder som Linguise -oversættelsesværktøj anvender TLS/HTTPS og krypteret lagring, forbliver dataene beskyttet mod eksterne trusler.
Dataanonymisering og -minimering
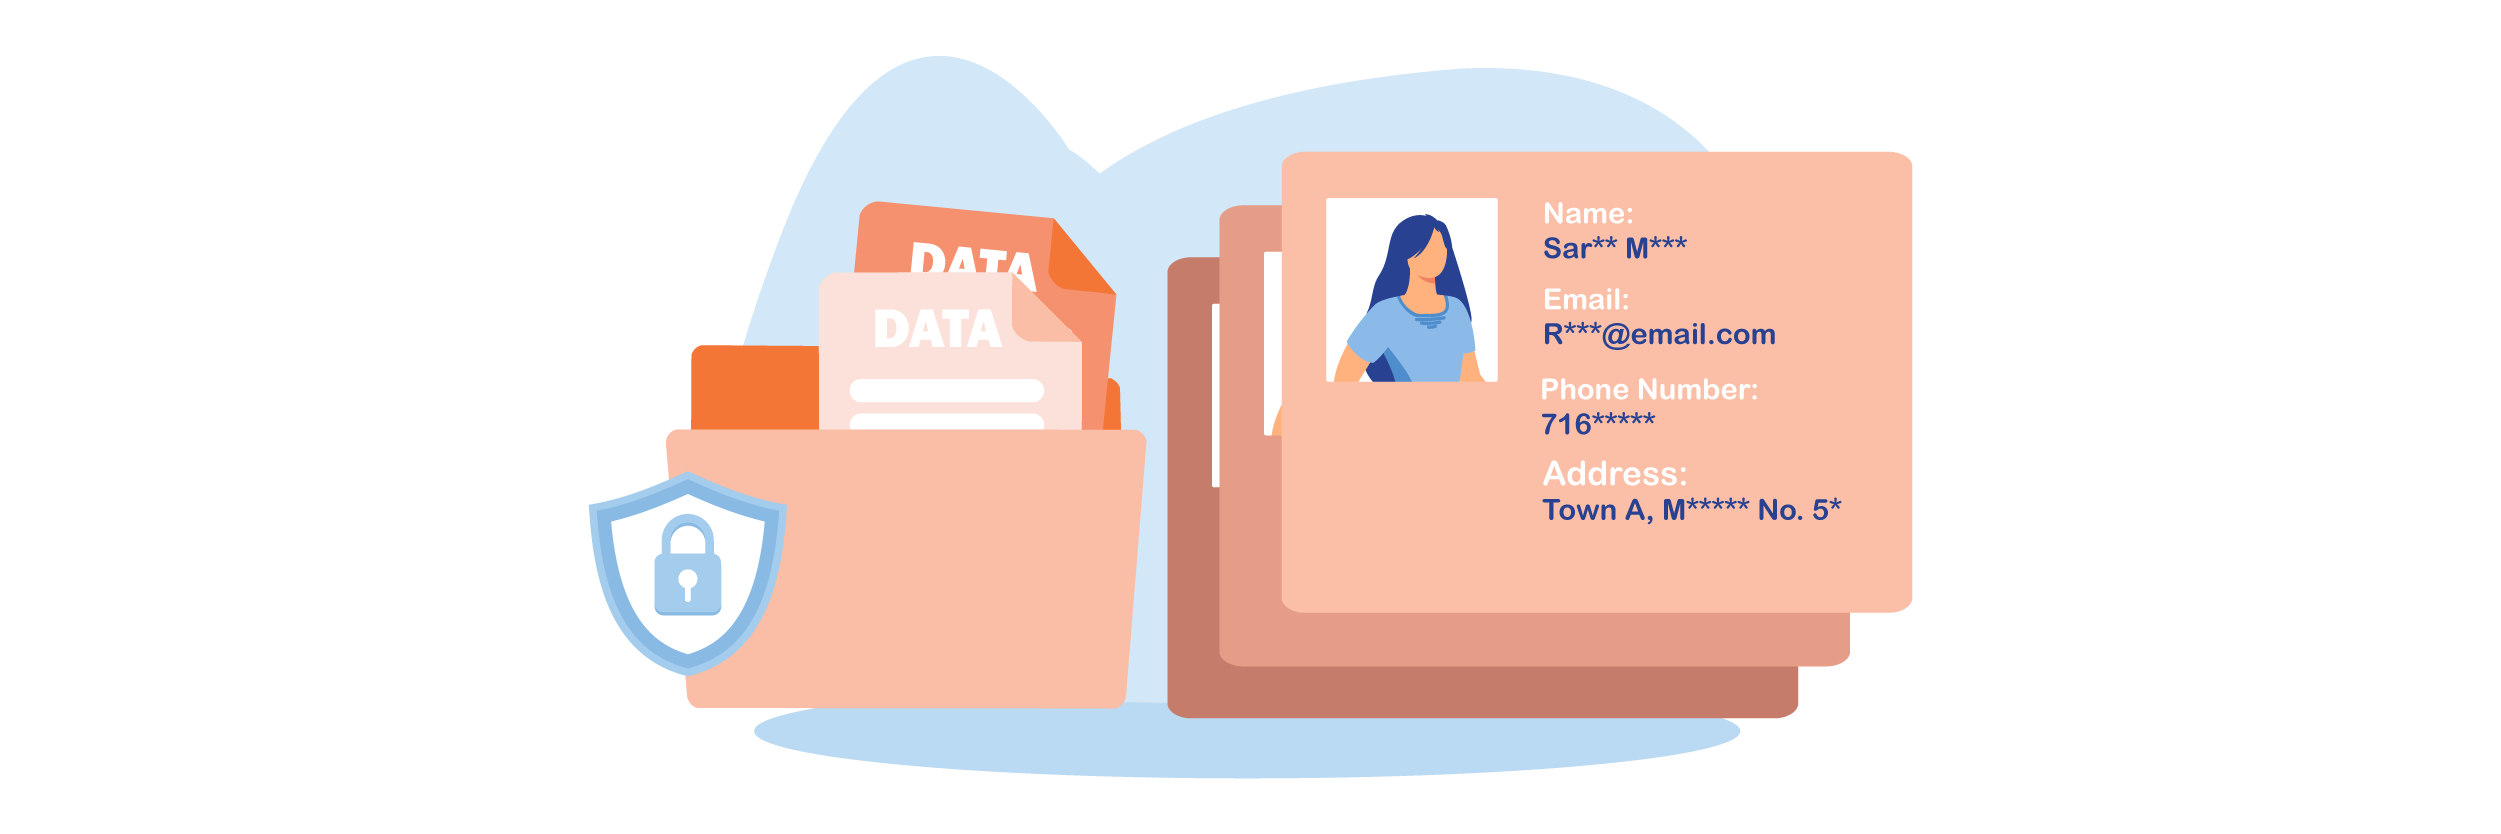
Dataanonymisering fjerner eller maskerer identificerbare kundeoplysninger, før de sendes til et oversættelsessystem. Samtidig betyder dataminimering, at man kun sender de dele af indholdet, der faktisk skal oversættes, uden overflødige detaljer. Disse to metoder hjælper med at forhindre, at personoplysninger bliver unødigt eksponeret.
For eksempel kan man i stedet for at sende en fuld kundesupportmeddelelse med navne og ordredetaljer kun oversætte den generelle tekst. Nogle platforme erstatter automatisk brugeridentifikatorer med pladsholdere for at undgå privatlivsproblemer under behandlingen.
Sikker API og adgangskontrol
En sikker API sikrer, at kun autoriserede systemer og brugere kan interagere med oversættelsesværktøjer. Dette omfatter brug af godkendelsesnøgler, begrænsede tilladelser og kryptering af API-kald. Uden dette kan angribere eller uautoriseret personale få adgang til følsom tekst, der indsendes til oversættelse.
For eksempel kan et WooCommerce-websted begrænse sin oversættelsestjenestes API til kun backend-anmodninger, hvilket blokerer offentlig eller ekstern adgang, og rollebaseret adgangskontrol begrænser også, hvilke teammedlemmer der kan se eller administrere oversat indhold.
Dataopbevaringssted & servergennemsigtighed
Dataopbevaring refererer til, hvor dataene lagres og behandles. Oversættelsesværktøjer bør klart angive deres serverplaceringer og overholde regionale databeskyttelseslove. Når virksomheder ved, hvor deres data ender, kan de undgå juridiske overtrædelser og sikkerhedsmæssige blinde vinkler.
For eksempel kan en europæisk e-handelsvirksomhed under GDPR vælge en oversættelsesudbyder, der kun gemmer data i EU-datacentre. Hvis et værktøj som Linguise tilbyder EU-baseret infrastruktur, hjælper det med at forhindre overførsel af tekst til mindre sikre jurisdiktioner.
Revisionsspor & adgangslogs
Revisionsspor og logfiler sporer, hvem der tilgår, gemmer eller ændrer data under oversættelse. Disse registreringer hjælper med at opdage mistænkelig aktivitet, sikre ansvarlighed og understøtte overholdelse af regler. Uden klar logning kan uautoriseret adgang forblive uopdaget.
Et praktisk eksempel er, når en oversættelsesplatform fører log over hvert API-kald, brugeradgangshændelse eller cachehentning. Hvis der opstår et brud, kan virksomheden spore hvornår og hvordan dataene blev tilgået og træffe korrigerende foranstaltninger.
Kontraktuelle sikkerhedsforanstaltninger (DPA, SLA, NDA)
Juridiske aftaler sikrer, at oversættelsesudbydere holdes ansvarlige for databeskyttelse. En databehandleraftale (DPA) fastlægger, hvordan data bruges og beskyttes. En serviceaftale (SLA) dækker oppetid og hændelseshåndtering, mens en NDA forhindrer udbydere i at dele fortrolige oplysninger.
For eksempel bør en onlinebutik, der bruger en tredjeparts oversættelses-API, kræve en underskrevet DPA, der definerer regler for datahåndtering og slettepolitikker. Dette sikrer overholdelse af GDPR eller CCPA og giver juridisk beskyttelse i tilfælde af misbrug.
Regionale casestudier
Forskellige regioner håndhæver forskellige privatlivsregler, hvilket direkte påvirker, hvordan e-handelsvirksomheder bør bruge oversættelsesværktøjer. Forståelse af disse regionale standarder hjælper virksomheder med at vælge platforme, der opfylder lovkravene og undgår potentielle bøder eller misbrug af data. Her er, hvordan privatlivsbekymringer håndteres i tre store regioner.
EU (GDPR)
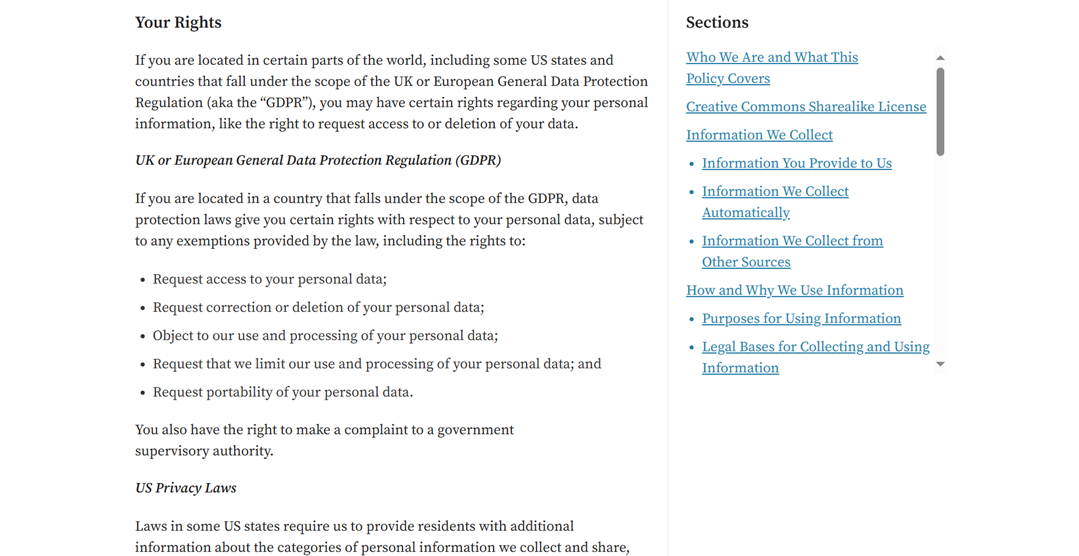
I Den Europæiske Union håndhæver GDPR strenge regler for, hvordan personoplysninger indsamles, behandles, opbevares og overføres. Oversættelsesværktøjer, der bruges af e-handelsplatforme, skal sikre dataminimering, kryptering og sikker behandling. Virksomheder skal også garantere, at kundedata ikke opbevares på ubestemt tid eller deles uden samtykke.
Disse GDPR-rettigheder gælder også, når tredjepartstjenester, såsom oversættelsesværktøjer, behandler butiksindhold eller kundeoplysninger. Det betyder, at enhver lokaliseringsudbyder, der arbejder med platforme som WooCommerce, skal tillade dataadgang, sletning og sikker håndtering under DPA-vilkår. Udbyder, der opbevarer data uden for EU, undlader at anvende kryptering eller opererer uden kontraktmæssige garantier, kan udsætte virksomheder for risiko for manglende overholdelse.
Virksomheder, der opererer i både EU og Storbritannien, bør også sikre, at deres compliance-dokumentation afspejler de gældende juridiske krav. Brug af pålidelige skabeloner til britiske juridiske dokumenter kan hjælpe organisationer med at opretholde ensartet dokumentation, samtidig med at regionale databeskyttelsesforpligtelser overholdes.
Asien (PDPA)
Flere asiatiske lande har deres egne versioner af databeskyttelseslove, såsom Singapores PDPA og Thailands PDPA. Disse regler fokuserer på brugerens samtykke, grænser for dataopbevaring og ansvarlig tredjepartsbehandling. I modsætning til GDPR kan håndhævelsen variere fra land til land, men kerneprincippet er det samme: Beskyt kundens identitet og begræns unødig eksponering af data.
For eksempel skal en e-handelsvirksomhed i Singapore, der oversætter betalingssider til flere asiatiske sprog, sikre, at oversættelsesudbyderen ikke gemmer kundenavne eller adresser uden samtykke. Værktøjer, der anonymiserer data før oversættelse, eller som tilbyder lokale servermuligheder, anses for at være sikrere.
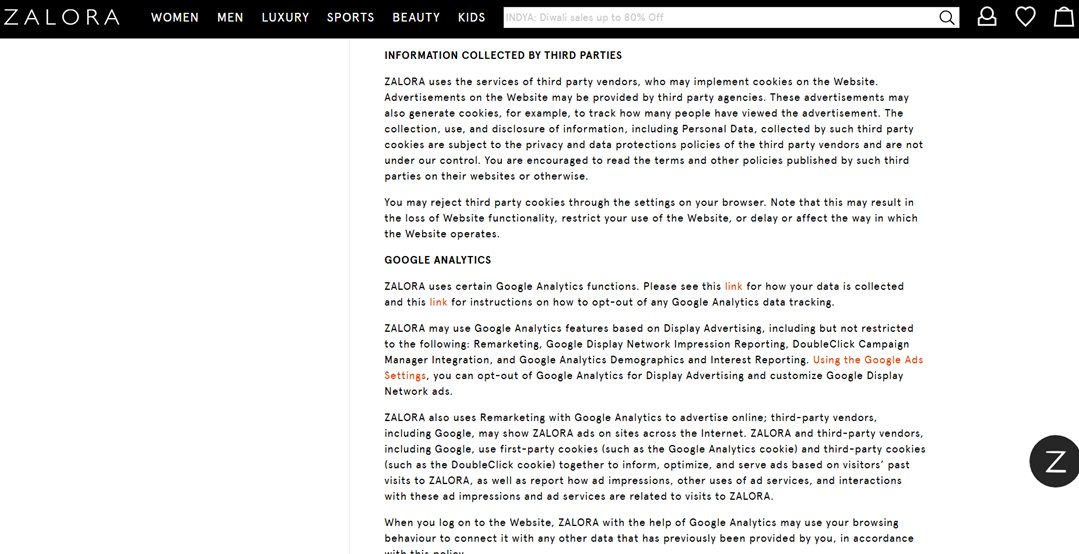
Dette stemmer overens med, hvordan store e-handelsplatforme i Asien håndterer tredjepartsansvar for privatlivets fred. For eksempel fastslår Zaloras Singapore-politik, at alle data, der indsamles af eksterne leverandører, uanset om det er til annoncer, analyser eller funktionelle tjenester, er underlagt tredjepartens egne privatlivsvilkår og ikke platformens direkte kontrol. Selvom politikken ikke eksplicit nævner oversættelsesværktøjer, gælder den samme regel: enhver ekstern tjeneste, der behandler brugerindhold, skal overholde PDPA-kravene, sikre sikker håndtering og forhindre uautoriseret opbevaring eller overførsel af personoplysninger.
USA (CCPA/CPRA)
I USA giver CCPA og den opdaterede version, CPRA, forbrugerne kontrol over, hvordan deres personlige data bruges og deles. Selvom de ikke er så strenge som GDPR, kræver disse regler gennemsigtighed, muligheder for at framelde sig og klare retningslinjer for datahåndtering. E-handelsvirksomheder skal sikre, at oversættelsestjenester ikke sælger, opbevarer eller misbruger kundeoplysninger.
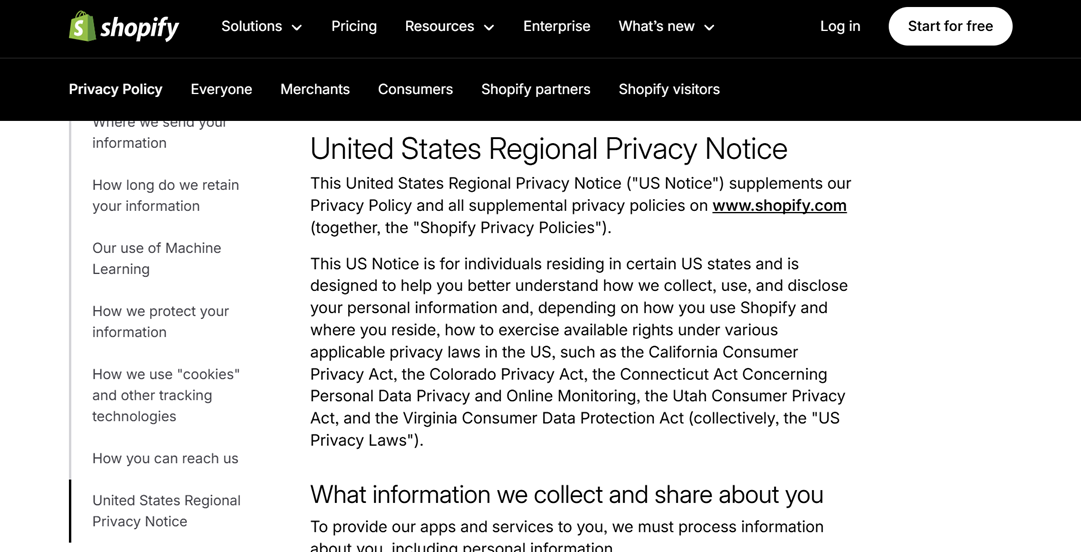
Shopifyleverer for eksempel en dedikeret regional privatlivsmeddelelse for USA for at imødekomme statslige regler som CCPA og CPRA. Dette sikrer, at forhandlere og integrationsværktøjer til oversættelse følger krav om gennemsigtighed, ret til at framelde sig og sletning af data.
Tips til overholdelse (GDPR, CCPA, PDPA)
Regler som GDPR i Europa, CCPA/CPRA i USA og PDPA i Asien fastsætter strenge standarder for, hvordan personoplysninger bør indsamles, behandles, opbevares og deles. For at overholde reglerne har virksomheder brug for en kombination af interne politikker, tekniske sikkerhedsforanstaltninger og klare aftaler med tredjepartsudbydere som oversættelsesværktøjer. Nedenfor er centrale praksisser, du bør følge.
Dataminimering og pseudonymisering
Dataminimering betyder, at man kun indsamler og bruger de oplysninger, der er strengt nødvendige for et specifikt formål. I e-handel er det for eksempel ikke alle kundeoplysninger, der behøver at blive sendt til oversættelsesudbydere. Begrænsning af følsomme data reducerer konsekvenserne af potentielt misbrug eller brud.
Pseudonymisering erstatter identificerbare data med koder eller tokens, så den oprindelige identitet ikke umiddelbart er synlig. Dette er især nyttigt, når eksterne værktøjer som oversættelses-API'er behandler data. Selvom dataene stadig kan sammenkædes via interne referencer, forhindres direkte eksponering.
GDPR opfordrer specifikt til pseudonymisering som en juridisk anerkendt beskyttelsesforanstaltning. Hvis der opstår et brud, er dataene langt mindre tilbøjelige til at afsløre individuelle identiteter. Det hjælper også under revisioner og interne sikkerhedseftersyn.
Samtykkehåndtering for brugere
Samtykke er et centralt krav i moderne privatlivslovgivning. Virksomheder skal klart informere brugerne, hvis deres data vil blive behandlet af tredjeparts oversættelsesværktøjer, især hvis indholdet indeholder personlige eller transaktionsrelaterede oplysninger. Åbenhed opbygger brugertillid og reducerer juridisk risiko.
Ud over at indhente samtykke skal virksomheder give brugerne mulighed for at trække det tilbage når som helst. Dette kan muliggøres gennem cookie-bannere, præferenceindstillinger eller opt-in/opt-out-afkrydsningsfelter. Enhver samtykkehandling bør logges og gemmes som bevis på overholdelse.
Under GDPR og PDPA skal gyldigt samtykke være eksplicit og velinformeret. Samtidig bruger CCPA ofte opt-out-mekanismer for specifikke datakategorier. Uden et ordentligt system til samtykkehåndtering risikerer virksomheder bøder og tab af troværdighed.
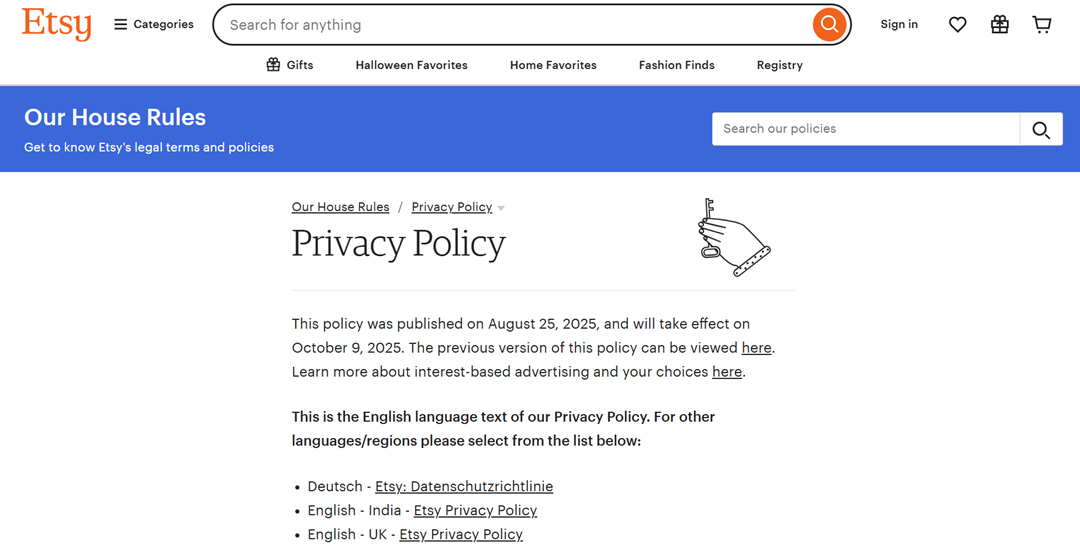
For at understøtte gennemsigtig praksis for samtykke tilbyder store e-handelsplatforme som Etsy også deres privatlivspolitikker på flere sprog. Denne tilgang hjælper globale brugere med nemt at forstå, hvordan deres data håndteres, og styrker tilliden på tværs af forskellige regioner.
DPA'er (Data Processing Agreements) med udbydere
Når man arbejder med leverandører som oversættelsesplatforme, er en databehandleraftale (DPA) obligatorisk. Den definerer ansvarsområder for sikring, opbevaring, brug og sletning af personoplysninger. Uden en DPA kan brug af tredjepartsværktøjer overtræde GDPR- eller PDPA-krav.
En DPA sikrer, at leverandører ikke bruger data til uautoriserede formål, som analyser eller AI-træning. Den dækker typisk kryptering, adgangsbegrænsninger, serverplacering, underleverandører og procedurer for brudnotifikation.
Selv store udbydere som Google Cloud eller AWS Translate tilbyder standard-DPA'er, som kunder skal acceptere. Under revisioner eller undersøgelser er en underskrevet DPA et af de primære beviser på juridisk overholdelse.
Ret til adgang, rettelse og sletning af data
Brugere har ret til at få adgang til deres data, anmode om rettelser og kræve sletning, hvis de ikke længere er nødvendige. Disse rettigheder håndhæves under GDPR, CCPA/CPRA og PDPA. Det betyder, at e-handelsplatforme og oversættelsesværktøjer i praksis skal understøtte sådanne anmodninger.
For at overholde reglerne har virksomheder brug for korrekt strukturerede systemer til datalagring og sporing. Hvis kundeoplysninger er spredt på tværs af servere, leverandører og apps uden synlighed, bliver det næsten umuligt at besvare dataanmodninger.
For eksempel kan en bruger anmode om sletning af chattransskriptioner, der blev oversat og gemt af en tredjepartsleverandør. Hvis leverandøren mangler ordentlige sletningsmekanismer, forbliver virksomheden—ikke leverandøren—juridisk ansvarlig.
Grænseoverskridende overførsel med standardkontraktselskaber
Mange oversættelsestjenester har servere i forskellige lande, hvilket gør grænseoverskridende dataoverførsler til et stort compliance-problem. Under GDPR er overførsel af data uden for EU kun tilladt, hvis tilsvarende beskyttelse er på plads. En bredt accepteret mekanisme er brugen af SCC'er (Standard Contractual Clauses).
SCC'er er juridisk bindende aftaler mellem afsenderen og modtageren af data, der sikrer, at privatlivsstandarder forbliver intakte. E-handelsplatforme, der arbejder med udbydere i USA, Indien eller Asien, skal inkludere SCC'er, før de tillader nogen overførsel.
Nogle asiatiske PDPA-love kræver også forudgående underretning eller regeringsgodkendelse for internationale dataoverførsler. Uden SCC'er eller lignende garantier kan virksomheder blive anset for at eksportere data ulovligt.
Vurdering af privatlivsrisici (DPIA)
En konsekvensanalyse for databeskyttelse (DPIA) er påkrævet, når behandlingsaktiviteter indebærer høj privatlivsrisiko, såsom AI-baserede oversættelsesværktøjer, der gemmer samtaler eller behandler transaktionsdata. DPIA'er hjælper virksomheder med at identificere sikkerhedshuller, overdreven databrug eller eksponering for uautoriseret adgang.
En DPIA vurderer typen af indsamlede data, formålet med behandlingen, involverede parter, opbevaringsmetoder og opbevaringsperioder. Resultaterne vejleder beslutninger om at tilføje sikkerhedsforanstaltninger som kryptering, adgangsbegrænsning eller forbedrede leverandørkontrakter.
I henhold til GDPR skal der gennemføres en DPIA, før man lancerer et nyt værktøj eller system, der behandler følsomme personoplysninger. Hvis vurderingen afdækker uoverskuelige risici, kan myndighederne endda blokere aktiviteten. Ud over overholdelse hjælper DPIA'er virksomheder med at styrke deres generelle databeskyttelsesniveau.
Sammenligningstabel for datahåndtering: Linguise vs konkurrenter
Når du vælger et oversættelsesværktøj til e-handel, er det ikke nok at sammenligne funktioner, du skal også vurdere, hvordan hver udbyder håndterer brugerdata. Forskellige platforme har forskellige politikker for lagring, kryptering, samtykke og overholdelse af regler som GDPR, CCPA og PDPA. En direkte sammenligning hjælper virksomheder med at træffe sikrere og mere informerede beslutninger.
Aspekt | Linguise | Weglot | Google Translate API | Lokalisere |
Datakryptering (under overførsel & i hvile) | Ja (HTTPS og kryptering) | Ja | Ja | Ja |
Datapolitik for opbevaring | Midlertidig, ingen langtidsopbevaring | Gemmer oversættelser på servere | Kan midlertidigt opbevare data | Gemmer projektdata i skyen |
Krav om brugerens samtykke | Påkrævet for personoplysninger | Påkrævet (GDPR-baseret) | Håndhæves ikke som standard | Påkrævet afhængigt af brugen |
Overensstemmelse (GDPR/CCPA/PDPA) | Fuldt overensstemmende | GDPR-kompatibel | GDPR-værktøjer, men brugerafhængige | GDPR & SOC 2-kompatibel |
Brug af data til AI-træning | Ingen | Ingen | Ja (medmindre man har fravalgt det) | Ingen |
Datalagring & sletning | Øjeblikkelig fjernelse efter anmodning | Kan fjernes efter anmodning | Begrænset brugerkontrol | Tilpassede opbevaringsindstillinger |
DPA-tilgængelighed | Ja | Ja | Tilgængelig via Cloud Terms | Ja |
Sikkerhedsforanstaltninger for grænseoverskridende dataoverførsel | SCC'er & GDPR-overholdelse | SCC'er & GDPR-garantier | SCC'er tilgængelige | SCC'er & EU-klausuler |
Conclusion
Privatliv i oversættelsesværktøjer til e-handel skal tages alvorligt, fordi kundedata, transaktioner og forretningsindhold ofte overføres i processen. Risici som uautoriseret lagring, svag kryptering, tredjepartsadgang og grænseoverskridende overførsler kan føre til overtrædelser af regler som GDPR, CCPA eller PDPA.
For at beskytte data har e-commerce-ejere brug for oversættelsesværktøjer med end-to-end-kryptering, kontrol over dataopbevaring, gennemsigtige servere og lovoverholdelse. Linguise tilbyder en mere sikker tilgang med dataanonymisering, GDPR-klar beskyttelse, ingen langtidsopbevaring og support til DPA'er og SCC'er. Hvis du vil oversætte dit e-commerce-websted uden at gå på kompromis med privatliv og sikkerhed, ved at bruge Linguise er en sikrere og mere compliant mulighed.