Narzędzia tłumaczeniowe mogą wydawać się nieszkodliwe, ale wiele z nich przetwarza dane w sposób, którego właściciele firm nie są w pełni świadomi. Gdy informacje o klientach lub treści biznesowe są wysyłane do zewnętrznych usług, ryzyko ujawnienia wzrasta, zwłaszcza jeśli platforma nie przestrzega surowych standardów ochrony danych. Poniżej przedstawiono najczęstsze zagrożenia dla prywatności, na które sklepy e-commerce muszą uważać.
Niezaszyfrowana transmisja danych
Gdy narzędzia tłumaczeniowe nie korzystają z szyfrowania, wszelkie dane przesyłane między witryną a dostawcą usług tłumaczeniowych mogą zostać przechwycone. Oznacza to, że hakerzy, osoby trzecie, a nawet niezabezpieczone sieci mogą uzyskać dostęp do wrażliwych informacji o klientach. Bez szyfrowania dane przesyłane są jako zwykły tekst, co ułatwia ich odczytanie i wykorzystanie.
Dla firm e-commerce jest to szczególnie niebezpieczne, ponieważ przesyłane treści mogą zawierać szczegóły produktów, profile użytkowników, informacje o zamówieniach lub wiadomości wewnętrzne. Nawet jeśli tekst wydaje się nieszkodliwy, może przypadkowo zawierać identyfikatory, takie jak nazwiska, adresy czy dane związane z płatnościami. Silne szyfrowanie podczas przesyłania danych jest niezbędne, aby uniknąć wycieków danych.
Przechowywanie danych bez zgody użytkownika
Niektóre usługi tłumaczeniowe przechowują przetworzony tekst na swoich serwerach, aby „ulepszyć uczenie maszynowe” lub „przyspieszyć przyszłe tłumaczenia”. Jeśli jednak użytkownicy nie są o tym informowani lub nie wyrażają zgody, staje się to naruszeniem prywatności. Wiele firm nie zdaje sobie sprawy, że ich dane mogą być zapisywane i ponownie wykorzystywane bez pozwolenia.
Przechowywanie danych bez zgody nie tylko grozi skargami dotyczącymi prywatności, ale może również prowadzić do problemów regulacyjnych na mocy przepisów takich jak RODO czy CCPA. Gdy dane klientów są przechowywane bez wyraźnej zgody, firmy mogą spotkać się z karami prawnymi i utracić zaufanie użytkowników.
Dostęp osób trzecich i nadużycia wewnętrzne
Narzędzia do tłumaczenia często obejmują wiele warstw systemów i zespołów, w tym programistów, personel wsparcia lub zewnętrznych dostawców. Jeśli dostęp wewnętrzny nie jest kontrolowany, nieupoważnione osoby mogą przeglądać lub kopiować poufne informacje. Dotyczy to zarówno zewnętrznych wykonawców, jak i pracowników wewnętrznych.
Wewnętrzne nadużycia mogą być trudne do wykrycia i zapobiegania im bez rygorystycznych polityk dostępu. Na przykład pracownik dostawcy usług tłumaczeniowych może wykorzystywać przechowywane dane do szkolenia, udostępniania lub innych celów niezwiązanych z potrzebami klienta. Firmy e-commerce muszą zapewnić, że tylko autoryzowane systemy, a nie osoby prywatne, mogą przetwarzać dane prywatne.
Brak kontroli nad przechowywaniem danych
Wiele platform tłumaczeniowych nie wyjaśnia jasno, jak długo przechowują przetwarzane treści. Jeśli firmy nie mogą ustawić ani zweryfikować zasad przechowywania danych, wrażliwe teksty mogą pozostać zapisane na czas nieokreślony. Naraża to dane na przyszłe naruszenia lub nieautoryzowany dostęp.
Brak kontroli nad okresem przechowywania danych utrudnia również spełnienie wymogów regulacji dotyczących prywatności, które nakazują usuwanie danych na żądanie. Bez przejrzystości firmy mogą nieświadomie pozwalać, aby dane klientów pozostawały na zewnętrznych serwerach długo po tym, jak przestają być potrzebne.
Ryzyko związane z transgranicznym przekazywaniem danych
Gdy dane tłumaczeniowe są wysyłane na serwery w innych krajach, mogą podlegać słabszym przepisom o ochronie prywatności. Na przykład dane wysyłane z UE do kraju nienależącego do GDPR mogą utracić ochronę prawną. Może się to dziać po cichu poprzez automatyczne trasowanie przez narzędzia tłumaczeniowe.
Transgraniczne przekazywanie danych dodatkowo komplikuje zgodność z przepisami, ponieważ firmy muszą zapewnić wdrożenie mechanizmów prawnych, takich jak SCC (standardowe klauzule umowne). Jeśli nie jest to należycie zarządzane, wrażliwe dane mogą zostać ujawnione rządom, firmom lub systemom o niskich standardach prywatności.
Korzystanie z darmowych narzędzi bez jasnych polityk prywatności
Darmowe narzędzia do tłumaczenia są często projektowane z myślą o wygodzie, a nie bezpieczeństwie. Wiele z nich nie podaje jasnych warunków dotyczących sposobu wykorzystywania, przechowywania i udostępniania danych. Niektóre mogą ponownie wykorzystywać przesłane treści do trenowania swojej sztucznej inteligencji lub przechowywać je na niezabezpieczonych serwerach.
Ponieważ usługi te są bezpłatne, mogą opierać się na danych użytkowników jako „ukrytym koszcie”. Bez przejrzystości firmy ryzykują ujawnienie informacji o klientach lub firmie w imię szybkości tłumaczenia lub oszczędności budżetowych.
Lokalizacja serwera w jurysdykcjach o niskim poziomie ochrony
Fizyczna lub chmurowa lokalizacja serwera narzędzia do tłumaczenia wpływa na sposób traktowania przechowywanych danych. Jeśli serwery znajdują się w krajach o słabych przepisach dotyczących prywatności, dane mogą być dostępne bez ścisłego nadzoru prawnego. Niektóre rządy mogą nawet mieć prawo do kontroli danych bez powiadomienia.
Dla właścicieli sklepów e-commerce nieznajomość miejsca przetwarzania lub przechowywania danych może prowadzić do poważnych luk w zgodności z przepisami. Wybór dostawców z infrastrukturą opartą na UE lub zgodną z RODO może zmniejszyć ryzyko związane z lokalizacją danych.
Najlepsze praktyki ochrony danych klientów i danych biznesowych
Aby zmniejszyć ryzyko związane z prywatnością podczas korzystania z narzędzi tłumaczeniowych, firmy e-commerce potrzebują czegoś więcej niż tylko podstawowych funkcji bezpieczeństwa. Muszą stosować solidne praktyki ochrony danych, które zapewniają, że informacje o klientach, treści wewnętrzne i dane transakcyjne pozostają bezpieczne na każdym etapie – niezależnie od tego, czy są przechowywane, przesyłane czy przetwarzane przez usługi zewnętrzne. Poniżej przedstawiono najskuteczniejsze podejścia, które można wdrożyć w rzeczywistych scenariuszach.
Szyfrowanie end-to-end
Szyfrowanie end-to-end gwarantuje, że dane są szyfrowane, zanim opuszczą platformę e-commerce, i pozostają zaszyfrowane, aż dotrą do docelowego systemu. Zapobiega to nieautoryzowanemu dostępowi, nawet jeśli dane zostaną przechwycone podczas transmisji. Bez tej ochrony poufne informacje, takie jak uwagi klientów, opisy produktów czy komunikacja wewnętrzna, mogą zostać ujawnione w trakcie przesyłania.
Na przykład sklep Shopify korzystający z szyfrowanego połączenia API z usługą tłumaczeniową zapobiega przechwyceniu czytelnego tekstu podczas przesyłania. Jeśli dostawca taki jak Linguise narzędzie tłumaczeniowe stosuje TLS/HTTPS i szyfrowane przechowywanie, dane pozostają chronione przed zewnętrznymi zagrożeniami.
Break Language Barriers
Pożegnaj bariery językowe i przywitaj nieograniczony wzrost! Wypróbuj naszą usługę automatycznego tłumaczenia już dziś.
Anonimizacja i minimalizacja danych
Anonimizacja danych usuwa lub maskuje możliwe do zidentyfikowania informacje o klientach, zanim zostaną one wysłane do systemu tłumaczeniowego. Z kolei minimalizacja danych oznacza wysyłanie wyłącznie tych części treści, które rzeczywiście wymagają tłumaczenia, bez zbędnych szczegółów. Te dwie metody pomagają zapobiegać niepotrzebnemu ujawnianiu danych osobowych.
Na przykład zamiast wysyłać pełną wiadomość do obsługi klienta z nazwiskami i szczegółami zamówienia, można przetłumaczyć tylko ogólny tekst. Niektóre platformy automatycznie zastępują identyfikatory użytkowników symbolami zastępczymi, aby uniknąć problemów z prywatnością podczas przetwarzania.
Bezpieczne API i kontrola dostępu
Bezpieczne API gwarantuje, że tylko autoryzowane systemy i użytkownicy mogą korzystać z narzędzi tłumaczeniowych. Obejmuje to stosowanie kluczy uwierzytelniających, ograniczonych uprawnień oraz szyfrowania wywołań API. Bez tego atakujący lub nieupoważnieni pracownicy mogą uzyskać dostęp do wrażliwych tekstów przekazanych do tłumaczenia.
Na przykład witryna WooCommerce może ograniczyć API swojego serwisu tłumaczeniowego wyłącznie do żądań backendowych, blokując dostęp publiczny lub zewnętrzny; kontrola dostępu oparta na rolach ogranicza również, którzy członkowie zespołu mogą przeglądać lub zarządzać przetłumaczoną treścią.
Lokalizacja danych i przejrzystość serwerów
Rezydencja danych odnosi się do miejsca, w którym dane są przechowywane i przetwarzane. Narzędzia tłumaczeniowe powinny jasno określać lokalizację swoich serwerów i przestrzegać regionalnych przepisów o ochronie danych. Gdy firmy wiedzą, dokąd trafiają ich dane, mogą uniknąć naruszeń prawa i luk w zabezpieczeniach.
Na przykład europejski biznes e-commerce podlegający RODO może wybrać dostawcę tłumaczeń, który przechowuje dane wyłącznie w centrach danych w UE. Jeśli narzędzie takie jak Linguise oferuje infrastrukturę opartą na UE, pomaga to zapobiec transferowi tekstu do mniej bezpiecznych jurysdykcji.
Ścieżki audytu i dzienniki dostępu
Ścieżki audytu i dzienniki rejestrują, kto uzyskuje dostęp do danych, przechowuje je lub modyfikuje podczas tłumaczenia. Te zapisy pomagają wykrywać podejrzaną aktywność, zapewniać rozliczalność i wspierać zgodność z przepisami. Bez przejrzystego rejestrowania nieautoryzowany dostęp może pozostać niewykryty.
Praktycznym przypadkiem jest sytuacja, gdy platforma tłumaczeniowa prowadzi dzienniki każdego wywołania API, zdarzenia dostępu użytkownika lub pobrania z pamięci podręcznej. W przypadku naruszenia bezpieczeństwa firma może prześledzić, kiedy i w jaki sposób uzyskano dostęp do danych, oraz podjąć działania naprawcze.
Zabezpieczenia umowne (DPA, SLA, NDA)
Umowy prawne zapewniają, że dostawcy usług tłumaczeniowych ponoszą odpowiedzialność za ochronę danych. Umowa powierzenia przetwarzania danych (DPA) określa, w jaki sposób dane są wykorzystywane i zabezpieczane. Umowa o poziomie usług (SLA) obejmuje dostępność i reagowanie na incydenty, natomiast NDA uniemożliwia dostawcom udostępnianie informacji poufnych.
Na przykład sklep internetowy korzystający z zewnętrznego API do tłumaczeń powinien wymagać podpisanej umowy powierzenia przetwarzania danych (DPA), która określa zasady przetwarzania danych i politykę ich usuwania. Zapewnia to zgodność z RODO lub CCPA oraz daje ochronę prawną w przypadku niewłaściwego wykorzystania.
Regionalne studia przypadków
Różne regiony stosują odmienne przepisy dotyczące prywatności, co bezpośrednio wpływa na to, jak firmy e-commerce powinny korzystać z narzędzi tłumaczeniowych. Zrozumienie tych regionalnych standardów pomaga firmom wybrać platformy spełniające wymogi prawne i uniknąć potencjalnych kar lub niewłaściwego wykorzystania danych. Oto jak rozwiązuje się kwestie prywatności w trzech głównych regionach.
UE (RODO)
W Unii Europejskiej RODO nakłada surowe zasady dotyczące gromadzenia, przetwarzania, przechowywania i przekazywania danych osobowych. Narzędzia tłumaczeniowe używane przez platformy e-commerce muszą zapewniać minimalizację danych, szyfrowanie i bezpieczne przetwarzanie. Firmy muszą również zagwarantować, że dane klientów nie są przechowywane bezterminowo ani udostępniane bez zgody.
Te prawa wynikające z RODO mają zastosowanie również wtedy, gdy usługi stron trzecich, takie jak narzędzia do tłumaczenia, przetwarzają treści sklepu lub dane klientów. Oznacza to, że każdy dostawca usług lokalizacyjnych współpracujący z platformami takimi jak WooCommerce musi umożliwiać dostęp do danych, ich usuwanie oraz bezpieczne przetwarzanie na warunkach umowy powierzenia przetwarzania danych (DPA). Dostawcy, którzy przechowują dane poza UE, nie stosują szyfrowania lub działają bez zabezpieczeń umownych, mogą narazić firmy na ryzyko niezgodności z przepisami.
Firmy działające zarówno w UE, jak i w Wielkiej Brytanii powinny również zadbać o to, aby ich dokumentacja zgodności odzwierciedlała obowiązujące wymogi prawne. Korzystanie z niezawodnych szablonów dokumentów prawnych dla Wielkiej Brytanii może pomóc organizacjom w utrzymaniu spójnej dokumentacji przy jednoczesnym spełnianiu regionalnych obowiązków w zakresie ochrony danych.
Azja (PDPA)
Kilka krajów azjatyckich ma własne wersje przepisów o ochronie danych, takie jak singapurska PDPA i tajlandzka PDPA. Te regulacje koncentrują się na zgodzie użytkownika, limitach przechowywania danych oraz odpowiedzialnym przetwarzaniu przez podmioty trzecie. W przeciwieństwie do RODO egzekwowanie przepisów może się różnić w zależności od kraju, ale podstawowa zasada jest podobna: chronić tożsamość klienta i ograniczać niepotrzebne ujawnianie danych.
Na przykład firma e-commerce w Singapurze, która tłumaczy strony finalizacji zakupu na wiele języków azjatyckich, musi zapewnić, że dostawca usług tłumaczeniowych nie przechowuje imion i nazwisk ani adresów klientów bez ich zgody. Narzędzia, które anonimizują dane przed tłumaczeniem lub oferują opcje lokalnego serwera, są uważane za bezpieczniejsze.
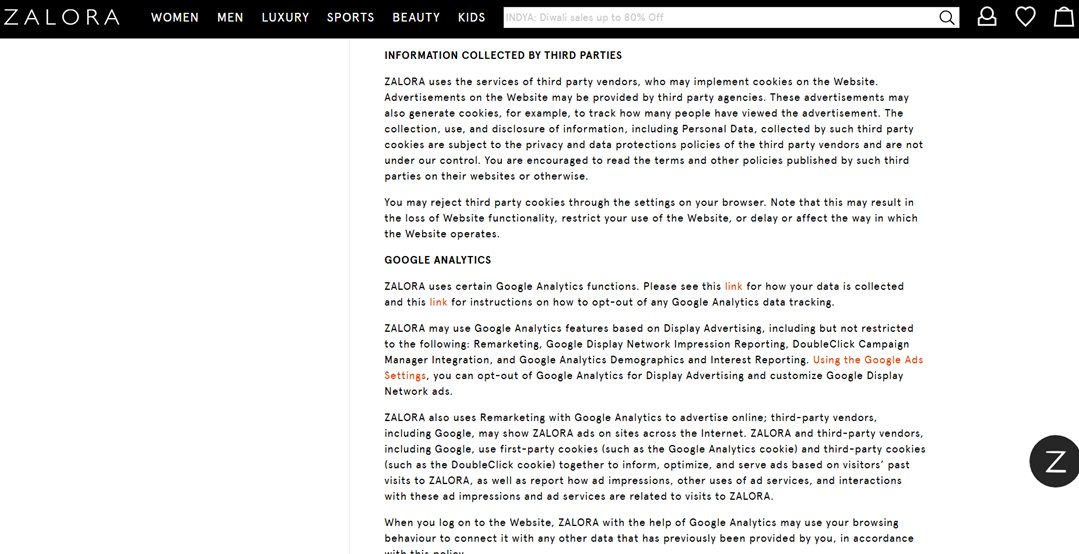
Jest to zgodne z tym, jak główne platformy e-commerce w Azji podchodzą do odpowiedzialności za prywatność stron trzecich. Na przykład polityka Zalora w Singapurze stanowi, że wszelkie dane gromadzone przez zewnętrznych dostawców, niezależnie od tego, czy dotyczą reklam, analityki czy usług funkcjonalnych, podlegają własnym warunkom prywatności strony trzeciej, a nie bezpośredniej kontroli platformy. Chociaż polityka nie wspomina wyraźnie o narzędziach tłumaczeniowych, obowiązuje ta sama zasada: każda usługa zewnętrzna przetwarzająca treści użytkownika musi spełniać wymogi PDPA, zapewniać bezpieczne przetwarzanie i zapobiegać nieautoryzowanemu przechowywaniu lub przekazywaniu danych osobowych.
USA (CCPA/CPRA)
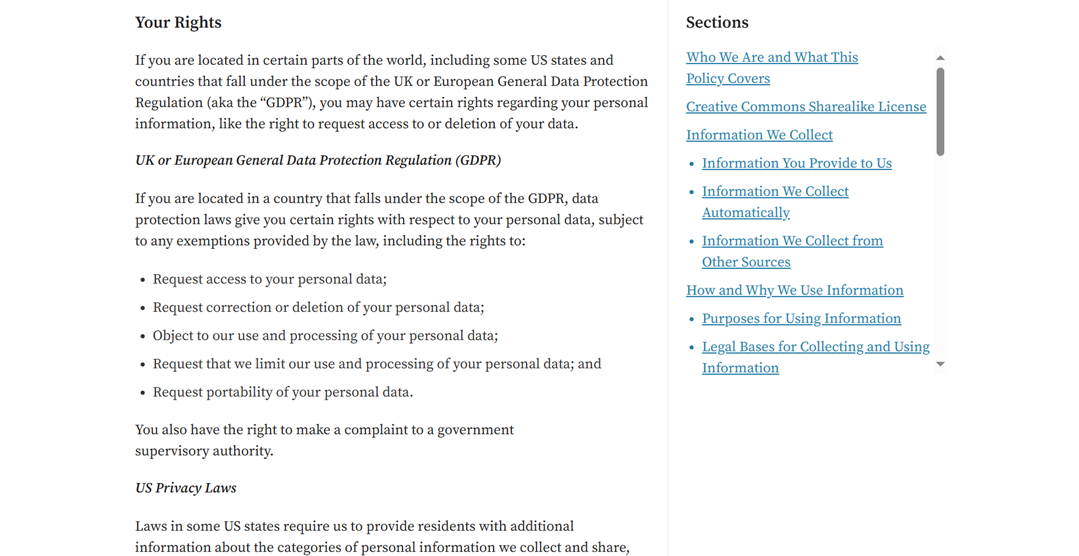
W Stanach Zjednoczonych CCPA i jej zaktualizowana wersja, CPRA, dają konsumentom kontrolę nad tym, w jaki sposób ich dane osobowe są wykorzystywane i udostępniane. Choć nie są tak rygorystyczne jak RODO, przepisy te wymagają przejrzystości, opcji rezygnacji oraz jasnych zasad przetwarzania danych. Firmy e-commerce muszą zapewnić, że usługi tłumaczeniowe nie sprzedają, nie przechowują ani nie wykorzystują niewłaściwie informacji o klientach.
Shopifyna przykład udostępnia dedykowaną Informację o prywatności dla regionu Stanów Zjednoczonych, aby spełnić wymogi przepisów stanowych, takich jak CCPA i CPRA. Zapewnia to, że sprzedawcy i integracje narzędzi do tłumaczenia przestrzegają wymogów dotyczących przejrzystości, prawa do rezygnacji oraz usuwania danych.
Wskazówki dotyczące zgodności (RODO, CCPA, PDPA)
Przepisy takie jak RODO w Europie, CCPA/CPRA w Stanach Zjednoczonych oraz PDPA w Azji wyznaczają surowe standardy dotyczące gromadzenia, przetwarzania, przechowywania i udostępniania danych osobowych. Aby zachować zgodność z przepisami, firmy potrzebują połączenia polityk wewnętrznych, zabezpieczeń technicznych oraz jasnych umów z zewnętrznymi dostawcami, takimi jak narzędzia do tłumaczenia. Poniżej przedstawiono kluczowe praktyki, których warto przestrzegać.
Minimalizacja danych i pseudonimizacja
Minimalizacja danych oznacza gromadzenie i wykorzystywanie wyłącznie informacji, które są ściśle niezbędne do określonego celu. W e-commerce na przykład nie wszystkie dane klientów muszą być przekazywane dostawcom usług tłumaczeniowych. Ograniczanie danych wrażliwych zmniejsza skutki potencjalnego niewłaściwego wykorzystania lub naruszeń.
Pseudonimizacja zastępuje dane umożliwiające identyfikację kodami lub tokenami, dzięki czemu oryginalna tożsamość nie jest od razu widoczna. Jest to szczególnie przydatne, gdy dane przetwarzają zewnętrzne narzędzia, takie jak interfejsy API tłumaczenia. Chociaż dane nadal można powiązać za pomocą wewnętrznych odwołań, bezpośrednie ujawnienie jest uniemożliwione.
RODO w szczególności zachęca do pseudonimizacji jako prawnie uznanego zabezpieczenia. W przypadku naruszenia dane znacznie rzadziej ujawniają tożsamość poszczególnych osób. Pomaga to również podczas audytów i wewnętrznych przeglądów bezpieczeństwa.
Zarządzanie zgodami użytkowników
Zgoda jest kluczowym wymogiem współczesnych przepisów o ochronie prywatności. Firmy muszą jasno informować użytkowników, czy ich dane będą przetwarzane przez narzędzia tłumaczeniowe stron trzecich, zwłaszcza jeśli treść zawiera informacje osobowe lub transakcyjne. Przejrzystość buduje zaufanie użytkowników i zmniejsza ryzyko prawne.
Poza zbieraniem zgód firmy muszą umożliwiać użytkownikom wycofanie jej w dowolnym momencie. Można to ułatwić za pomocą banerów cookie, ustawień preferencji lub pól wyboru typu opt-in/opt-out. Każda czynność związana z wyrażeniem zgody powinna być rejestrowana i przechowywana jako dowód zgodności z przepisami.
Zgodnie z RODO i PDPA ważna zgoda musi być wyraźna i świadoma. Z kolei CCPA często wykorzystuje mechanizmy rezygnacji dla określonych kategorii danych. Bez odpowiedniego systemu zarządzania zgodami firmy ryzykują kary i utratę wiarygodności.
Aby wspierać przejrzyste praktyki dotyczące zgody, duże platformy e-commerce, takie jak Etsy, udostępniają swoje polityki prywatności również w wielu językach. Takie podejście pomaga użytkownikom na całym świecie łatwo zrozumieć, w jaki sposób przetwarzane są ich dane, i wzmacnia zaufanie w różnych regionach.
DPA (umowy powierzenia przetwarzania danych) z dostawcami
Współpracując z dostawcami, takimi jak platformy tłumaczeniowe, obowiązkowa jest umowa powierzenia przetwarzania danych (DPA). Określa ona obowiązki w zakresie zabezpieczania, przechowywania, wykorzystywania i usuwania danych osobowych. Bez DPA korzystanie z narzędzi firm trzecich może naruszać wymogi RODO lub PDPA.
Umowa powierzenia przetwarzania danych (DPA) zapewnia, że dostawcy nie wykorzystują danych do nieautoryzowanych celów, takich jak analityka czy szkolenie AI. Zazwyczaj obejmuje szyfrowanie, ograniczenia dostępu, lokalizację serwerów, podprocesorów oraz procedury powiadamiania o naruszeniach.
Nawet duzi dostawcy, tacy jak Google Cloud czy AWS Translate, oferują standardowe umowy powierzenia przetwarzania danych (DPA), które klienci muszą zaakceptować. Podczas audytów lub dochodzeń podpisana umowa DPA jest jednym z głównych dowodów zgodności z przepisami.
Prawo dostępu, poprawiania i usuwania danych
Użytkownicy mają prawo dostępu do swoich danych, żądania ich poprawienia oraz usunięcia, jeśli nie są już potrzebne. Prawa te są egzekwowane na mocy RODO, CCPA/CPRA i PDPA. Oznacza to, że platformy e-commerce i narzędzia do tłumaczeń muszą w praktyce obsługiwać takie żądania.
Aby zachować zgodność, firmy potrzebują odpowiednio zorganizowanych systemów przechowywania i śledzenia danych. Jeśli informacje o klientach są rozproszone po serwerach, dostawcach i aplikacjach bez widoczności, odpowiadanie na żądania dotyczące danych staje się niemal niemożliwe.
Na przykład użytkownik może poprosić o usunięcie transkrypcji czatów, które zostały przetłumaczone i przechowywane przez zewnętrznego dostawcę. Jeśli dostawca nie ma odpowiednich mechanizmów usuwania, firma — a nie dostawca — pozostaje prawnie odpowiedzialna.
Transfer transgraniczny z SCC
Wiele usług tłumaczeniowych hostuje serwery w różnych krajach, co sprawia, że transgraniczny transfer danych staje się poważnym problemem zgodności. Zgodnie z RODO przekazywanie danych poza UE jest dozwolone tylko wtedy, gdy zapewnione są równoważne zabezpieczenia. Jednym z powszechnie akceptowanych mechanizmów jest stosowanie SCC (standardowych klauzul umownych).
SCC to prawnie wiążące umowy między nadawcą a odbiorcą danych, zapewniające zachowanie standardów prywatności. Platformy e-commerce współpracujące z dostawcami w USA, Indiach lub Azji muszą uwzględnić SCC przed zezwoleniem na jakikolwiek transfer.
Niektóre azjatyckie przepisy PDPA wymagają również wcześniejszego powiadomienia lub zgody rządu na międzynarodowe transfery danych. Bez SCC lub podobnych zabezpieczeń firmy mogą zostać uznane za nielegalnie eksportujące dane.
Ocena ryzyka dla prywatności (DPIA)
Ocena skutków dla ochrony danych (DPIA) jest wymagana, gdy działania przetwarzające wiążą się z wysokim ryzykiem dla prywatności, takim jak narzędzia tłumaczeniowe oparte na sztucznej inteligencji, które przechowują rozmowy lub przetwarzają dane transakcyjne. DPIA pomagają firmom zidentyfikować luki w zabezpieczeniach, nadmierne wykorzystanie danych lub narażenie na nieautoryzowany dostęp.
DPIA ocenia rodzaj gromadzonych danych, cel przetwarzania, zaangażowane strony, metody przechowywania i okresy retencji. Wyniki kierują decyzjami dotyczącymi dodania zabezpieczeń, takich jak szyfrowanie, ograniczenie dostępu lub ulepszone umowy z dostawcami.
Zgodnie z RODO ocena skutków dla ochrony danych (DPIA) musi zostać przeprowadzona przed wdrożeniem jakiegokolwiek nowego narzędzia lub systemu przetwarzającego wrażliwe dane osobowe. Jeśli ocena wykaże nieakceptowalne ryzyko, organy mogą nawet zablokować daną działalność. Poza samą zgodnością z przepisami, DPIA pomagają firmom wzmocnić ogólną ochronę danych.
Tabela porównawcza obsługi danych: Linguise vs Konkurenci
Wybierając narzędzie do tłumaczenia dla e-commerce, nie wystarczy porównać funkcji – trzeba także ocenić, jak każdy dostawca postępuje z danymi użytkowników. Różne platformy mają odmienne zasady dotyczące przechowywania, szyfrowania, zgody i zgodności z przepisami takimi jak RODO, CCPA i PDPA. Bezpośrednie porównanie pomaga firmom podejmować bezpieczniejsze i bardziej świadome decyzje.
Aspekt | Linguise | Weglot | Google Translate API | Lokalise |
Szyfrowanie danych (w tranzycie i w spoczynku) | Tak (HTTPS i szyfrowanie) | Tak | Tak | Tak |
Polityka przechowywania danych | Tymczasowe, bez długoterminowego przechowywania | Przechowuje tłumaczenia na serwerach | Może tymczasowo przechowywać dane | Przechowuje dane projektu w chmurze |
Wymóg zgody użytkownika | Wymagane dla danych osobowych | Wymagane (zgodnie z RODO) | Domyślnie niewymuszane | Wymagane w zależności od sposobu użytkowania |
Zgodność (RODO/CCPA/PDPA) | W pełni zgodne | Zgodność z RODO | Narzędzia RODO, ale zależne od użytkownika | Zgodność z RODO i SOC 2 |
Wykorzystanie danych do trenowania AI | Nie | Nie | Tak (chyba że zrezygnowano) | Nie |
Przechowywanie i usuwanie danych | Natychmiastowe usunięcie na żądanie | Możliwość usunięcia na żądanie | Ograniczona kontrola użytkownika | Niestandardowe ustawienia przechowywania |
Dostępność DPA | Tak | Tak | Dostępne w ramach Warunków Cloud | Tak |
Zabezpieczenia transferu danych transgranicznych | Zgodność SCC i RODO | Zabezpieczenia SCC i RODO | Dostępne SCC | SCC i klauzule UE |
Gotowy na odkrywanie nowych rynków? Wypróbuj naszą usługę automatycznego tłumaczenia za darmo w ramach 1-miesięcznego okresu próbnego bez ryzyka. Karta kredytowa nie jest wymagana!
Podsumowanie
Prywatność w narzędziach tłumaczeniowych dla e-commerce musi być traktowana poważnie, ponieważ dane klientów, transakcje i treści biznesowe są często przesyłane w trakcie procesu. Ryzyka takie jak nieautoryzowane przechowywanie, słabe szyfrowanie, dostęp osób trzecich i transfery transgraniczne mogą prowadzić do naruszeń przepisów takich jak RODO, CCPA czy PDPA.
Aby chronić dane, właściciele sklepów e-commerce potrzebują narzędzi tłumaczeniowych z szyfrowaniem end-to-end, kontrolą retencji danych, przejrzystymi serwerami i zgodnością z przepisami prawa. Linguise oferuje bezpieczniejsze podejście dzięki anonimizacji danych, ochronie zgodnej z RODO, brakowi długoterminowego przechowywania oraz wsparciu dla umów DPA i SCC. Jeśli chcesz tłumaczyć swoją witrynę e-commerce bez rezygnacji z prywatności i bezpieczeństwa, korzystając z Linguise jest bezpieczniejszą i bardziej zgodną z przepisami opcją.