Das Thema, wie man Datenschutzbedenken bei Übersetzungstools für E-Commerce-Websites handhabt, wird zunehmend relevanter, da Online-Unternehmen Inhalte immer häufiger in mehrere Sprachen übersetzen müssen. Sobald jedoch Kundendaten oder Geschäftsinhalte an eine Übersetzungsplattform gesendet werden, besteht stets ein potenzielles Sicherheitsrisiko, das von Informationslecks bis hin zu regulatorischen Verstößen wie DSGVO oder CCPA reicht.
Angesichts der großen Menge sensibler Daten wie Transaktionsinformationen, Kundenpräferenzen und Kontodetails können es sich E-Commerce-Unternehmen nicht leisten, Übersetzungstools sorglos auszuwählen. In diesem Artikel werden die häufigsten Datenschutzrisiken, bewährte Datenschutzpraktiken und Fallstudien aus Europa, Asien und den Vereinigten Staaten erörtert. Legen wir los!
Warum sind E-Commerce-Websites besonders gefährdet?
E-Commerce-Plattformen sind besonders Datenschutzrisiken ausgesetzt, da sie große Mengen sensibler Daten verarbeiten und häufig auf externe Dienste wie Plugins, APIs und Übersetzungstools angewiesen sind. Bei Übersetzungen können Kunden- oder Geschäftsdaten unbeabsichtigt von Dritten verarbeitet werden, was den Datenschutz erschwert. Hier sind die Hauptgründe für ihre Anfälligkeit.
- Hohes Volumen an Kundendaten: Online-Shops sammeln Informationen wie Namen, Adressen, Telefonnummern, Kaufhistorie und Nutzerpräferenzen. Wenn diese Inhalte ohne Schutz übersetzt werden, können sie für Server Dritter offengelegt werden.
- Mehrere Integrationen mit externen Plattformen oder Plugins: E-Commerce-Unternehmen nutzen häufig zusätzliche Tools (z. B. Shopify -Apps, WooCommerce-Plugins oder APIs von Drittanbietern). Jede Integration stellt einen weiteren potenziellen Datenleckpunkt dar.
- Grenzüberschreitende Datenübertragungen: Bei der Nutzung globaler Übersetzungsdienste können Daten über Server in anderen Ländern geleitet werden, in denen keine strengen Datenschutzvorschriften wie die DSGVO gelten.
- Begrenzte Kontrolle über die Datenspeicherung: Einige Übersetzungstools speichern zwischengespeicherten Text, Protokolle oder Kopien verarbeiteter Inhalte. Ohne Transparenz können Unternehmen nicht sicher sein, ob diese Daten gelöscht oder aufbewahrt werden.
- Unterschiedliche Bestimmungen gelten je nach Region: DSGVO, CCPA und PDPA stellen unterschiedliche Anforderungen. Entsprechen Übersetzungstools nicht allen relevanten Gesetzen, können Online-Shops rechtliche Konsequenzen drohen.
- Fehlende Verschlüsselung bei bestimmten Übersetzungsdiensten: Einige kostenlose oder Testversionen von Übersetzungstools verwenden keine starke Verschlüsselung, wodurch Daten während der Übertragung anfällig für Abfangen sind.
Häufige Datenschutzrisiken bei Übersetzungstools
Übersetzungstools mögen harmlos erscheinen, doch viele von ihnen verarbeiten Daten auf eine Weise, die sich Geschäftsinhaber nicht vollständig bewusst sind. Wenn Kundeninformationen oder Geschäftsinhalte an externe Dienste gesendet werden, steigt das Risiko der Offenlegung, insbesondere wenn die Plattform keine strengen Datenschutzstandards einhält. Nachfolgend finden Sie die häufigsten Datenschutzrisiken, auf die E-Commerce-Websites achten müssen.
unverschlüsselte Datenübertragung
Wenn Übersetzungstools keine Verschlüsselung verwenden, können alle Daten, die zwischen der Website und dem Übersetzungsanbieter übertragen werden, abgefangen werden. Das bedeutet, dass Hacker, Dritte oder sogar ungesicherte Netzwerke auf sensible Kundendaten zugreifen könnten. Ohne Verschlüsselung werden Daten im Klartext übertragen, was das Auslesen und Ausnutzen erleichtert.
Für E-Commerce-Unternehmen ist dies besonders gefährlich, da die übertragenen Inhalte Produktdetails, Nutzerprofile, Bestellinformationen oder interne Nachrichten enthalten können. Selbst wenn der Text harmlos erscheint, kann er versehentlich Identifikatoren wie Namen, Adressen oder zahlungsbezogene Details enthalten. Eine starke Verschlüsselung während der Datenübertragung ist unerlässlich, um Datenlecks zu vermeiden.
Datenspeicherung ohne Zustimmung des Nutzers
Einige Übersetzungsdienste speichern verarbeitete Texte auf ihren Servern, um „maschinelles Lernen zu verbessern“ oder „zukünftige Übersetzungen zu beschleunigen“. Wenn Nutzer jedoch nicht informiert werden oder keine Zustimmung geben, stellt dies einen Verstoß gegen die Privatsphäre dar. Viele Unternehmen wissen nicht, dass ihre Daten ohne Erlaubnis gespeichert und wiederverwendet werden könnten.
Das Speichern von Daten ohne Einwilligung birgt nicht nur das Risiko von Datenschutzbeschwerden, sondern kann auch zu regulatorischen Problemen nach Gesetzen wie der DSGVO oder dem CCPA führen. Wenn Kundeninformationen ohne eindeutige Zustimmung aufbewahrt werden, können Unternehmen mit rechtlichen Sanktionen konfrontiert werden und das Vertrauen der Nutzer verlieren.
Zugriff durch Dritte & interner Missbrauch
Übersetzungstools umfassen oft mehrere Ebenen von Systemen und Teams, darunter Entwickler, Support-Mitarbeiter oder externe Dienstleister. Wenn der interne Zugriff nicht kontrolliert wird, könnten unbefugte Personen sensible Informationen einsehen oder kopieren. Dies betrifft sowohl externe Auftragnehmer als auch interne Mitarbeiter.
Interner Missbrauch kann ohne strenge Zugriffsrichtlinien schwer zu erkennen und zu verhindern sein. Beispielsweise könnte ein Mitarbeiter eines Übersetzungsanbieters gespeicherte Daten für Schulungen, Weitergabe oder andere Zwecke nutzen, die nichts mit den Bedürfnissen des Kunden zu tun haben. E-Commerce-Unternehmen müssen sicherstellen, dass nur autorisierte Systeme und nicht einzelne Personen mit privaten Daten umgehen können.
Fehlende Kontrolle über die Datenaufbewahrung
Viele Übersetzungsplattformen erklären nicht klar, wie lange sie die von ihnen verarbeiteten Inhalte speichern. Wenn Unternehmen keine Richtlinien zur Datenaufbewahrung festlegen oder überprüfen können, kann sensibler Text unbegrenzt gespeichert bleiben. Dadurch sind die Daten künftigen Datenschutzverletzungen oder unbefugtem Zugriff ausgesetzt.
Ein Mangel an Kontrolle über die Aufbewahrung erschwert auch die Einhaltung von Datenschutzvorschriften, die eine Löschung auf Anfrage verlangen. Ohne Transparenz können Unternehmen unwissentlich zulassen, dass Kundendaten noch lange nach ihrem Bedarf auf externen Servern verbleiben.
Risiken bei grenzüberschreitender Datenübertragung
Wenn Übersetzungsdaten an Server in anderen Ländern gesendet werden, können sie schwächeren Datenschutzgesetzen unterliegen. Beispielsweise können Daten, die aus der EU in ein Nicht-DSGVO-Land gesendet werden, ihren rechtlichen Schutz verlieren. Dies kann unbemerkt durch automatisches Routing von Übersetzungstools geschehen.
Grenzüberschreitende Datenübermittlungen erschweren zudem die Compliance, da Unternehmen sicherstellen müssen, dass rechtliche Mechanismen wie SCCs (Standardvertragsklauseln) vorhanden sind. Bei unsachgemäßer Handhabung können sensible Daten Regierungen, Unternehmen oder Systemen mit niedrigen Datenschutzstandards ausgesetzt werden.
Nutzung kostenloser Tools ohne klare Datenschutzrichtlinien
Kostenlose Übersetzungstools sind oft auf Komfort und nicht auf Sicherheit ausgelegt. Viele bieten keine klaren Bedingungen dazu, wie Daten verwendet, gespeichert oder weitergegeben werden. Manche nutzen eingereichte Inhalte möglicherweise zum Trainieren ihrer KI oder speichern sie auf ungesicherten Servern.
Da diese Dienste kostenlos sind, finanzieren sie sich möglicherweise über Nutzerdaten als „versteckte Kosten“. Ohne Transparenz riskieren Unternehmen, Kunden- oder Unternehmensinformationen preiszugeben, um Übersetzungsgeschwindigkeit oder Budgeteinsparungen zu erzielen.
Serverstandort in Jurisdiktionen mit geringem Schutz
Der physische oder Cloud-Standort des Servers eines Übersetzungstools beeinflusst, wie die gespeicherten Daten behandelt werden. Befinden sich die Server in Ländern mit schwachen Datenschutzvorschriften, kann auf die Daten ohne strenge rechtliche Aufsicht zugegriffen werden. Manche Regierungen haben möglicherweise sogar die Befugnis, Daten ohne Benachrichtigung einzusehen.
Für E-Commerce-Inhaber kann die Unkenntnis darüber, wo Daten verarbeitet oder gespeichert werden, erhebliche Compliance-Lücken schaffen. Die Wahl von Anbietern mit EU-basierter oder DSGVO-konformer Infrastruktur kann die mit der Datenresidenz verbundenen Risiken verringern.
Best Practices zum Schutz von Kunden- und Geschäftsdaten
Um Datenschutzrisiken bei der Nutzung von Übersetzungstools zu verringern, benötigen E-Commerce-Unternehmen mehr als nur grundlegende Sicherheitsfunktionen. Sie müssen starke Datenschutzpraktiken anwenden, die sicherstellen, dass Kundeninformationen, interne Inhalte und Transaktionsdaten in jeder Phase sicher bleiben – ob gespeichert, übertragen oder von Drittanbieterdiensten verarbeitet. Im Folgenden finden Sie die effektivsten Ansätze, die in realen Szenarien umgesetzt werden können.
Ende-zu-Ende-Verschlüsselung
Ende-zu-Ende-Verschlüsselung stellt sicher, dass Daten verschlüsselt werden, bevor sie die E-Commerce-Plattform verlassen, und verschlüsselt bleiben, bis sie das vorgesehene System erreichen. Dies verhindert unbefugten Zugriff, selbst wenn die Daten während der Übertragung abgefangen werden. Ohne diesen Schutz können sensible Details wie Kundenhinweise, Produktbeschreibungen oder interne Kommunikation während der Übertragung offengelegt werden.
Zum Beispiel verhindert ein Shopify -Shop, der eine verschlüsselte API-Verbindung zu einem Übersetzungsdienst nutzt, dass lesbarer Text während der Übermittlung abgefangen wird. Wenn ein Anbieter wie Linguise Übersetzungstool TLS/HTTPS und verschlüsselte Speicherung einsetzt, bleiben die Daten vor externen Bedrohungen geschützt.
Datenanonymisierung & Minimierung
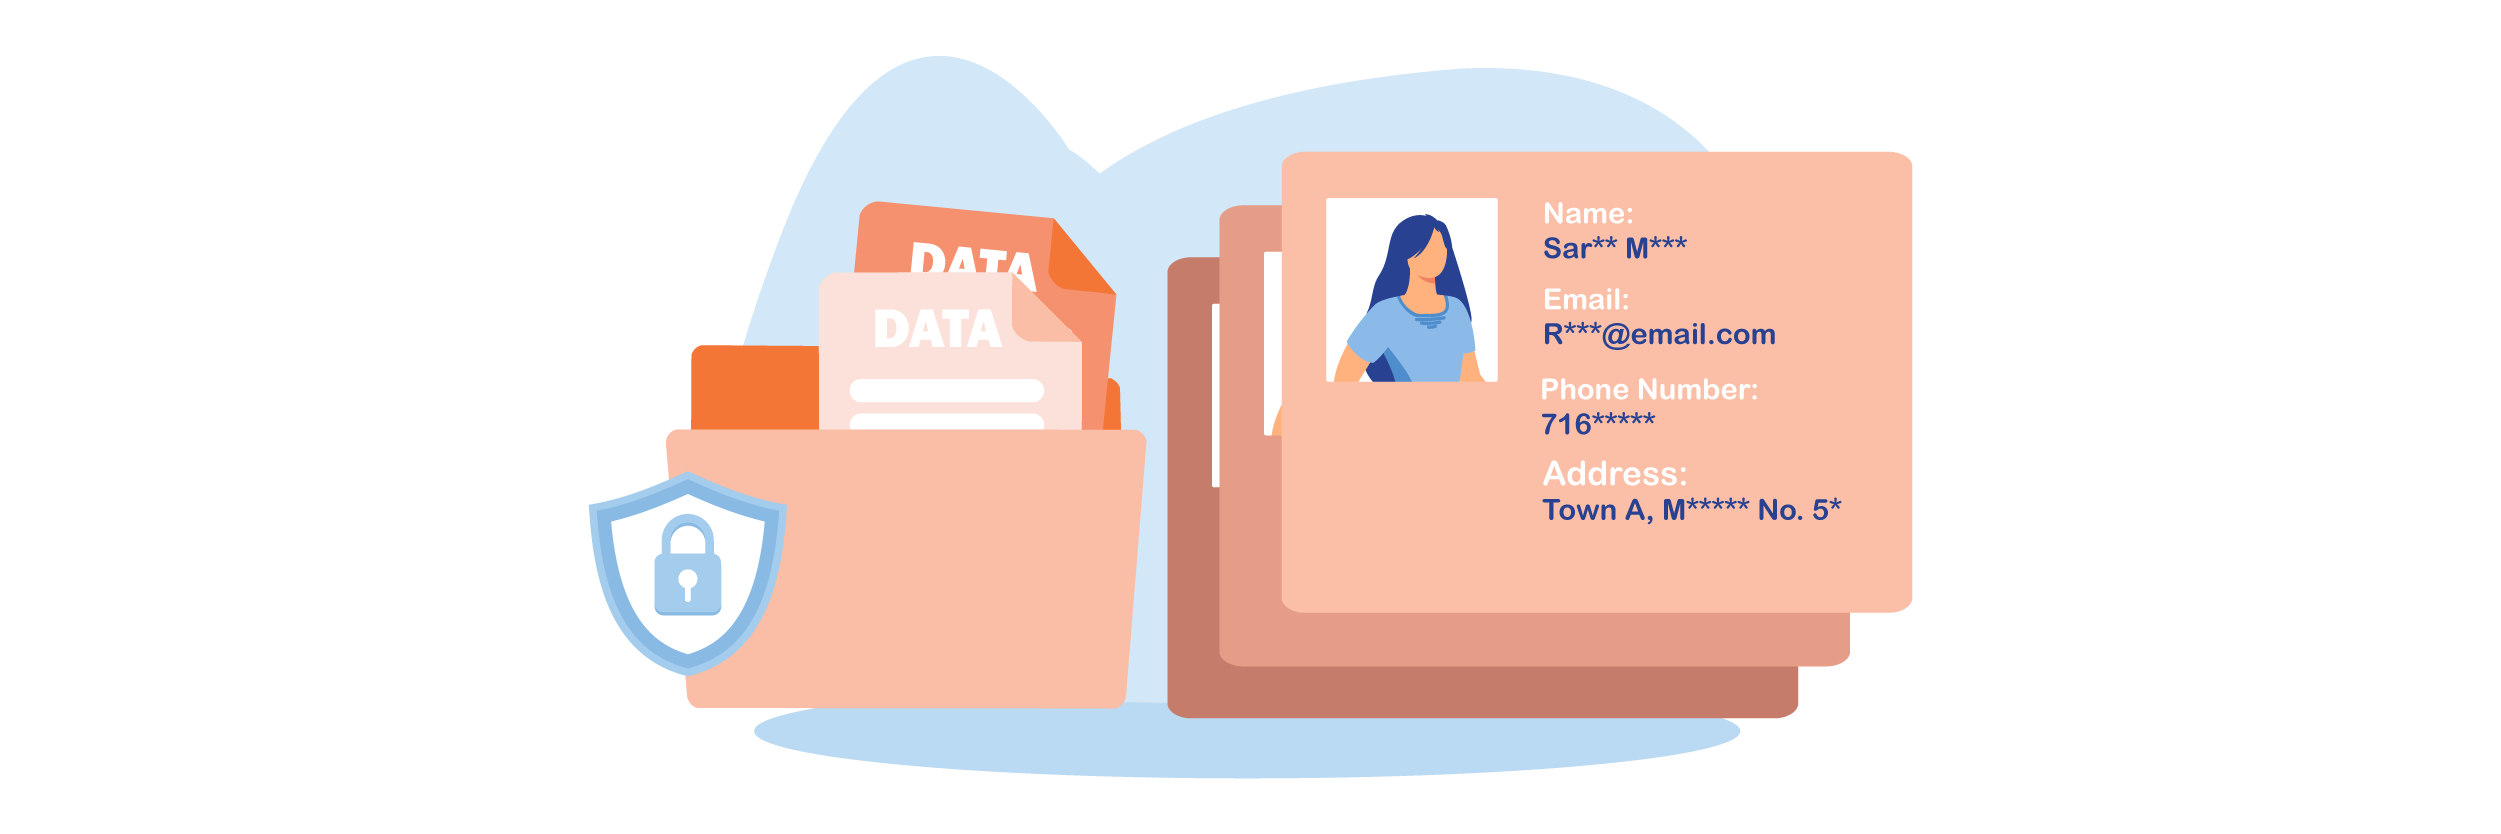
Die Datenanonymisierung entfernt oder maskiert identifizierbare Kundeninformationen, bevor sie an ein Übersetzungssystem gesendet werden. Datenminimierung bedeutet hingegen, nur die Teile des Inhalts zu senden, die tatsächlich übersetzt werden müssen, ohne überflüssige Details. Diese beiden Methoden helfen dabei, die unnötige Preisgabe personenbezogener Daten zu verhindern.
Anstatt beispielsweise eine vollständige Kundensupport-Nachricht mit Namen und Bestelldetails zu senden, kann nur der allgemeine Text übersetzt werden. Einige Plattformen ersetzen Benutzerkennungen automatisch durch Platzhalter, um Datenschutzprobleme während der Verarbeitung zu vermeiden.
Sichere API und Zugriffskontrolle
Eine sichere API stellt sicher, dass nur autorisierte Systeme und Benutzer mit Übersetzungstools interagieren können. Dazu gehören die Verwendung von Authentifizierungsschlüsseln, eingeschränkten Berechtigungen und Verschlüsselung für API-Aufrufe. Ohne dies könnten Angreifer oder unbefugte Mitarbeiter Zugriff auf vertrauliche Texte erhalten, die zur Übersetzung eingereicht wurden.
Beispielsweise kann eine WooCommerce-Website ihre Übersetzungsdienst-API auf reine Backend-Anfragen beschränken und so öffentlichen oder externen Zugriff blockieren; rollenbasierte Zugriffskontrolle begrenzt zudem, welche Teammitglieder übersetzte Inhalte einsehen oder verwalten können.
Datenresidenz & Server-Transparenz
Datenresidenz bezieht sich darauf, wo die Daten gespeichert und verarbeitet werden. Übersetzungstools sollten ihre Serverstandorte klar angeben und die regionalen Datenschutzgesetze einhalten. Wenn Unternehmen wissen, wohin ihre Daten gelangen, können sie rechtliche Verstöße und Sicherheitslücken vermeiden.
Zum Beispiel könnte ein europäisches E-Commerce-Unternehmen, das der DSGVO unterliegt, einen Übersetzungsanbieter wählen, der Daten ausschließlich in EU-Rechenzentren speichert. Wenn ein Tool wie Linguise eine EU-basierte Infrastruktur bietet, hilft es, die Übertragung von Texten in weniger sichere Jurisdiktionen zu verhindern.
Audit-Trails & Zugriffsprotokolle
Audit-Trails und Protokolle verfolgen, wer während der Übersetzung auf Daten zugreift, sie speichert oder ändert. Diese Aufzeichnungen helfen, verdächtige Aktivitäten zu erkennen, die Verantwortlichkeit sicherzustellen und die Einhaltung von Vorschriften zu unterstützen. Ohne eine klare Protokollierung kann unbefugter Zugriff unentdeckt bleiben.
Ein praktischer Fall ist, wenn eine Übersetzungsplattform Protokolle über jeden API-Aufruf, jedes Benutzerzugriffsereignis oder jeden Cache-Abruf führt. Im Falle einer Sicherheitsverletzung kann das Unternehmen nachvollziehen, wann und wie auf die Daten zugegriffen wurde, und Korrekturmaßnahmen ergreifen.
Vertragliche Absicherungen (DPA, SLA, NDA)
Rechtliche Vereinbarungen stellen sicher, dass Übersetzungsanbieter für den Datenschutz zur Verantwortung gezogen werden. Ein Data Processing Agreement (DPA) legt fest, wie Daten verwendet und geschützt werden. Ein Service Level Agreement (SLA) deckt Verfügbarkeit und Incident Response ab, während ein NDA Anbieter daran hindert, vertrauliche Informationen weiterzugeben.
Beispielsweise sollte ein Online-Shop, der eine Übersetzungs-API eines Drittanbieters nutzt, eine unterzeichnete DPA verlangen, die Regeln zur Datenverarbeitung und Löschrichtlinien festlegt. Dies gewährleistet die Einhaltung der DSGVO oder des CCPA und bietet rechtlichen Schutz bei Missbrauch.
Regionale Fallstudien
Verschiedene Regionen erzwingen unterschiedliche Datenschutzvorschriften, die sich direkt darauf auswirken, wie E-Commerce-Unternehmen Übersetzungstools nutzen sollten. Das Verständnis dieser regionalen Standards hilft Unternehmen, Plattformen auszuwählen, die gesetzliche Anforderungen erfüllen und potenzielle Geldstrafen oder Datenmissbrauch vermeiden. Hier erfahren Sie, wie Datenschutzbedenken in drei großen Regionen behandelt werden.
EU (DSGVO)
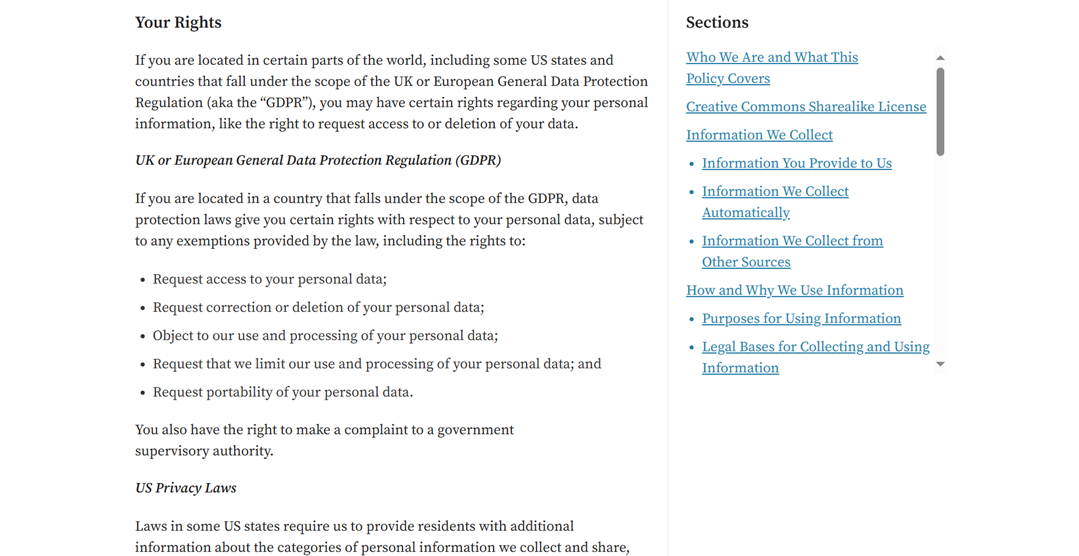
In der Europäischen Union erzwingt die DSGVO strenge Regeln dafür, wie personenbezogene Daten erhoben, verarbeitet, gespeichert und übermittelt werden. Von E-Commerce-Plattformen eingesetzte Übersetzungstools müssen Datenminimierung, Verschlüsselung und sichere Verarbeitung gewährleisten. Unternehmen müssen außerdem garantieren, dass Kundendaten nicht unbegrenzt gespeichert oder ohne Einwilligung weitergegeben werden.
Diese DSGVO-Rechte gelten auch, wenn Drittanbieterdienste wie Übersetzungstools Shop-Inhalte oder Kundeninformationen verarbeiten. Das bedeutet, dass jeder Lokalisierungsanbieter, der mit Plattformen wie WooCommerce zusammenarbeitet, Datenzugriff, Löschung und sichere Handhabung gemäß DPA-Bedingungen ermöglichen muss. Anbieter, die Daten außerhalb der EU speichern, keine Verschlüsselung anwenden oder ohne vertragliche Schutzmaßnahmen arbeiten, können Unternehmen dem Risiko der Nichteinhaltung aussetzen.
Unternehmen, die sowohl in der EU als auch im Vereinigten Königreich tätig sind, sollten außerdem sicherstellen, dass ihre Compliance-Dokumentation die geltenden gesetzlichen Anforderungen widerspiegelt. Die Verwendung zuverlässiger Vorlagen für britische Rechtsdokumente kann Organisationen dabei helfen, eine konsistente Dokumentation beizubehalten und gleichzeitig regionale Datenschutzpflichten zu erfüllen.
Asien (PDPA)
Mehrere asiatische Länder haben ihre eigenen Versionen von Datenschutzgesetzen, wie Singapurs PDPA und Thailands PDPA. Diese Vorschriften konzentrieren sich auf die Zustimmung der Nutzer, Begrenzungen der Datenspeicherung und die verantwortungsvolle Verarbeitung durch Dritte. Anders als bei der DSGVO kann die Durchsetzung von Land zu Land unterschiedlich sein, aber das Kernprinzip ist ähnlich: die Identität von Kunden schützen und unnötige Datenoffenlegung begrenzen.
Beispielsweise muss ein E-Commerce-Unternehmen in Singapur, das Checkout-Seiten in mehrere asiatische Sprachen übersetzt, sicherstellen, dass der Übersetzungsanbieter keine Kundennamen oder Adressen ohne Einwilligung speichert. Tools, die Daten vor der Übersetzung anonymisieren oder lokale Serveroptionen anbieten, gelten als sicherer.
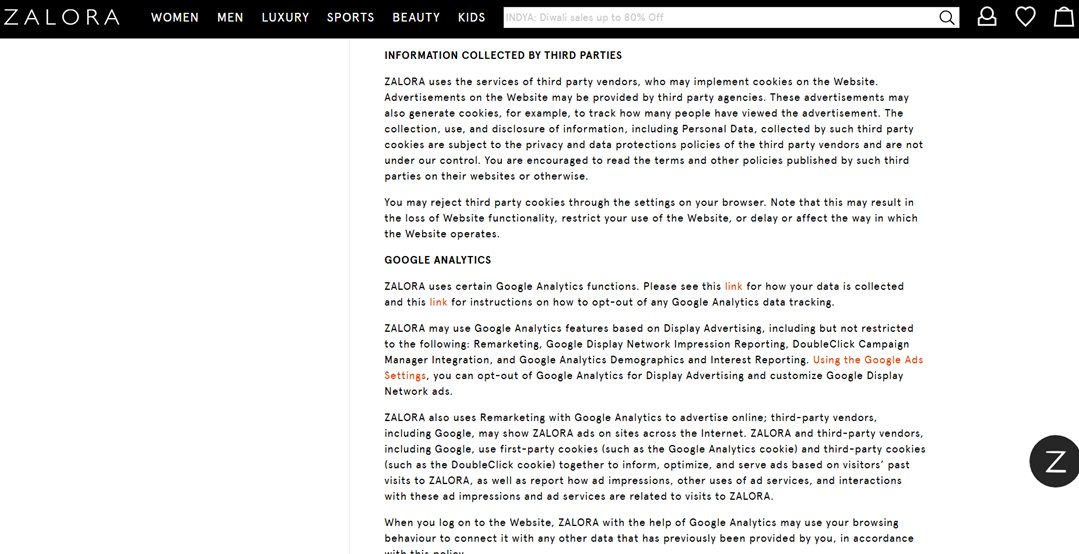
Dies entspricht der Art und Weise, wie große E-Commerce-Plattformen in Asien mit der Verantwortung für den Datenschutz Dritter umgehen. So heißt es beispielsweise in der Singapur-Richtlinie von Zalora, dass alle Daten, die von externen Anbietern erhoben werden – sei es für Werbung, Analysen oder funktionale Dienste – den eigenen Datenschutzbestimmungen des Drittanbieters unterliegen und nicht der direkten Kontrolle der Plattform. Auch wenn die Richtlinie Übersetzungstools nicht ausdrücklich erwähnt, gilt dieselbe Regel: Jeder externe Dienst, der Nutzerinhalte verarbeitet, muss die PDPA-Anforderungen einhalten, eine sichere Verarbeitung gewährleisten und die unbefugte Speicherung oder Weitergabe personenbezogener Daten verhindern.
US (CCPA/CPRA)
In den Vereinigten Staaten bieten der CCPA und seine aktualisierte Version, der CPRA, Verbrauchern die Kontrolle darüber, wie ihre personenbezogenen Daten verwendet und weitergegeben werden. Obwohl sie nicht so streng wie die DSGVO sind, verlangen diese Vorschriften Transparenz, Opt-out-Optionen und klare Richtlinien zum Umgang mit Daten. E-Commerce-Unternehmen müssen sicherstellen, dass Übersetzungsdienste keine Kundeninformationen verkaufen, speichern oder missbrauchen.
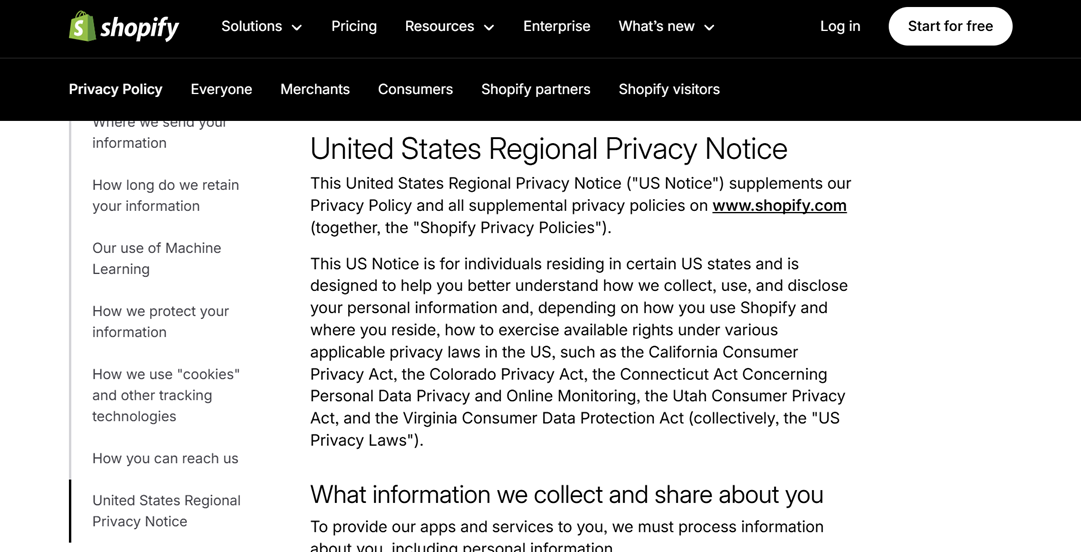
Shopifybietet beispielsweise einen speziellen regionalen Datenschutzhinweis für die Vereinigten Staaten an, um staatliche Vorschriften wie CCPA und CPRA abzudecken. Dies stellt sicher, dass Händler und Integrationen von Übersetzungstools die Anforderungen an Transparenz, Widerspruchsrechte und Datenlöschung einhalten.
Compliance-Tipps (DSGVO, CCPA, PDPA)
Vorschriften wie die DSGVO in Europa, der CCPA/CPRA in den Vereinigten Staaten und der PDPA in Asien setzen strenge Standards dafür, wie personenbezogene Daten erhoben, verarbeitet, gespeichert und weitergegeben werden dürfen. Um konform zu bleiben, benötigen Unternehmen eine Kombination aus internen Richtlinien, technischen Schutzmaßnahmen und klaren Vereinbarungen mit Drittanbietern wie Übersetzungstools. Im Folgenden finden Sie die wichtigsten Praktiken, die Sie befolgen sollten.
Datenminimierung und Pseudonymisierung
Datenminimierung bedeutet, nur die Informationen zu erheben und zu verwenden, die für einen bestimmten Zweck unbedingt erforderlich sind. Im E-Commerce beispielsweise müssen nicht alle Kundendaten an Übersetzungsdienstleister übermittelt werden. Die Begrenzung sensibler Daten verringert die Auswirkungen möglichen Missbrauchs oder von Datenschutzverletzungen.
Die Pseudonymisierung ersetzt identifizierbare Daten durch Codes oder Tokens, sodass die ursprüngliche Identität nicht sofort sichtbar ist. Dies ist besonders nützlich, wenn externe Tools wie Übersetzungs-APIs Daten verarbeiten. Obwohl die Daten weiterhin über interne Referenzen verknüpft werden können, wird eine direkte Offenlegung verhindert.
Die DSGVO fördert ausdrücklich die Pseudonymisierung als rechtlich anerkannte Schutzmaßnahme. Im Falle einer Datenschutzverletzung ist es deutlich weniger wahrscheinlich, dass die Daten die Identität einzelner Personen preisgeben. Sie hilft auch bei Audits und internen Sicherheitsüberprüfungen.
Einwilligungsverwaltung für Nutzer
Die Einwilligung ist eine zentrale Anforderung in modernen Datenschutzgesetzen. Unternehmen müssen Nutzer klar darüber informieren, wenn ihre Daten durch Übersetzungstools von Drittanbietern verarbeitet werden, insbesondere wenn die Inhalte personenbezogene oder transaktionsbezogene Informationen enthalten. Transparenz schafft Vertrauen bei den Nutzern und reduziert rechtliche Risiken.
Über die Einholung der Einwilligung hinaus müssen Unternehmen es Nutzern ermöglichen, diese jederzeit zu widerrufen. Dies kann durch Cookie-Banner, Präferenzeinstellungen oder Opt-in-/Opt-out-Checkboxen erleichtert werden. Jede Einwilligungshandlung sollte protokolliert und als Nachweis der Konformität gespeichert werden.
Gemäß DSGVO und PDPA muss eine gültige Einwilligung ausdrücklich und gut informiert erfolgen. CCPA hingegen nutzt häufig Opt-out-Mechanismen für bestimmte Datenkategorien. Ohne ein ordnungsgemäßes Consent-Management-System riskieren Unternehmen Geldstrafen und den Verlust ihrer Glaubwürdigkeit.
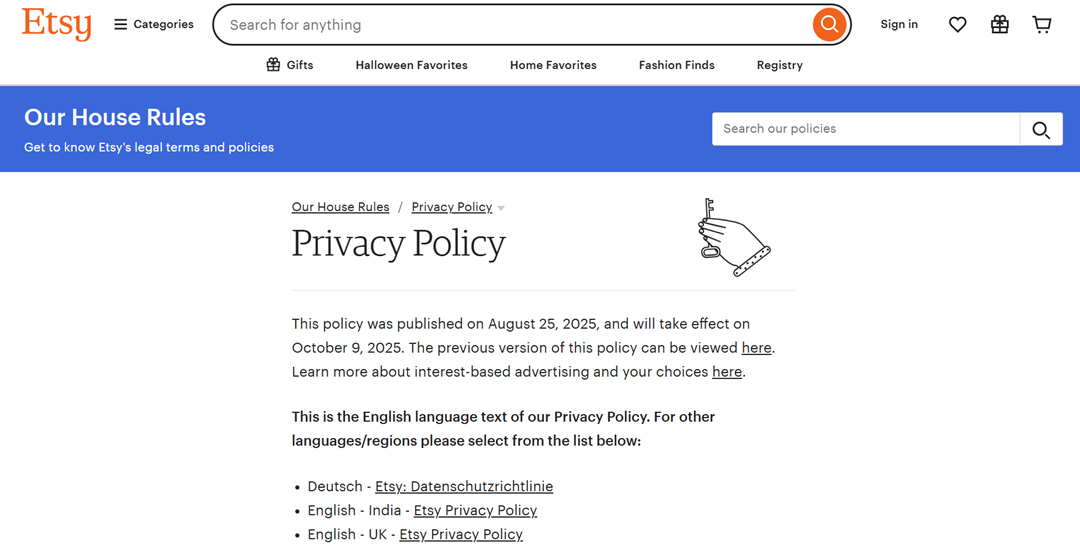
Um transparente Einwilligungspraktiken zu unterstützen, stellen große E-Commerce-Plattformen wie Etsy ihre Datenschutzrichtlinien auch in mehreren Sprachen bereit. Dieser Ansatz hilft globalen Nutzern, leicht zu verstehen, wie ihre Daten verarbeitet werden, und stärkt das Vertrauen in verschiedenen Regionen.
DPAs (Data Processing Agreements) mit Anbietern
Bei der Zusammenarbeit mit Anbietern wie Übersetzungsplattformen ist ein Data Processing Agreement (DPA) verpflichtend. Es definiert die Verantwortlichkeiten für die Sicherung, Speicherung, Nutzung und Löschung personenbezogener Daten. Ohne ein DPA kann die Nutzung von Drittanbieter-Tools gegen DSGVO- oder PDPA-Anforderungen verstoßen.
Ein DPA stellt sicher, dass Anbieter Daten nicht für unzulässige Zwecke wie Analysen oder KI-Training verwenden. Er deckt in der Regel Verschlüsselung, Zugriffsbeschränkungen, Serverstandort, Unterauftragsverarbeiter und Verfahren zur Meldung von Datenschutzverletzungen ab.
Selbst große Anbieter wie Google Cloud oder AWS Translate bieten Standard-DPAs an, die Kunden akzeptieren müssen. Bei Audits oder Untersuchungen ist eine unterzeichnete DPA einer der wichtigsten Nachweise für die Einhaltung gesetzlicher Vorschriften.
Recht auf Zugang, Berichtigung und Löschung von Daten
Nutzer haben das Recht, auf ihre Daten zuzugreifen, Korrekturen zu verlangen und die Löschung zu fordern, wenn sie nicht mehr benötigt werden. Diese Rechte werden durch die DSGVO, den CCPA/CPRA und den PDPA durchgesetzt. Das bedeutet, dass E-Commerce-Plattformen und Übersetzungstools solche Anfragen in der Praxis unterstützen müssen.
Um compliant zu sein, benötigen Unternehmen ordnungsgemäß strukturierte Datenspeicher- und Tracking-Systeme. Wenn Kundendaten ohne Transparenz über Server, Anbieter und Apps verteilt sind, wird die Reaktion auf Datenanfragen nahezu unmöglich.
Ein Nutzer könnte beispielsweise darum bitten, Chat-Transkripte zu löschen, die von einem Drittanbieter übersetzt und gespeichert wurden. Wenn dem Anbieter geeignete Löschmechanismen fehlen, bleibt das Unternehmen – nicht der Anbieter – rechtlich verantwortlich.
Grenzüberschreitende Übermittlung mit SCCs
Viele Übersetzungsdienste betreiben Server in verschiedenen Ländern, was grenzüberschreitende Datenübermittlungen zu einem großen Compliance-Problem macht. Gemäß der DSGVO ist die Übermittlung von Daten außerhalb der EU nur zulässig, wenn gleichwertige Schutzmaßnahmen vorhanden sind. Ein weithin akzeptierter Mechanismus ist die Verwendung von SCCs (Standardvertragsklauseln).
SCCs sind rechtlich bindende Vereinbarungen zwischen dem Sender und dem Empfänger von Daten, die sicherstellen, dass Datenschutzstandards gewahrt bleiben. E-Commerce-Plattformen, die mit Anbietern in den USA, Indien oder Asien zusammenarbeiten, müssen SCCs einbeziehen, bevor sie eine Übertragung zulassen.
Einige asiatische PDPA-Gesetze verlangen außerdem eine vorherige Benachrichtigung oder staatliche Genehmigung für internationale Datenübermittlungen. Ohne SCCs oder ähnliche Schutzmaßnahmen könnten Unternehmen als rechtswidrig exportierend eingestuft werden.
Datenschutz-Folgenabschätzung (DSFA)
Eine Datenschutz-Folgenabschätzung (DSFA) ist erforderlich, wenn Verarbeitungstätigkeiten mit hohen Datenschutzrisiken verbunden sind, wie etwa KI-basierte Übersetzungstools, die Gespräche speichern oder Transaktionsdaten verarbeiten. DSFAs helfen Unternehmen, Sicherheitslücken, übermäßige Datennutzung oder die Gefahr unbefugten Zugriffs zu erkennen.
Eine DPIA bewertet die Art der erhobenen Daten, den Zweck der Verarbeitung, die beteiligten Parteien, die Speichermethoden und die Aufbewahrungsfristen. Die Ergebnisse leiten Entscheidungen darüber an, Schutzmaßnahmen wie Verschlüsselung, Zugriffsbeschränkungen oder verbesserte Anbieterverträge hinzuzufügen.
Gemäß der DSGVO muss eine Datenschutz-Folgenabschätzung (DSFA) durchgeführt werden, bevor ein neues Tool oder System eingeführt wird, das sensible personenbezogene Daten verarbeitet. Wenn die Bewertung unkalkulierbare Risiken feststellt, können die Behörden die Aktivität sogar untersagen. Über die Compliance hinaus helfen DSFAs Unternehmen, ihre allgemeine Datenschutzposition zu stärken.
Vergleichstabelle der Datenverarbeitung: Linguise vs. Wettbewerber
Bei der Auswahl eines Übersetzungstools für den E-Commerce reicht es nicht aus, nur die Funktionen zu vergleichen – Sie müssen auch bewerten, wie jeder Anbieter mit Nutzerdaten umgeht. Verschiedene Plattformen haben unterschiedliche Richtlinien zu Speicherung, Verschlüsselung, Einwilligung und der Einhaltung von Vorschriften wie DSGVO, CCPA und PDPA. Ein direkter Vergleich hilft Unternehmen, sicherere und fundiertere Entscheidungen zu treffen.
Aspekt | Linguise | Weglot | Google Translate API | Lokalisieren |
Datenverschlüsselung (bei Übertragung & im Ruhezustand) | Ja (HTTPS & Verschlüsselung) | Ja | Ja | Ja |
Datenspeicherungsrichtlinie | Vorübergehende Lagerung, keine Langzeitlagerung | Speichert Übersetzungen auf Servern | Daten können vorübergehend gespeichert werden | Speichert Projektdaten in der Cloud |
Anforderung an die Nutzereinwilligung | Erforderlich für personenbezogene Daten | Erforderlich (DSGVO-basiert) | Standardmäßig nicht erzwungen | Je nach Nutzung erforderlich |
Compliance (DSGVO/CCPA/PDPA) | Vollständig konform | DSGVO-konform | DSGVO-Tools, aber nutzerabhängig | DSGVO- & SOC-2-konform |
Nutzung von Daten für KI-Training | NEIN | NEIN | Ja (sofern nicht widersprochen wurde) | NEIN |
Datenaufbewahrung & Löschung | Sofortige Entfernung auf Anfrage | Auf Wunsch entfernbar | Eingeschränkte Benutzerkontrolle | Individuelle Aufbewahrungseinstellungen |
Verfügbarkeit eines AVV | Ja | Ja | Verfügbar über Cloud-Bedingungen | Ja |
Grenzüberschreitende Datentransfer-Sicherheitsvorkehrungen | SCCs & GDPR-Konformität | SCCs & GDPR-Schutzmaßnahmen | Verfügbare SCCs | SCCs & EU-Klauseln |
Conclusion
Der Datenschutz bei Übersetzungstools für den E-Commerce muss ernst genommen werden, da während des Prozesses häufig Kundendaten, Transaktionen und Geschäftsinhalte übertragen werden. Risiken wie unbefugte Speicherung, schwache Verschlüsselung, Zugriff durch Dritte und grenzüberschreitende Datenübermittlungen können zu Verstößen gegen Vorschriften wie die DSGVO, den CCPA oder den PDPA führen.
Um Daten zu schützen, benötigen E-Commerce-Betreiber Übersetzungstools mit Ende-zu-Ende-Verschlüsselung, Kontrolle über die Datenaufbewahrung, transparenten Servern und rechtlicher Konformität. Linguise bietet einen sichereren Ansatz mit Datenanonymisierung, DSGVO-konformem Schutz, keiner langfristigen Speicherung und Unterstützung für DPAs und SCCs. Wenn Sie Ihre E-Commerce-Website übersetzen möchten, ohne Datenschutz und Sicherheit zu opfern, ist die Nutzung von Linguise eine sicherere und konformere Option.