La question de la gestion des préoccupations liées à la confidentialité dans les outils de traduction pour les sites e-commerce devient de plus en plus pertinente, car les entreprises en ligne ont de plus en plus besoin de traduire leur contenu en plusieurs langues. Cependant, chaque fois que des données clients ou du contenu commercial sont envoyés à une plateforme de traduction, il existe toujours un risque de sécurité potentiel, allant des fuites d'informations aux violations réglementaires telles que le RGPD ou le CCPA.
Compte tenu du volume élevé de données sensibles, telles que les informations de transaction, les préférences des clients et les détails de compte, les entreprises e-commerce ne peuvent pas se permettre de choisir des outils de traduction à la légère. Cet article abordera les risques de confidentialité les plus courants, les meilleures pratiques de protection des données et des études de cas provenant d'Europe, d'Asie et des États-Unis. Commençons !
Pourquoi les sites e-commerce sont-ils particulièrement vulnérables ?
Les plateformes e-commerce sont particulièrement exposées aux risques liés à la confidentialité, car elles traitent de grands volumes de données sensibles et dépendent souvent de services externes comme les plugins, les API et les outils de traduction. Lorsque des traductions sont effectuées, les données clients ou professionnelles peuvent être traitées involontairement par des tiers, ce qui rend la protection de la vie privée plus difficile. Voici les principales raisons de leur vulnérabilité.
- Volume élevé de données clients : Les boutiques en ligne collectent des informations telles que les noms, adresses, numéros de téléphone, historique d'achats et préférences des utilisateurs. Si ce contenu est traduit sans protection, il peut être exposé à des serveurs tiers.
- Intégrations multiples avec des plateformes ou des plugins externes : Les entreprises e-commerce utilisent fréquemment des outils supplémentaires (par exemple, des applications Shopify , des plugins WooCommerce, ou des API tierces). Chaque intégration introduit un autre point de fuite de données potentiel.
- Transferts de données transfrontaliers : Lorsque vous utilisez des services de traduction mondiaux, les données peuvent être acheminées via des serveurs situés dans d'autres pays qui ne disposent pas de réglementations strictes en matière de protection des données comme le RGPD.
- Contrôle limité sur le stockage des données : Certains outils de traduction stockent le texte mis en cache, les journaux ou des copies du contenu traité. Sans transparence, les entreprises ne peuvent pas être sûres que ces données sont supprimées ou conservées.
- Réglementations différentes selon les régions : Le RGPD, le CCPA et le PDPA ont des exigences variables. Si les outils de traduction ne respectent pas toutes les lois applicables, les boutiques en ligne peuvent faire face à des conséquences juridiques.
- Manque de chiffrement dans certains services de traduction : Certaines versions gratuites ou d'essai des outils de traduction n'utilisent pas de chiffrement fort, ce qui rend les données en transit vulnérables à l'interception.
Risques courants pour la vie privée dans les outils de traduction
Les outils de traduction peuvent sembler inoffensifs, mais beaucoup d'entre eux traitent les données d'une manière dont les chefs d'entreprise ne sont pas pleinement conscients. Lorsque des informations clients ou du contenu professionnel sont envoyés à des services externes, le risque d'exposition augmente, surtout si la plateforme ne respecte pas des normes strictes de protection des données. Voici les risques de confidentialité les plus courants auxquels les sites e-commerce doivent faire attention.
Transmission de données non chiffrée
Lorsque les outils de traduction n'utilisent pas de chiffrement, toutes les données échangées entre le site web et le fournisseur de traduction peuvent être interceptées. Cela signifie que des pirates informatiques, des tiers, voire des réseaux non sécurisés, pourraient accéder à des informations sensibles sur les clients. Sans chiffrement, les données circulent en texte clair, ce qui les rend faciles à lire et à exploiter.
Pour les entreprises de commerce électronique, cela est particulièrement dangereux car le contenu transmis peut inclure des détails sur les produits, des profils utilisateurs, des informations de commande ou des messages internes. Même si le texte semble inoffensif, il peut accidentellement contenir des identifiants tels que des noms, des adresses ou des détails liés au paiement. Un chiffrement fort lors du transfert de données est essentiel pour éviter les fuites de données.
Stockage des données sans consentement de l'utilisateur
Certains services de traduction stockent le texte traité sur leurs serveurs pour « améliorer l'apprentissage automatique » ou « accélérer les traductions futures ». Toutefois, si les utilisateurs ne sont pas informés ou ne donnent pas leur consentement, cela constitue une violation de la vie privée. De nombreuses entreprises ne réalisent pas que leurs données pourraient être enregistrées et réutilisées sans autorisation.
Le stockage de données sans consentement ne présente pas seulement un risque de plaintes pour atteinte à la vie privée, mais peut aussi entraîner des problèmes réglementaires en vertu de lois comme le RGPD ou le CCPA. Lorsque les informations des clients sont conservées sans approbation claire, les entreprises peuvent faire face à des sanctions légales et perdre la confiance des utilisateurs.
Accès tiers et usage interne abusif
Les outils de traduction impliquent souvent plusieurs couches de systèmes et d'équipes, notamment des développeurs, du personnel de support ou des prestataires externes. Si l'accès interne n'est pas contrôlé, du personnel non autorisé pourrait consulter ou copier des informations sensibles. Cela inclut à la fois les sous-traitants externes et les employés internes.
Les utilisations abusives internes peuvent être difficiles à détecter et à prévenir sans politiques d’accès strictes. Par exemple, un membre du personnel d’un prestataire de traduction peut utiliser les données stockées à des fins d’entraînement, de partage ou à d’autres fins sans lien avec les besoins du client. Les entreprises de commerce électronique doivent veiller à ce que seuls des systèmes autorisés, et non des individus, puissent traiter des données privées.
Manque de contrôle sur la conservation des données
De nombreuses plateformes de traduction n'expliquent pas clairement combien de temps elles conservent le contenu qu'elles traitent. Si les entreprises ne peuvent pas définir ni consulter leurs politiques de conservation des données, des textes sensibles peuvent rester stockés indéfiniment. Cela expose les données à de futures violations ou à des accès non autorisés.
L'absence de contrôle de rétention rend également difficile la conformité aux réglementations sur la vie privée exigeant la suppression sur demande. Sans transparence, les entreprises peuvent, sans le savoir, laisser les données clients résider sur des serveurs externes bien après qu'elles ne soient plus nécessaires.
Risques liés aux transferts de données transfrontaliers
Lorsque les données de traduction sont envoyées vers des serveurs situés dans d'autres pays, elles peuvent être soumises à des lois sur la protection de la vie privée moins strictes. Par exemple, les données envoyées depuis l'UE vers un pays non conforme au RGPD peuvent perdre leur protection juridique. Cela peut se produire silencieusement via le routage automatique des outils de traduction.
Les transferts transfrontaliers compliquent également la conformité, car les entreprises doivent s'assurer que des mécanismes juridiques tels que les SCC (clauses contractuelles types) sont en place. S'ils ne sont pas correctement gérés, les données sensibles peuvent être exposées à des gouvernements, des entreprises ou des systèmes ayant de faibles normes de confidentialité.
Utilisation d'outils gratuits sans politique de confidentialité claire
Les outils de traduction gratuits sont souvent conçus pour la commodité, et non pour la sécurité. Beaucoup ne précisent pas clairement comment les données sont utilisées, stockées ou partagées. Certains peuvent réutiliser le contenu soumis pour entraîner leur IA ou le stocker sur des serveurs non sécurisés.
Parce que ces services sont gratuits, ils peuvent s'appuyer sur les données des utilisateurs comme un « coût caché ». Sans transparence, les entreprises risquent d'exposer les informations de leurs clients ou de leur société au nom de la rapidité de traduction ou des économies budgétaires.
Localisation des serveurs dans des juridictions à faible protection
L’emplacement physique ou cloud du serveur d’un outil de traduction influence la manière dont les données stockées sont traitées. Si les serveurs se trouvent dans des pays où les réglementations en matière de confidentialité sont faibles, les données peuvent être consultées sans contrôle juridique strict. Certains gouvernements peuvent même avoir le pouvoir d’inspecter les données sans notification.
Pour les propriétaires de boutiques en ligne, ne pas savoir où les données sont traitées ou stockées peut créer d'importantes lacunes en matière de conformité. Choisir des fournisseurs disposant d'une infrastructure basée dans l'UE ou alignée sur le RGPD peut réduire les risques liés à la résidence des données.
Bonnes pratiques pour protéger les données clients et professionnelles
Pour réduire les risques liés à la confidentialité lors de l'utilisation d'outils de traduction, les entreprises e-commerce ont besoin de bien plus que de simples fonctionnalités de sécurité de base. Elles doivent appliquer des pratiques rigoureuses de protection des données garantissant que les informations clients, les contenus internes et les données transactionnelles restent sécurisés à chaque étape, qu'ils soient stockés, transmis ou traités par des services tiers. Voici les approches les plus efficaces, applicables à des scénarios concrets.
Chiffrement de bout en bout
Le chiffrement de bout en bout garantit que les données sont chiffrées avant de quitter la plateforme e-commerce et restent chiffrées jusqu'à leur arrivée dans le système prévu. Cela empêche tout accès non autorisé, même si les données sont interceptées pendant la transmission. Sans cette protection, des détails sensibles tels que les notes clients, les descriptions de produits ou les communications internes peuvent être exposés en transit.
Par exemple, une boutique Shopify utilisant une connexion API chiffrée vers un service de traduction empêche l'interception de texte lisible lors de la soumission. Si un fournisseur comme l' Linguise outil de traduction applique TLS/HTTPS et un stockage chiffré, les données restent protégées contre les menaces externes.
Anonymisation et minimisation des données
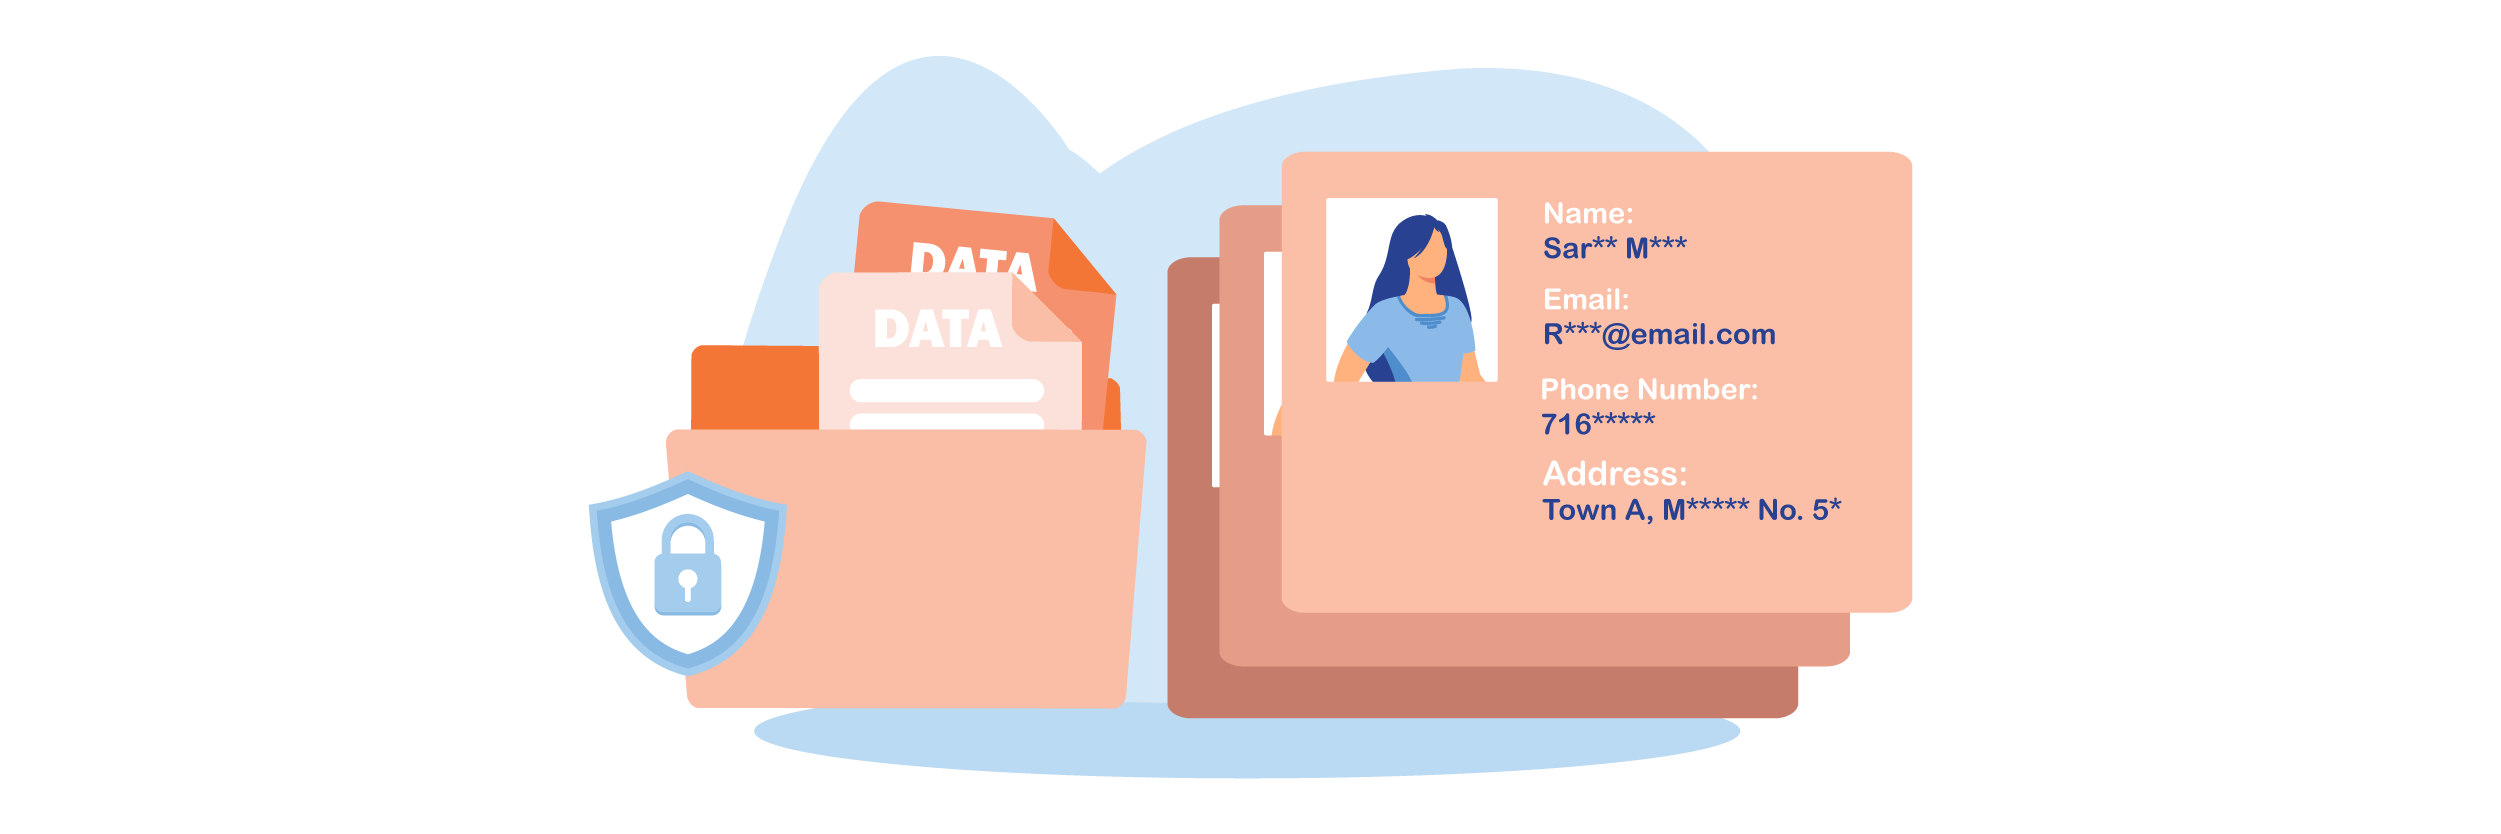
L'anonymisation des données supprime ou masque les informations client identifiables avant qu'elles ne soient envoyées à un système de traduction. Parallèlement, la minimisation des données consiste à n'envoyer que les parties du contenu qui nécessitent réellement une traduction, sans détails superflus. Ces deux méthodes aident à éviter que les données personnelles ne soient exposées inutilement.
Par exemple, au lieu d'envoyer un message complet d'assistance client contenant des noms et des détails de commande, seul le texte général peut être traduit. Certaines plateformes remplacent automatiquement les identifiants utilisateur par des espaces réservés afin d'éviter les problèmes de confidentialité lors du traitement.
API sécurisée et contrôle d'accès
Une API sécurisée garantit que seuls les systèmes et utilisateurs autorisés peuvent interagir avec les outils de traduction. Cela implique l'utilisation de clés d'authentification, de permissions restreintes et du chiffrement des appels API. Sans cela, des attaquants ou des membres du personnel non autorisés pourraient accéder à des textes sensibles soumis à la traduction.
Par exemple, un site WooCommerce peut restreindre l'API de son service de traduction aux seules requêtes backend, bloquant ainsi l'accès public ou externe ; le contrôle d'accès basé sur les rôles limite également quels membres de l'équipe peuvent consulter ou gérer le contenu traduit.
Résidence des données & transparence des serveurs
La résidence des données désigne l'endroit où les données sont stockées et traitées. Les outils de traduction doivent indiquer clairement l'emplacement de leurs serveurs et se conformer aux lois régionales sur la protection des données. Lorsque les entreprises savent où vont leurs données, elles peuvent éviter les infractions juridiques et les angles morts en matière de sécurité.
Par exemple, une entreprise européenne de commerce électronique soumise au RGPD peut choisir un fournisseur de traduction qui stocke les données uniquement dans des centres de données de l'UE. Si un outil comme Linguise propose une infrastructure basée dans l'UE, cela aide à éviter le transfert de texte vers des juridictions moins sûres.
Pistes d'audit et journaux d'accès
Les pistes d'audit et les journaux permettent de suivre qui accède aux données, les stocke ou les modifie pendant la traduction. Ces enregistrements aident à détecter les activités suspectes, à garantir la responsabilité et à assurer la conformité aux réglementations. Sans journalisation claire, les accès non autorisés peuvent passer inaperçus.
Un cas pratique est celui où une plateforme de traduction conserve des journaux de chaque appel API, événement d'accès utilisateur ou récupération de cache. En cas de violation, l'entreprise peut retracer quand et comment les données ont été consultées et prendre des mesures correctives.
Garanties contractuelles (DPA, SLA, NDA)
Les accords juridiques garantissent que les fournisseurs de traduction sont tenus responsables de la protection des données. Un accord de traitement des données (DPA) définit comment les données sont utilisées et protégées. Un accord de niveau de service (SLA) couvre la disponibilité et la réponse aux incidents, tandis qu'un NDA empêche les fournisseurs de partager des informations confidentielles.
Par exemple, une boutique en ligne utilisant une API de traduction tierce doit exiger un DPA signé qui définit les règles de traitement des données et les politiques de suppression. Cela garantit la conformité au RGPD ou au CCPA et offre une protection juridique en cas d'utilisation abusive.
Études de cas régionales
Différentes régions appliquent différentes réglementations en matière de confidentialité, ce qui a un impact direct sur la manière dont les entreprises de commerce électronique doivent utiliser les outils de traduction. Comprendre ces normes régionales aide les entreprises à choisir des plateformes qui répondent aux exigences légales et à éviter d'éventuelles amendes ou utilisations abusives des données. Voici comment les préoccupations liées à la confidentialité sont traitées dans trois grandes régions.
UE (RGPD)
Dans l'Union européenne, le RGPD impose des règles strictes sur la collecte, le traitement, le stockage et le transfert des données personnelles. Les outils de traduction utilisés par les plateformes e-commerce doivent garantir la minimisation des données, le chiffrement et un traitement sécurisé. Les entreprises doivent également garantir que les données clients ne sont pas stockées indéfiniment ni partagées sans consentement.
Ces droits du RGPD s'appliquent également lorsque des services tiers, tels que des outils de traduction, traitent le contenu d'une boutique ou les informations clients. Cela signifie que tout prestataire de localisation travaillant avec des plateformes comme WooCommerce doit permettre l'accès aux données, leur suppression et une gestion sécurisée dans le cadre d'un accord de traitement des données (DPA). Les prestataires qui stockent des données en dehors de l'UE, omettent d'appliquer le chiffrement ou opèrent sans garanties contractuelles peuvent exposer les entreprises à un risque de non-conformité.
Les entreprises qui opèrent à la fois dans l'UE et au Royaume-Uni doivent également veiller à ce que leur documentation de conformité reflète les exigences légales applicables. L'utilisation de modèles de documents juridiques britanniques fiables peut aider les organisations à maintenir une documentation cohérente tout en respectant les obligations régionales en matière de protection des données.
Asie (PDPA)
Plusieurs pays asiatiques disposent de leurs propres versions des lois sur la protection des données, comme la PDPA de Singapour et la PDPA de Thaïlande. Ces réglementations mettent l'accent sur le consentement de l'utilisateur, les limites de conservation des données et le traitement responsable par des tiers. Contrairement au RGPD, l'application peut varier d'un pays à l'autre, mais le principe fondamental est similaire : protéger l'identité du client et limiter l'exposition inutile des données.
Par exemple, une entreprise de commerce électronique à Singapour qui traduit les pages de paiement en plusieurs langues asiatiques doit s'assurer que le fournisseur de traduction ne stocke pas les noms ou adresses des clients sans leur consentement. Les outils qui anonymisent les données avant la traduction ou qui proposent des options de serveur local sont considérés comme plus sûrs.
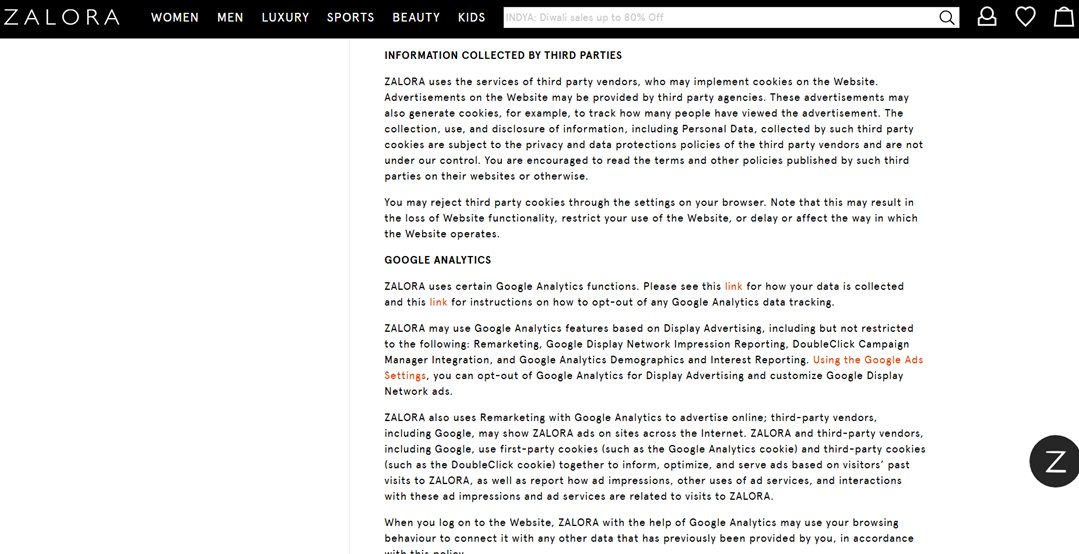
Cela correspond à la manière dont les grandes plateformes de commerce électronique en Asie gèrent les responsabilités en matière de confidentialité des tiers. Par exemple, la politique de Zalora à Singapour stipule que toute donnée collectée par des fournisseurs externes, que ce soit pour la publicité, l'analyse ou les services fonctionnels, est régie par les propres conditions de confidentialité du tiers, et non par le contrôle direct de la plateforme. Bien que la politique ne mentionne pas explicitement les outils de traduction, la même règle s'applique : tout service externe qui traite le contenu des utilisateurs doit respecter les exigences de la PDPA, garantir une gestion sécurisée et empêcher la conservation ou le transfert non autorisé de données personnelles.
États-Unis (CCPA/CPRA)
Aux États-Unis, le CCPA et sa version mise à jour, le CPRA, offrent aux consommateurs un contrôle sur l'utilisation et le partage de leurs données personnelles. Bien que moins stricts que le RGPD, ces règlements exigent de la transparence, des options de désinscription et des politiques claires de traitement des données. Les entreprises de commerce électronique doivent s'assurer que les services de traduction ne vendent, ne stockent ni n'utilisent de manière abusive les informations des clients.
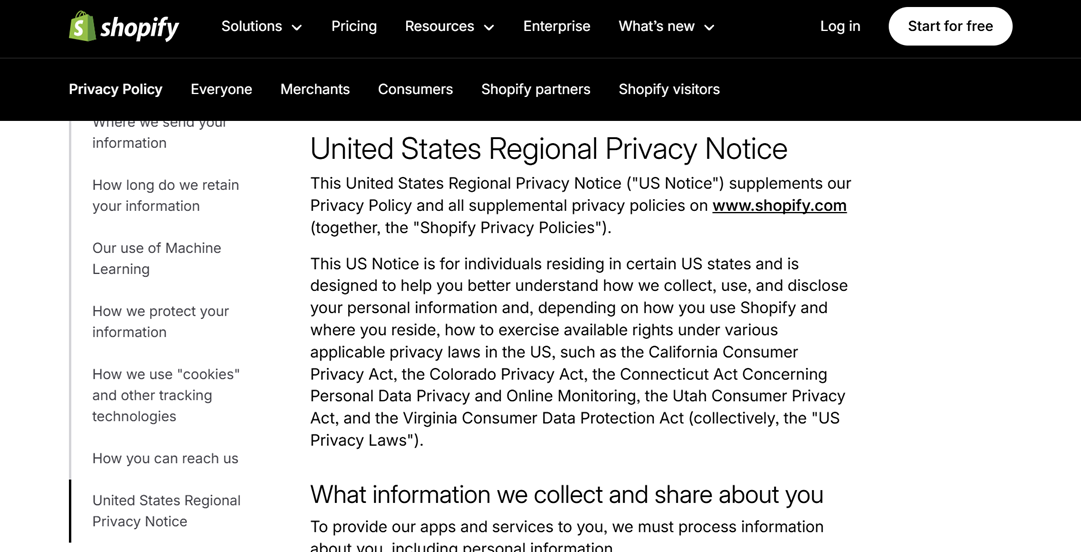
Shopify, par exemple, fournit un avis de confidentialité régional dédié aux États-Unis pour répondre aux réglementations au niveau des États telles que le CCPA et le CPRA. Cela garantit que les marchands et les intégrations d'outils de traduction respectent les exigences de transparence, de droits de refus et de suppression des données.
Conseils de conformité (RGPD, CCPA, PDPA)
Des réglementations telles que le RGPD en Europe, le CCPA/CPRA aux États-Unis et le PDPA en Asie imposent des normes strictes sur la manière dont les données personnelles doivent être collectées, traitées, stockées et partagées. Pour rester conformes, les entreprises ont besoin d'une combinaison de politiques internes, de mesures de protection techniques et d'accords clairs avec des fournisseurs tiers tels que les outils de traduction. Voici les pratiques clés à suivre.
Minimisation des données et pseudonymisation
La minimisation des données consiste à ne collecter et à n'utiliser que les informations strictement nécessaires à un objectif précis. Dans le secteur du e-commerce, par exemple, il n'est pas nécessaire de transmettre tous les détails des clients aux prestataires de traduction. Limiter les données sensibles réduit l'impact d'une éventuelle utilisation abusive ou d'une violation.
La pseudonymisation remplace les données identifiables par des codes ou des jetons afin que l'identité d'origine ne soit pas immédiatement visible. C'est particulièrement utile lorsque des outils externes comme les API de traduction traitent des données. Bien que les données puissent toujours être reliées par des références internes, toute exposition directe est évitée.
Le RGPD encourage spécifiquement la pseudonymisation en tant que mesure de protection reconnue juridiquement. En cas de violation, les données sont bien moins susceptibles d'exposer les identités individuelles. Cela aide également lors des audits et des examens de sécurité internes.
Gestion du consentement des utilisateurs
Le consentement est une exigence centrale dans les lois modernes sur la protection de la vie privée. Les entreprises doivent clairement informer les utilisateurs si leurs données seront traitées par des outils de traduction tiers, en particulier si le contenu inclut des informations personnelles ou transactionnelles. Être transparent renforce la confiance des utilisateurs et réduit les risques juridiques.
Au-delà de la collecte du consentement, les entreprises doivent permettre aux utilisateurs de le retirer à tout moment. Cela peut être facilité par des bannières de cookies, des paramètres de préférences ou des cases à cocher d'opt-in/opt-out. Chaque action de consentement doit être enregistrée et conservée comme preuve de conformité.
En vertu du RGPD et de la PDPA, le consentement valide doit être explicite et éclairé. Par ailleurs, le CCPA utilise souvent des mécanismes d'opt-out pour des catégories de données spécifiques. Sans un système de gestion du consentement adéquat en place, les entreprises risquent des amendes et une perte de crédibilité.
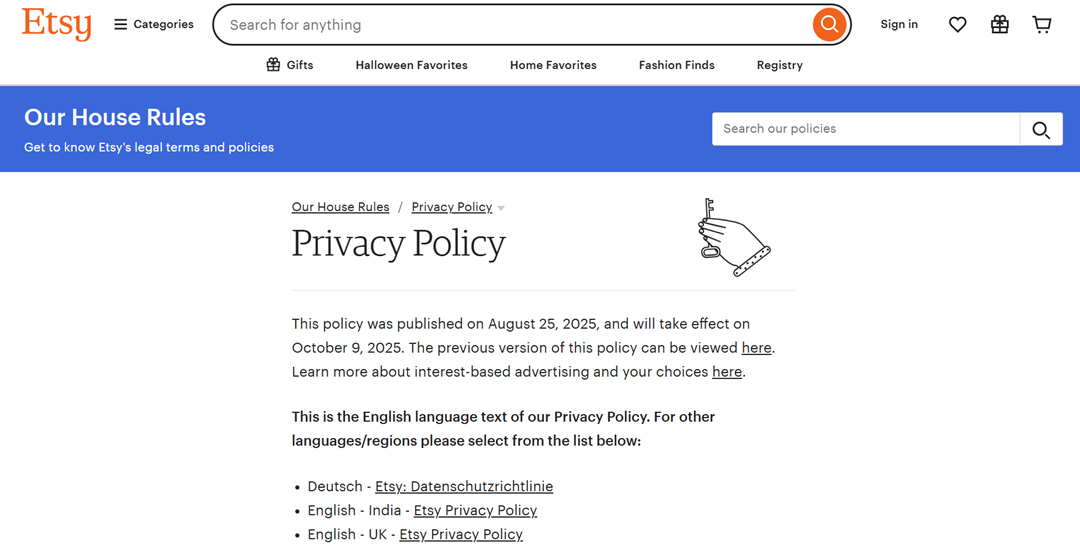
Pour soutenir des pratiques de consentement transparentes, les grandes plateformes e-commerce comme Etsy proposent également leurs politiques de confidentialité en plusieurs langues. Cette approche aide les utilisateurs du monde entier à comprendre facilement comment leurs données sont traitées et renforce la confiance dans différentes régions.
DPA (accords de traitement des données) avec les fournisseurs
Lorsque vous travaillez avec des fournisseurs comme des plateformes de traduction, un accord de traitement des données (DPA) est obligatoire. Il définit les responsabilités en matière de sécurisation, de stockage, d'utilisation et de suppression des données personnelles. Sans DPA, l'utilisation d'outils tiers peut enfreindre les exigences du RGPD ou du PDPA.
Un DPA garantit que les fournisseurs n'utilisent pas les données à des fins non autorisées, comme l'analyse ou l'entraînement de l'IA. Il couvre généralement le chiffrement, les limites d'accès, l'emplacement des serveurs, les sous-traitants et les procédures de notification en cas de violation.
Même les grands fournisseurs comme Google Cloud ou AWS Translate proposent des DPA standard que les clients doivent accepter. Lors d'audits ou d'enquêtes, disposer d'un DPA signé constitue l'une des principales preuves de conformité juridique.
Droit d'accès, de rectification et d'effacement des données
Les utilisateurs ont le droit d'accéder à leurs données, de demander des corrections et d'exiger leur suppression lorsqu'elles ne sont plus nécessaires. Ces droits sont appliqués dans le cadre du RGPD, du CCPA/CPRA et du PDPA. Cela signifie que les plateformes e-commerce et les outils de traduction doivent prendre en charge ces demandes dans la pratique.
Pour être conformes, les entreprises ont besoin de systèmes de stockage et de suivi des données correctement structurés. Si les informations clients sont dispersées entre serveurs, fournisseurs et applications sans visibilité, il devient presque impossible de répondre aux demandes relatives aux données.
Par exemple, un utilisateur peut demander la suppression de transcriptions de conversations qui ont été traduites et stockées par un prestataire tiers. Si le fournisseur ne dispose pas de mécanismes de suppression adéquats, c'est l'entreprise — et non le fournisseur — qui reste juridiquement responsable.
Transfert transfrontalier avec les CCT
De nombreux services de traduction hébergent leurs serveurs dans différents pays, ce qui fait des transferts de données transfrontaliers un enjeu de conformité majeur. En vertu du RGPD, le transfert de données en dehors de l'UE n'est autorisé que si des protections équivalentes sont en place. Un mécanisme largement accepté est le recours aux CCT (clauses contractuelles types).
Les CCT sont des accords juridiquement contraignants entre l'expéditeur et le destinataire des données, garantissant que les normes de confidentialité restent intactes. Les plateformes de commerce électronique travaillant avec des prestataires aux États-Unis, en Inde ou en Asie doivent inclure des CCT avant d'autoriser tout transfert.
Certaines lois asiatiques sur la protection des données (PDPA) exigent également une notification préalable ou une approbation gouvernementale pour les transferts internationaux de données. Sans CCT ni garanties similaires, les entreprises pourraient être considérées comme exportant des données de manière illégale.
Évaluation des risques liés à la vie privée (AIPD)
Une analyse d'impact relative à la protection des données (AIPD) est requise lorsque les activités de traitement présentent des risques élevés pour la vie privée, comme les outils de traduction basés sur l'IA qui stockent des conversations ou traitent des données de transaction. Les AIPD aident les entreprises à identifier les failles de sécurité, l'utilisation excessive des données ou l'exposition à des accès non autorisés.
Une AIPD évalue le type de données collectées, la finalité du traitement, les parties impliquées, les méthodes de stockage et les durées de conservation. Les résultats guident les décisions relatives à l'ajout de mesures de protection telles que le chiffrement, la restriction d'accès ou l'amélioration des contrats avec les fournisseurs.
Dans le cadre du RGPD, une AIPD doit être réalisée avant le lancement de tout nouvel outil ou système traitant des données personnelles sensibles. Si l'évaluation révèle des risques ingérables, les autorités peuvent même bloquer l'activité. Au-delà de la conformité, les AIPD aident les entreprises à renforcer leur posture globale en matière de protection des données.
Tableau comparatif du traitement des données : Linguise vs Concurrents
Lors du choix d’un outil de traduction pour le e-commerce, il ne suffit pas de comparer les fonctionnalités : vous devez également évaluer la manière dont chaque fournisseur traite les données des utilisateurs. Les différentes plateformes appliquent des politiques variées en matière de stockage, de chiffrement, de consentement et de conformité aux réglementations telles que le RGPD, le CCPA et le PDPA. Une comparaison directe aide les entreprises à prendre des décisions plus sûres et mieux informées.
Aspect | Linguise | Weglot | Google Translate API | Lokalise |
Chiffrement des données (en transit et au repos) | Oui (HTTPS et chiffrement) | Oui | Oui | Oui |
Politique de stockage des données | Temporaire, aucune conservation à long terme | Stocke les traductions sur des serveurs | Peut conserver les données temporairement | Stocke les données du projet dans le cloud |
Exigence de consentement de l’utilisateur | Obligatoire pour les données personnelles | Obligatoire (conforme au RGPD) | Non appliqué par défaut | Requis selon l'utilisation |
Conformité (RGPD/CCPA/PDPA) | Entièrement conforme | conforme au RGPD | Outils RGPD, mais dépendants de l'utilisateur | Conforme au RGPD et à la norme SOC 2 |
Utilisation des données pour l'entraînement de l'IA | Non | Non | Oui (sauf en cas de désinscription) | Non |
Conservation et suppression des données | Retrait immédiat sur demande | Suppression sur demande | Contrôle limité de l'utilisateur | Paramètres de conservation personnalisés |
Disponibilité du DPA | Oui | Oui | Disponible via les conditions du cloud | Oui |
Garanties pour les transferts de données transfrontaliers | CCT et conformité au RGPD | CCT et garanties RGPD | CCT disponibles | CCT et clauses UE |
Conclusion
La confidentialité dans les outils de traduction pour le e-commerce doit être prise au sérieux, car les données clients, les transactions et le contenu commercial sont souvent transférés au cours du processus. Des risques tels que le stockage non autorisé, le chiffrement faible, l'accès par des tiers et les transferts transfrontaliers peuvent entraîner des violations de réglementations telles que le RGPD, le CCPA ou le PDPA.
Pour protéger les données, les propriétaires de sites e-commerce ont besoin d'outils de traduction dotés d'un chiffrement de bout en bout, d'un contrôle de la conservation des données, de serveurs transparents et d'une conformité juridique. Linguise propose une approche plus sûre avec l'anonymisation des données, une protection conforme au RGPD, aucune conservation à long terme et la prise en charge des DPA et des SCC. Si vous souhaitez traduire votre site e-commerce sans sacrifier la confidentialité et la sécurité, utiliser Linguise est une option plus sûre et plus conforme.