Het onderwerp hoe je privacyzorgen bij vertaaltools voor e-commercewebsites aanpakt, wordt steeds relevanter naarmate onlinebedrijven content steeds vaker naar meerdere talen moeten vertalen. Wanneer klantgegevens of bedrijfscontent echter naar een vertaalplatform worden verzonden, is er altijd een potentieel beveiligingsrisico, variërend van informatielekken tot schendingen van regelgeving zoals de AVG of CCPA.
Gezien het grote volume aan gevoelige gegevens, zoals transactie-informatie, klantvoorkeuren en accountgegevens, kunnen e-commercebedrijven het zich niet veroorloven om vertaaltools achteloos te kiezen. In dit artikel bespreken we de meest voorkomende privacyrisico's, de beste praktijken voor gegevensbescherming en casestudies uit Europa, Azië en de Verenigde Staten. Laten we beginnen!
Waarom zijn e-commercewebsites bijzonder kwetsbaar?
E-commerceplatforms lopen een bijzonder groot privacyrisico omdat ze grote hoeveelheden gevoelige gegevens verwerken en vaak afhankelijk zijn van externe diensten zoals plugins, API's en vertaaltools. Wanneer er vertalingen worden uitgevoerd, kunnen klant- of bedrijfsgegevens onbedoeld door derden worden verwerkt, waardoor privacybescherming een grotere uitdaging wordt. Dit zijn de belangrijkste redenen voor hun kwetsbaarheid.
- Grote hoeveelheden klantgegevens: Online winkels verzamelen informatie zoals namen, adressen, telefoonnummers, aankoopgeschiedenis en gebruikersvoorkeuren. Als deze inhoud zonder bescherming wordt vertaald, kan deze worden blootgesteld aan servers van derden.
- Meerdere integraties met externe platforms of plugins: E-commercebedrijven gebruiken vaak extra tools (bijv. Shopify -apps, WooCommerce-plugins, of API's van derden). Elke integratie vormt een extra mogelijk lekpunt voor gegevens.
- Grensoverschrijdende gegevensoverdrachten: Bij het gebruik van wereldwijde vertaaldiensten kunnen gegevens worden gerouteerd via servers in andere landen die geen strikte gegevensbeschermingsregels zoals de AVG hanteren.
- Beperkte controle over gegevensopslag: Sommige vertaaltools slaan gecachte tekst, logboeken of kopieën van verwerkte inhoud op. Zonder transparantie kunnen bedrijven er niet zeker van zijn of deze gegevens worden verwijderd of bewaard.
- Verschillende regelgeving per regio: GDPR, CCPA en PDPA hebben uiteenlopende vereisten. Als vertaaltools niet aan alle relevante wetten voldoen, kunnen online winkels met juridische gevolgen te maken krijgen.
- Gebrek aan encryptie bij bepaalde vertaaldiensten: Sommige gratis of proefversies van vertaaltools gebruiken geen sterke encryptie, waardoor gegevens tijdens verzending kwetsbaar zijn voor onderschepping.
Veelvoorkomende privacyrisico's bij vertaaltools
Vertaaltools lijken misschien onschuldig, maar veel ervan verwerken gegevens op manieren waarvan bedrijfseigenaren zich niet volledig bewust zijn. Wanneer klantinformatie of bedrijfscontent naar externe diensten wordt verzonden, neemt het risico op blootstelling toe, vooral als het platform geen strikte normen voor gegevensbescherming hanteert. Hieronder staan de meest voorkomende privacyrisico's waar e-commerce sites op moeten letten.
Ongecodeerde gegevensoverdracht
Wanneer vertaaltools geen versleuteling gebruiken, kan alle data die tussen de website en de vertaaldienst wordt verzonden, worden onderschept. Dit betekent dat hackers, derden of zelfs onbeveiligde netwerken toegang kunnen krijgen tot gevoelige klantinformatie. Zonder versleuteling wordt data als platte tekst verzonden, waardoor deze gemakkelijk te lezen en te misbruiken is.
Voor e-commercebedrijven is dit extra gevaarlijk, omdat de verzonden content productdetails, gebruikersprofielen, orderinformatie of interne berichten kan bevatten. Zelfs als de tekst onschuldig lijkt, kan deze per ongeluk identificatoren bevatten zoals namen, adressen of betalingsgerelateerde gegevens. Sterke versleuteling tijdens gegevensoverdracht is essentieel om datalekken te voorkomen.
Gegevensopslag zonder toestemming van de gebruiker
Sommige vertaaldiensten slaan verwerkte tekst op hun servers op om “machine learning te verbeteren” of “toekomstige vertalingen te versnellen.” Als gebruikers hierover echter niet worden geïnformeerd of geen toestemming geven, is dit een schending van de privacy. Veel bedrijven beseffen niet dat hun gegevens zonder toestemming kunnen worden opgeslagen en hergebruikt.
Het opslaan van gegevens zonder toestemming brengt niet alleen het risico op privacyklachten met zich mee, maar kan ook leiden tot regelgevende problemen onder wetten zoals de AVG of CCPA. Wanneer klantinformatie wordt bewaard zonder duidelijke goedkeuring, kunnen bedrijven te maken krijgen met juridische sancties en het vertrouwen van gebruikers verliezen.
Toegang door derden & intern misbruik
Vertaaltools omvatten vaak meerdere lagen van systemen en teams, waaronder ontwikkelaars, ondersteunend personeel of externe leveranciers. Als interne toegang niet wordt gecontroleerd, kunnen onbevoegde personen gevoelige informatie bekijken of kopiëren. Dit geldt zowel voor externe contractanten als interne medewerkers.
Interne misbruik kan moeilijk te detecteren en te voorkomen zijn zonder strikt toegangsbeleid. Een medewerker van een vertaaldienst kan opgeslagen gegevens bijvoorbeeld gebruiken voor training, delen of andere doeleinden die niets te maken hebben met de behoeften van de klant. E-commercebedrijven moeten ervoor zorgen dat alleen geautoriseerde systemen, en niet individuen, met privégegevens kunnen omgaan.
Gebrek aan controle over gegevensbewaring
Veel vertaalplatforms leggen niet duidelijk uit hoe lang ze de content bewaren die ze verwerken. Als bedrijven geen bewaartermijnen kunnen instellen of controleren, kan gevoelige tekst onbeperkt opgeslagen blijven. Dit stelt de gegevens bloot aan toekomstige datalekken of ongeoorloofde toegang.
Een gebrek aan controle over retentie maakt het ook moeilijk om te voldoen aan privacyregels die verwijdering op verzoek vereisen. Zonder transparantie kunnen bedrijven onbewust toestaan dat klantgegevens op externe servers blijven staan, lang nadat ze nodig zijn.
Risico's bij grensoverschrijdende gegevensoverdracht
Wanneer vertaalgegevens naar servers in andere landen worden verzonden, kunnen ze onderworpen zijn aan zwakkere privacywetten. Gegevens die bijvoorbeeld vanuit de EU naar een niet-GDPR-land worden verzonden, kunnen hun juridische bescherming verliezen. Dit kan ongemerkt gebeuren door automatische routering door vertaaltools.
Grensoverschrijdende overdrachten compliceren ook de naleving, omdat bedrijven moeten zorgen dat juridische mechanismen zoals SCC's (Standard Contractual Clauses) aanwezig zijn. Als dit niet goed wordt beheerd, kunnen gevoelige gegevens worden blootgesteld aan overheden, bedrijven of systemen met lage privacynormen.
Gebruik van gratis tools zonder duidelijk privacybeleid
Gratis vertaaltools zijn vaak ontworpen voor gemak, niet voor veiligheid. Veel ervan bieden geen duidelijke voorwaarden over hoe gegevens worden gebruikt, opgeslagen of gedeeld. Sommige kunnen ingediende content hergebruiken om hun AI te trainen of deze op onbeveiligde servers opslaan.
Omdat deze diensten gratis zijn, kunnen ze gebruikersgegevens als een “verborgen kostenpost” beschouwen. Zonder transparantie lopen bedrijven het risico klant- of bedrijfsinformatie bloot te stellen ter wille van de vertaalsnelheid of budgetbesparingen.
Serverlocatie in rechtsgebieden met lage bescherming
De fysieke of cloudlocatie van de server van een vertaaltool bepaalt hoe de opgeslagen gegevens worden behandeld. Als de servers zich in landen met zwakke privacywetgeving bevinden, kunnen de gegevens worden ingezien zonder strikt wettelijk toezicht. Sommige overheden hebben mogelijk zelfs de bevoegdheid om gegevens te inspecteren zonder kennisgeving.
Voor e-commerce-eigenaren kan het niet weten waar gegevens worden verwerkt of opgeslagen grote compliance-problemen veroorzaken. Het kiezen van aanbieders met EU-infrastructuur of AVG-conforme infrastructuur kan de risico's rond datalocatie verminderen.
Best practices voor het beschermen van klant- & bedrijfsgegevens
Om privacyrisico's bij het gebruik van vertaaltools te beperken, hebben e-commercebedrijven meer nodig dan alleen basale beveiligingsfuncties. Ze moeten sterke gegevensbeschermingspraktijken toepassen die ervoor zorgen dat klantinformatie, interne content en transactiegegevens in elke fase veilig blijven, of ze nu worden opgeslagen, verzonden of verwerkt door diensten van derden. Hieronder staan de meest effectieve benaderingen die in de praktijk kunnen worden geïmplementeerd.
End-to-endversleuteling
End-to-end-versleuteling zorgt ervoor dat gegevens worden versleuteld voordat ze het e-commerceplatform verlaten en versleuteld blijven tot ze het beoogde systeem bereiken. Dit voorkomt ongeoorloofde toegang, zelfs als de gegevens tijdens de overdracht worden onderschept. Zonder deze bescherming kunnen gevoelige gegevens zoals klantnotities, productbeschrijvingen of interne communicatie tijdens het transport worden blootgesteld.
Een Shopify -winkel die een versleutelde API-verbinding met een vertaaldienst gebruikt, voorkomt bijvoorbeeld dat leesbare tekst tijdens het verzenden wordt onderschept. Als een aanbieder zoals Linguise vertaaltool TLS/HTTPS en versleutelde opslag toepast, blijft de data beschermd tegen externe dreigingen.
Gegevensanonymisering en -minimalisering
Gegevensanonimisering verwijdert of maskeert identificeerbare klantinformatie voordat deze naar een vertaalsysteem wordt verzonden. Gegevensminimalisatie betekent daarentegen dat alleen de delen van de inhoud worden verzonden die daadwerkelijk vertaald moeten worden, zonder overbodige details. Deze twee methoden helpen voorkomen dat persoonsgegevens onnodig worden blootgesteld.
In plaats van bijvoorbeeld een volledig klantenservicebericht met namen en ordergegevens te verzenden, kan alleen de algemene tekst worden vertaald. Sommige platforms vervangen gebruikersidentificatoren automatisch door placeholders om privacyproblemen tijdens de verwerking te voorkomen.
Veilige API & toegangscontrole
Een veilige API zorgt ervoor dat alleen geautoriseerde systemen en gebruikers met vertaaltools kunnen werken. Dit omvat het gebruik van authenticatiesleutels, beperkte rechten en encryptie voor API-aanroepen. Zonder dit kunnen aanvallers of onbevoegd personeel toegang krijgen tot gevoelige tekst die voor vertaling wordt ingediend.
Een WooCommerce-site kan bijvoorbeeld de API van zijn vertaaldienst beperken tot alleen backendverzoeken, waardoor openbare of externe toegang wordt geblokkeerd; op rollen gebaseerde toegangscontrole beperkt ook welke teamleden vertaalde content kunnen bekijken of beheren.
Gegevensresidentie & servertransparantie
Datasovereiniteit verwijst naar waar de gegevens worden opgeslagen en verwerkt. Vertaaltools moeten hun serverlocaties duidelijk vermelden en voldoen aan regionale wetgeving voor gegevensbescherming. Wanneer bedrijven weten waar hun gegevens naartoe gaan, kunnen ze juridische overtredingen en beveiligingsblindvlekken vermijden.
Een Europees e-commercebedrijf dat onder de AVG valt, kan bijvoorbeeld kiezen voor een vertaaldienst die gegevens alleen in EU-datacenters opslaat. Als een tool zoals Linguise EU-infrastructuur biedt, helpt dat om te voorkomen dat tekst naar minder veilige rechtsgebieden wordt overgedragen.
Audittrails en toegangslogboeken
Audittrails en logboeken houden bij wie tijdens de vertaling toegang heeft tot gegevens, deze opslaat of wijzigt. Deze registraties helpen bij het opsporen van verdachte activiteiten, zorgen voor verantwoording en ondersteunen naleving van regelgeving. Zonder duidelijke logging kan ongeautoriseerde toegang onopgemerkt blijven.
Een praktijkvoorbeeld is wanneer een vertaalplatform logs bijhoudt van elke API-aanroep, elke gebruikerstoegang of elk ophalen uit de cache. Bij een datalek kan het bedrijf nagaan wanneer en hoe de gegevens zijn geraadpleegd en corrigerende maatregelen nemen.
Contractuele waarborgen (DPA, SLA, NDA)
Juridische overeenkomsten zorgen ervoor dat vertaaldiensten verantwoordelijk worden gehouden voor gegevensbescherming. Een Data Processing Agreement (DPA) legt vast hoe gegevens worden gebruikt en beveiligd. Een Service Level Agreement (SLA) dekt uptime en incidentrespons, terwijl een NDA voorkomt dat providers vertrouwelijke informatie delen.
Een online winkel die bijvoorbeeld een vertaal-API van een derde partij gebruikt, moet een ondertekende DPA eisen waarin regels voor gegevensverwerking en verwijderingsbeleid zijn vastgelegd. Dit zorgt voor naleving van de AVG of CCPA en biedt juridische bescherming in geval van misbruik.
Regionale casestudies
Verschillende regio's hanteren verschillende privacyregels, wat direct van invloed is op hoe e-commercebedrijven vertaaltools zouden moeten gebruiken. Inzicht in deze regionale normen helpt bedrijven platforms te kiezen die aan wettelijke eisen voldoen en potentiële boetes of datamisbruik te voorkomen. Hier is hoe privacykwesties in drie grote regio's worden aangepakt.
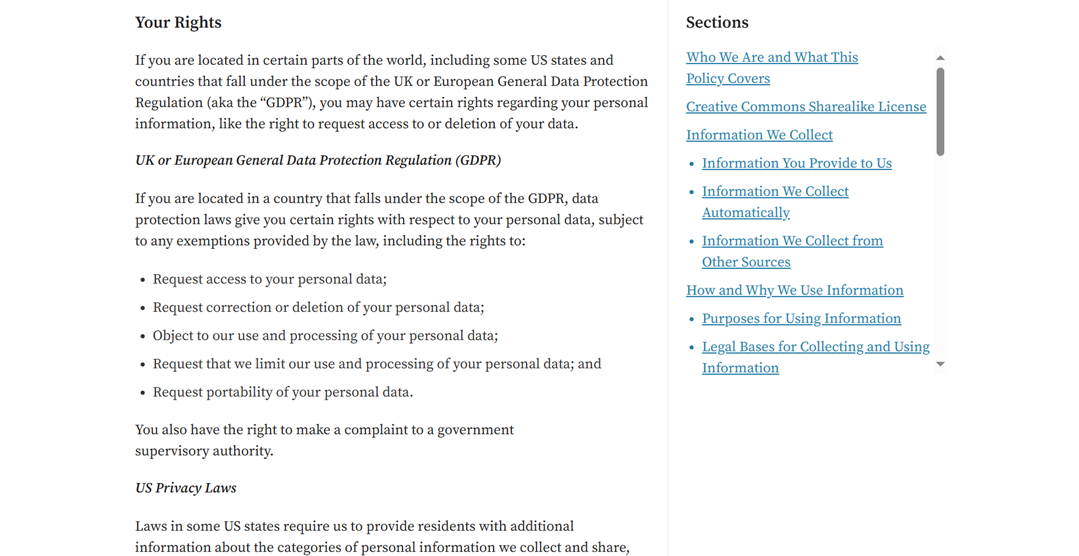
EU (GDPR)
In de Europese Unie legt de AVG strikte regels op aan hoe persoonsgegevens worden verzameld, verwerkt, opgeslagen en doorgegeven. Vertaaltools die door e-commerceplatforms worden gebruikt, moeten zorgen voor dataminimalisatie, versleuteling en veilige verwerking. Bedrijven moeten ook garanderen dat klantgegevens niet onbeperkt worden opgeslagen of zonder toestemming worden gedeeld.
Deze GDPR-rechten gelden ook wanneer diensten van derden, zoals vertaaltools, winkelinhoud of klantinformatie verwerken. Dat betekent dat elke lokalisatieaanbieder die met platforms zoals WooCommerce werkt, gegevensinzage, verwijdering en veilige verwerking onder DPA-voorwaarden mogelijk moet maken. Aanbieders die gegevens buiten de EU opslaan, geen encryptie toepassen of zonder contractuele waarborgen werken, kunnen bedrijven blootstellen aan het risico van niet-naleving.
Bedrijven die actief zijn in zowel de EU als het VK, moeten ervoor zorgen dat hun nalevingsdocumentatie voldoet aan de toepasselijke wettelijke vereisten. Het gebruik van betrouwbare Britse juridische documentsjablonen kan organisaties helpen om consistente documentatie te behouden en tegelijkertijd te voldoen aan de regionale verplichtingen op het gebied van gegevensbescherming.
Azië (PDPA)
Verschillende Aziatische landen hebben hun eigen versies van wetten op gegevensbescherming, zoals de PDPA van Singapore en de PDPA van Thailand. Deze regelgeving richt zich op toestemming van de gebruiker, beperkingen op gegevensbewaring en verantwoorde verwerking door derden. Anders dan de AVG kan de handhaving per land verschillen, maar het kernprincipe is vergelijkbaar: bescherm de identiteit van de klant en beperk onnodige blootstelling van gegevens.
Een e-commercebedrijf in Singapore dat bijvoorbeeld afrekenpagina's naar meerdere Aziatische talen vertaalt, moet ervoor zorgen dat de vertaaldienst geen klantnamen of adressen opslaat zonder toestemming. Tools die gegevens anonimiseren voordat ze worden vertaald of lokale serveropties bieden, worden als veiliger beschouwd.
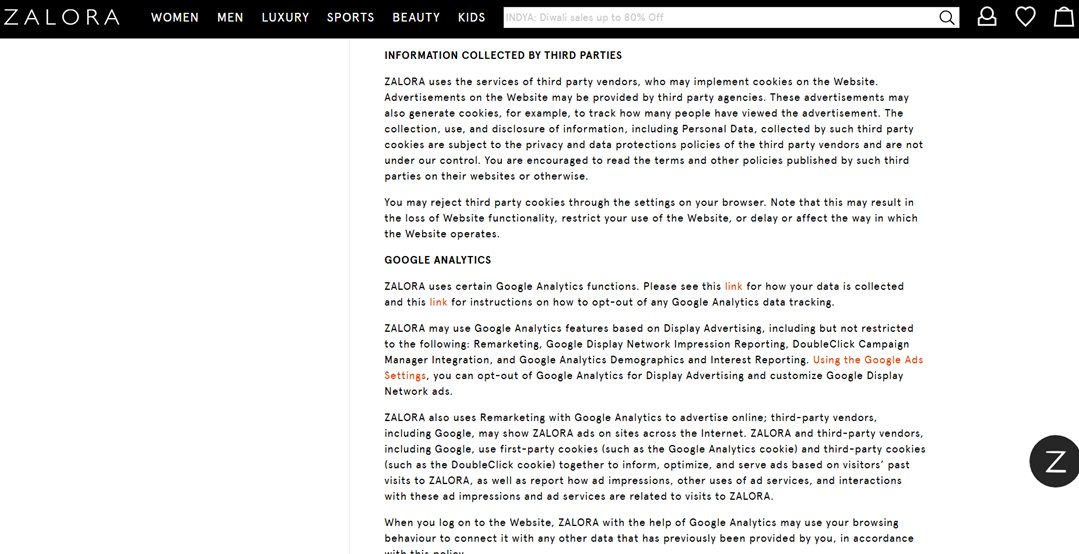
Dit sluit aan bij hoe grote e-commerceplatforms in Azië omgaan met privacyverantwoordelijkheden van derden. Zo stelt het Singaporese beleid van Zalora dat alle gegevens die door externe leveranciers worden verzameld, of het nu voor advertenties, analytics of functionele diensten is, vallen onder de eigen privacyvoorwaarden van de derde partij, en niet onder de directe controle van het platform. Hoewel het beleid vertaaltools niet expliciet vermeldt, geldt dezelfde regel: elke externe dienst die gebruikerscontent verwerkt, moet voldoen aan de PDPA-vereisten, veilige verwerking garanderen en ongeoorloofde bewaring of overdracht van persoonsgegevens voorkomen.
VS (CCPA/CPRA)
In de Verenigde Staten bieden de CCPA en de bijgewerkte versie daarvan, de CPRA, consumenten controle over hoe hun persoonsgegevens worden gebruikt en gedeeld. Hoewel deze regelgeving niet zo streng is als de AVG, vereist ze transparantie, opt-outmogelijkheden en duidelijk beleid voor gegevensverwerking. E-commercebedrijven moeten ervoor zorgen dat vertaaldiensten klantinformatie niet verkopen, opslaan of misbruiken.
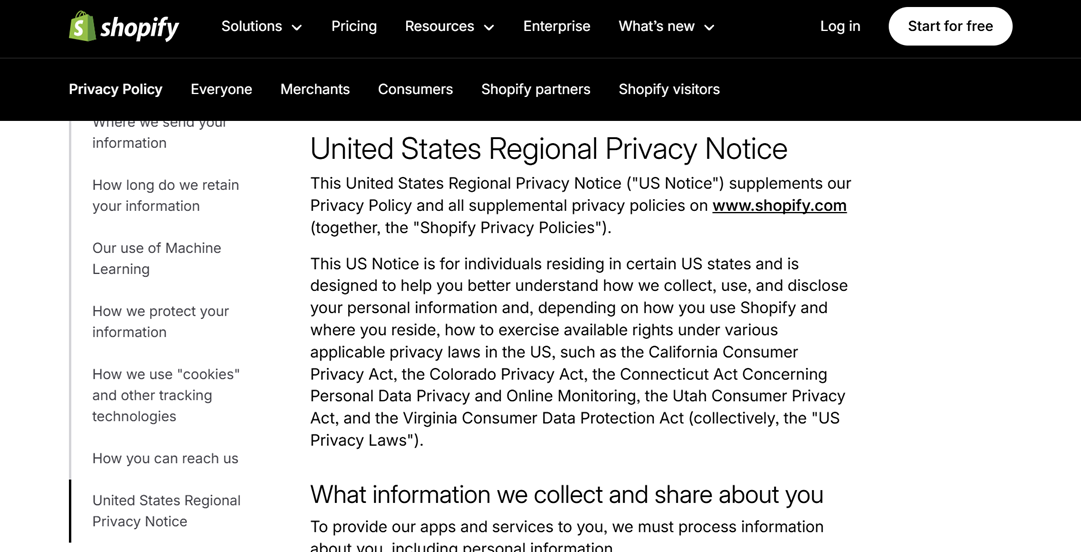
Shopifybiedt bijvoorbeeld een specifieke United States Regional Privacy Notice om regelgeving op staatsniveau, zoals CCPA en CPRA, aan te pakken. Dit zorgt ervoor dat merchants en integraties van vertaaltools voldoen aan de eisen op het gebied van transparantie, opt-outrechten en gegevensverwijdering.
Compliance-tips (GDPR, CCPA, PDPA)
Regelgeving zoals de AVG in Europa, de CCPA/CPRA in de Verenigde Staten en de PDPA in Azië stelt strenge normen voor hoe persoonsgegevens moeten worden verzameld, verwerkt, opgeslagen en gedeeld. Om compliant te blijven, hebben bedrijven een combinatie nodig van intern beleid, technische waarborgen en duidelijke overeenkomsten met externe leveranciers zoals vertaaltools. Hieronder staan de belangrijkste praktijken die u moet volgen.
Dataminimalisatie en pseudonimisering
Dataminimalisatie betekent dat alleen de informatie wordt verzameld en gebruikt die strikt noodzakelijk is voor een specifiek doel. In e-commerce hoeven bijvoorbeeld niet alle klantgegevens naar vertaaldiensten te worden gestuurd. Het beperken van gevoelige gegevens vermindert de impact van mogelijk misbruik of datalekken.
Pseudonimisering vervangt identificeerbare gegevens door codes of tokens, zodat de oorspronkelijke identiteit niet direct zichtbaar is. Dit is vooral handig wanneer externe tools zoals vertaal-API's gegevens verwerken. Hoewel de gegevens via interne verwijzingen nog steeds kunnen worden gekoppeld, wordt directe blootstelling voorkomen.
De AVG moedigt pseudonimisering specifiek aan als een wettelijk erkende waarborg. Als er een datalek optreedt, is de kans veel kleiner dat de gegevens individuele identiteiten blootstellen. Het helpt ook bij audits en interne beveiligingsreviews.
Toestemmingsbeheer voor gebruikers
Toestemming is een centrale vereiste in moderne privacywetten. Bedrijven moeten gebruikers duidelijk informeren als hun gegevens worden verwerkt door vertaaltools van derden, vooral als de inhoud persoonlijke of transactionele informatie bevat. Transparant zijn bouwt gebruikersvertrouwen op en vermindert juridische risico's.
Naast het verzamelen van toestemming moeten bedrijven gebruikers in staat stellen deze op elk moment in te trekken. Dit kan worden gefaciliteerd via cookiebanners, voorkeursinstellingen of opt-in/opt-out-selectievakjes. Elke toestemmingsactie moet worden gelogd en opgeslagen als bewijs van naleving.
Onder de AVG en PDPA moet geldige toestemming expliciet en goed geïnformeerd zijn. CCPA maakt daarentegen vaak gebruik van opt-outmechanismen voor specifieke gegevenscategorieën. Zonder een goed consentmanagementsysteem lopen bedrijven het risico op boetes en verlies van geloofwaardigheid.
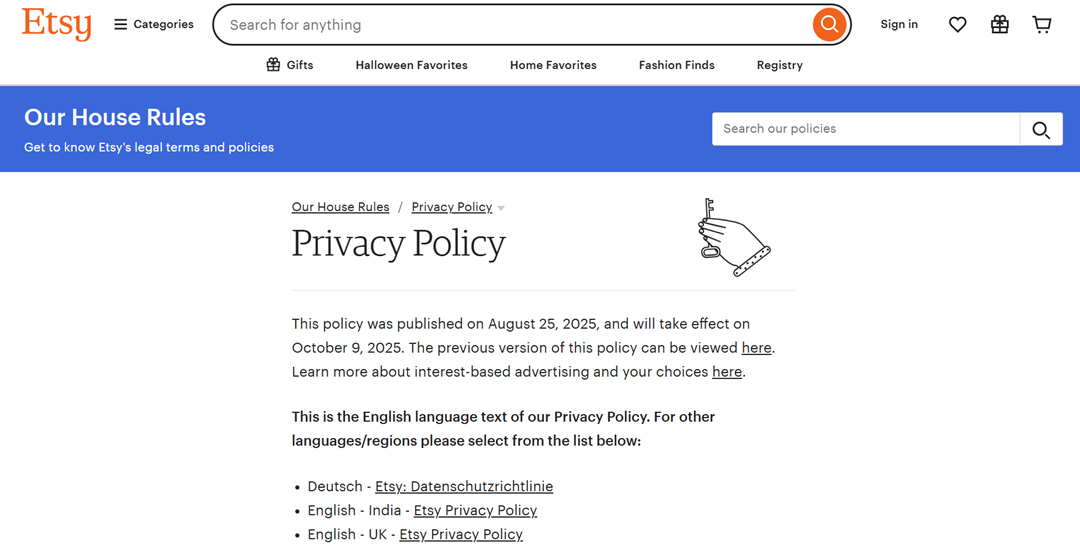
Om transparante toestemmingspraktijken te ondersteunen, bieden grote e-commerceplatforms zoals Etsy hun privacybeleid ook in meerdere talen aan. Deze aanpak helpt wereldwijde gebruikers gemakkelijk te begrijpen hoe hun gegevens worden verwerkt en versterkt het vertrouwen in verschillende regio's.
DPA's (Data Processing Agreements) met leveranciers
Bij samenwerking met leveranciers zoals vertaalplatforms is een Data Processing Agreement (DPA) verplicht. Het definieert verantwoordelijkheden voor het beveiligen, opslaan, gebruiken en verwijderen van persoonsgegevens. Zonder een DPA kan het gebruik van tools van derden in strijd zijn met de AVG- of PDPA-vereisten.
Een DPA zorgt ervoor dat leveranciers gegevens niet gebruiken voor ongeoorloofde doeleinden, zoals analytics of AI-training. Het dekt doorgaans encryptie, toegangslimieten, serverlocatie, subverwerkers en procedures voor het melden van datalekken.
Zelfs grote aanbieders zoals Google Cloud of AWS Translate bieden standaard-DPA's aan die klanten moeten accepteren. Tijdens audits of onderzoeken is een ondertekende DPA een van de belangrijkste bewijzen van juridische naleving.
Recht op inzage, correctie en verwijdering van gegevens
Gebruikers hebben het recht om hun gegevens in te zien, correcties aan te vragen en verwijdering te eisen als deze niet langer nodig zijn. Deze rechten worden afgedwongen onder de AVG, CCPA/CPRA en PDPA. Dit betekent dat e-commerceplatforms en vertaaltools dergelijke verzoeken in de praktijk moeten ondersteunen.
Om te voldoen aan de regelgeving hebben bedrijven goed gestructureerde systemen voor gegevensopslag en -tracking nodig. Als klantinformatie verspreid is over servers, leveranciers en apps zonder zichtbaarheid, wordt het bijna onmogelijk om op gegevensverzoeken te reageren.
Een gebruiker kan bijvoorbeeld vragen om chattranscripties te verwijderen die door een externe provider zijn vertaald en opgeslagen. Als de leverancier geen goede verwijderingsmechanismen heeft, blijft het bedrijf—niet de leverancier—wettelijk aansprakelijk.
Grensoverschrijdende overdracht met SCC's
Veel vertaaldiensten hosten servers in verschillende landen, waardoor grensoverschrijdende gegevensoverdrachten een groot compliance-probleem vormen. Onder de AVG is het overdragen van gegevens buiten de EU alleen toegestaan als gelijkwaardige bescherming aanwezig is. Een breed geaccepteerd mechanisme is het gebruik van SCC's (Standard Contractual Clauses).
SCC's zijn juridisch bindende overeenkomsten tussen de verzender en ontvanger van gegevens, die waarborgen dat privacynormen intact blijven. E-commerceplatforms die samenwerken met aanbieders in de VS, India of Azië moeten SCC's opnemen voordat enige overdracht wordt toegestaan.
Sommige Aziatische PDPA-wetten vereisen ook voorafgaande kennisgeving of goedkeuring van de overheid voor internationale gegevensoverdrachten. Zonder SCC's of vergelijkbare waarborgen kunnen bedrijven worden beschouwd als het onrechtmatig exporteren van gegevens.
Privacyrisicobeoordeling (DPIA)
Een Data Protection Impact Assessment (DPIA) is vereist wanneer verwerkingsactiviteiten een hoog privacyrisico met zich meebrengen, zoals AI-gebaseerde vertaaltools die gesprekken opslaan of transactiegegevens verwerken. DPIA's helpen bedrijven om beveiligingslekken, excessief datagebruik of blootstelling aan ongeoorloofde toegang te identificeren.
Een DPIA beoordeelt het type verzamelde gegevens, het doel van de verwerking, de betrokken partijen, de opslagmethoden en de bewaartermijnen. De resultaten sturen beslissingen over het toevoegen van waarborgen zoals encryptie, toegangsbeperking of verbeterde leverancierscontracten.
Onder de AVG moet een DPIA worden voltooid voordat een nieuw hulpmiddel of systeem wordt gelanceerd dat gevoelige persoonsgegevens verwerkt. Als de beoordeling onbeheersbare risico's aan het licht brengt, kunnen autoriteiten de activiteit zelfs blokkeren. Naast naleving helpen DPIA's bedrijven hun algehele gegevensbeschermingspositie te versterken.
Vergelijkingstabel gegevensverwerking: Linguise vs Concurrenten
Bij het kiezen van een vertaaltool voor e-commerce is het niet voldoende om functies te vergelijken; u moet ook beoordelen hoe elke aanbieder met gebruikersgegevens omgaat. Verschillende platforms hanteren uiteenlopend beleid voor opslag, versleuteling, toestemming en naleving van regelgeving zoals GDPR, CCPA en PDPA. Een directe vergelijking helpt bedrijven om veiligere en beter geïnformeerde beslissingen te nemen.
Aspect | Linguise | Weglot | Google Translate API | Lokalise |
Gegevensversleuteling (tijdens transport & in rust) | Ja (HTTPS & versleuteling) | Ja | Ja | Ja |
Beleid voor gegevensopslag | Tijdelijk, geen langdurige opslag | Slaat vertalingen op servers op | Mag gegevens tijdelijk bewaren | Slaat projectgegevens op in de cloud |
Vereiste voor gebruikerstoestemming | Vereist voor persoonsgegevens | Vereist (op GDPR gebaseerd) | Niet standaard afgedwongen | Vereist afhankelijk van het gebruik |
Naleving (AVG/CCPA/PDPA) | Volledig compliant | AVG-conform | GDPR-tools, maar afhankelijk van de gebruiker | GDPR & SOC 2-compliant |
Gebruik van data voor AI-training | Nee | Nee | Ja (tenzij afgemeld) | Nee |
Bewaring en verwijdering van gegevens | Directe verwijdering op verzoek | Verwijderbaar op verzoek | Beperkte gebruikerscontrole | Aangepaste bewaarinstellingen |
Beschikbaarheid van DPA | Ja | Ja | Beschikbaar via Cloud Terms | Ja |
Waarborgen voor grensoverschrijdende gegevensoverdracht | SCC's & GDPR-naleving | SCC's & GDPR-waarborgen | SCC's beschikbaar | SCC's & EU-clausules |
Conclusie
Privacy in vertaaltools voor e-commerce moet serieus worden genomen, omdat klantgegevens, transacties en bedrijfscontent vaak tijdens het proces worden overgedragen. Risico's zoals ongeoorloofde opslag, zwakke encryptie, toegang door derden en grensoverschrijdende overdrachten kunnen leiden tot schendingen van regelgeving zoals de AVG, CCPA of PDPA.
Om gegevens te beschermen hebben e-commerce-eigenaren vertaaltools nodig met end-to-end-encryptie, controle over gegevensbewaring, transparante servers en juridische naleving. Linguise biedt een veiligere aanpak met gegevensanonymisering, GDPR-conforme bescherming, geen langdurige opslag en ondersteuning voor DPA's en SCC's. Als u uw e-commercewebsite wilt vertalen zonder in te leveren op privacy en veiligheid, is het gebruik van Linguise een veiligere en meer conforme optie.