O tema de como lidar com preocupações de privacidade em ferramentas de tradução para sites de e-commerce está se tornando cada vez mais relevante à medida que as empresas online precisam cada vez mais traduzir conteúdo para vários idiomas. No entanto, sempre que dados de clientes ou conteúdo empresarial são enviados para uma plataforma de tradução, há sempre um potencial risco de segurança, que vai desde vazamentos de informações até violações regulatórias como o GDPR ou o CCPA.
Dado o elevado volume de dados sensíveis, como informações de transações, preferências dos clientes e detalhes de contas, as empresas de comércio eletrónico não podem dar-se ao luxo de escolher ferramentas de tradução de forma descuidada. Este artigo abordará os riscos de privacidade mais comuns, as melhores práticas de proteção de dados e estudos de caso da Europa, Ásia e Estados Unidos. Vamos começar!
Por que os sites de e-commerce são particularmente vulneráveis?
As plataformas de e-commerce estão especialmente expostas a riscos de privacidade porque lidam com grandes volumes de dados sensíveis e frequentemente dependem de serviços externos, como plugins, APIs e ferramentas de tradução. Quando as traduções são realizadas, dados de clientes ou da empresa podem ser processados involuntariamente por terceiros, tornando a proteção da privacidade mais desafiadora. Aqui estão os principais motivos por trás da sua vulnerabilidade.
- Grande volume de dados de clientes: As lojas online recolhem informações como nomes, endereços, números de telefone, histórico de compras e preferências dos utilizadores. Se este conteúdo for traduzido sem proteção, pode ficar exposto a servidores de terceiros.
- Múltiplas integrações com plataformas ou plugins externos: As empresas de comércio eletrónico utilizam frequentemente ferramentas adicionais (por exemplo, aplicações Shopify , plugins WooCommerce, ou APIs de terceiros). Cada integração introduz outro potencial ponto de fuga de dados.
- Transferências de dados transfronteiriças: Ao usar serviços de tradução globais, os dados podem ser roteados por servidores em outros países que não possuem regulamentações rigorosas de proteção de dados, como o GDPR.
- Controle limitado sobre o armazenamento de dados: Algumas ferramentas de tradução armazenam texto em cache, registros ou cópias do conteúdo processado. Sem transparência, as empresas não podem ter certeza se esses dados são excluídos ou retidos.
- Diferentes regulamentações entre regiões: O GDPR, o CCPA e o PDPA têm requisitos variados. Se as ferramentas de tradução não cumprirem todas as leis relevantes, as lojas online podem enfrentar consequências legais.
- Falta de encriptação em certos serviços de tradução: Algumas versões gratuitas ou de teste de ferramentas de tradução não utilizam encriptação forte, tornando os dados em trânsito vulneráveis à interceção.
Riscos comuns de privacidade nas ferramentas de tradução
As ferramentas de tradução podem parecer inofensivas, mas muitas delas processam dados de formas que os proprietários de empresas não conhecem totalmente. Quando informações de clientes ou conteúdo empresarial são enviados para serviços externos, o risco de exposição aumenta, especialmente se a plataforma não seguir padrões rigorosos de proteção de dados. Abaixo estão os riscos de privacidade mais comuns com que sites de e-commerce precisam de ter cuidado.
Transmissão de dados não criptografados
Quando as ferramentas de tradução não usam criptografia, qualquer dado enviado entre o site e o provedor de tradução pode ser interceptado. Isso significa que hackers, terceiros ou até mesmo redes não seguras podem acessar informações confidenciais dos clientes. Sem criptografia, os dados trafegam em texto simples, tornando-os fáceis de ler e explorar.
Para empresas de comércio eletrônico, isso é especialmente perigoso porque o conteúdo transmitido pode incluir detalhes de produtos, perfis de usuários, informações de pedidos ou mensagens internas. Mesmo que o texto pareça inofensivo, ele pode conter acidentalmente identificadores como nomes, endereços ou detalhes relacionados a pagamentos. A criptografia forte durante a transferência de dados é essencial para evitar vazamentos de dados.
Armazenamento de dados sem o consentimento do usuário
Alguns serviços de tradução armazenam o texto processado nos seus servidores para “melhorar o aprendizado de máquina” ou “acelerar traduções futuras”. No entanto, se os usuários não forem informados ou não derem o seu consentimento, isto torna-se uma violação de privacidade. Muitas empresas não percebem que os seus dados podem ser guardados e reutilizados sem permissão.
Armazenar dados sem consentimento não apenas gera risco de reclamações sobre privacidade, mas também pode levar a problemas regulatórios sob leis como o GDPR ou a CCPA. Quando as informações dos clientes são mantidas sem aprovação clara, as empresas podem enfrentar penalidades legais e perder a confiança dos usuários.
Acesso de terceiros e uso indevido interno
As ferramentas de tradução frequentemente envolvem várias camadas de sistemas e equipes, incluindo desenvolvedores, equipe de suporte ou fornecedores externos. Se o acesso interno não for controlado, pessoal não autorizado pode visualizar ou copiar informações confidenciais. Isso inclui tanto contratados externos quanto funcionários internos.
O uso indevido interno pode ser difícil de detetar e prevenir sem políticas de acesso rigorosas. Por exemplo, um membro da equipa de um fornecedor de tradução pode utilizar os dados armazenados para treino, partilha ou outros fins não relacionados com as necessidades do cliente. As empresas de comércio eletrónico precisam de garantir que apenas sistemas autorizados, e não indivíduos, possam tratar dados privados.
Falta de controlo sobre a retenção de dados
Muitas plataformas de tradução não explicam claramente por quanto tempo mantêm o conteúdo que processam. Se as empresas não puderem definir ou revisar políticas de retenção de dados, textos sensíveis podem permanecer armazenados indefinidamente. Isso expõe os dados a futuras violações ou acessos não autorizados.
A falta de controle de retenção também dificulta o cumprimento das regulamentações de privacidade que exigem a exclusão mediante solicitação. Sem transparência, as empresas podem, sem saber, permitir que os dados dos clientes permaneçam em servidores externos muito depois de serem necessários.
Riscos de transferência transfronteiriça de dados
Quando os dados de tradução são enviados para servidores em outros países, podem estar sujeitos a leis de privacidade mais fracas. Por exemplo, os dados enviados da UE para um país que não pertence ao RGPD podem perder a sua proteção legal. Isto pode ocorrer silenciosamente através do encaminhamento automático das ferramentas de tradução.
As transferências transfronteiriças também complicam a conformidade, uma vez que as empresas devem garantir que mecanismos legais como as SCCs (Cláusulas Contratuais Padrão) estejam em vigor. Se não forem geridas adequadamente, os dados sensíveis podem ficar expostos a governos, empresas ou sistemas com padrões de privacidade baixos.
Utilização de ferramentas gratuitas sem políticas de privacidade claras
As ferramentas de tradução gratuitas são frequentemente concebidas para a conveniência, não para a segurança. Muitas não apresentam termos claros sobre como os dados são utilizados, armazenados ou partilhados. Algumas podem reutilizar o conteúdo submetido para treinar a sua IA ou armazená-lo em servidores não seguros.
Como estes serviços são gratuitos, podem depender dos dados dos utilizadores como um “custo oculto”. Sem transparência, as empresas arriscam expor informações de clientes ou da empresa em troca de velocidade de tradução ou poupança no orçamento.
Localização do servidor em jurisdições com baixa proteção
A localização física ou na nuvem do servidor de uma ferramenta de tradução afeta a forma como os dados armazenados são tratados. Se os servidores estiverem em países com regulamentações de privacidade fracas, os dados podem ser acessados sem uma supervisão legal rigorosa. Alguns governos podem até ter autoridade para inspecionar dados sem notificação.
Para os proprietários de lojas de comércio eletrónico, não saber onde os dados são processados ou armazenados pode criar lacunas de conformidade significativas. Escolher fornecedores com infraestrutura baseada na UE ou alinhada com o RGPD pode reduzir os riscos associados à residência de dados.
Melhores práticas para proteger dados de clientes e da empresa
Para reduzir os riscos de privacidade ao usar ferramentas de tradução, as empresas de comércio eletrónico precisam de mais do que apenas funcionalidades básicas de segurança. Devem aplicar práticas sólidas de proteção de dados que garantam que as informações dos clientes, o conteúdo interno e os dados transacionais permaneçam seguros em todas as fases, quer sejam armazenados, transmitidos ou processados por serviços de terceiros. Abaixo estão as abordagens mais eficazes que podem ser implementadas em cenários do mundo real.
Encriptação de ponta a ponta
A criptografia de ponta a ponta garante que os dados sejam criptografados antes de saírem da plataforma de e-commerce e permaneçam criptografados até chegarem ao sistema pretendido. Isso impede o acesso não autorizado, mesmo que os dados sejam interceptados durante a transmissão. Sem essa proteção, detalhes sensíveis, como observações de clientes, descrições de produtos ou comunicações internas, podem ficar expostos em trânsito.
Por exemplo, uma loja Shopify que utiliza uma conexão API criptografada com um serviço de tradução impede que o texto legível seja interceptado durante o envio. Se um fornecedor como a Linguise ferramenta de tradução aplicar TLS/HTTPS e armazenamento criptografado, os dados permanecem protegidos contra ameaças externas.
Anonimização e minimização de dados
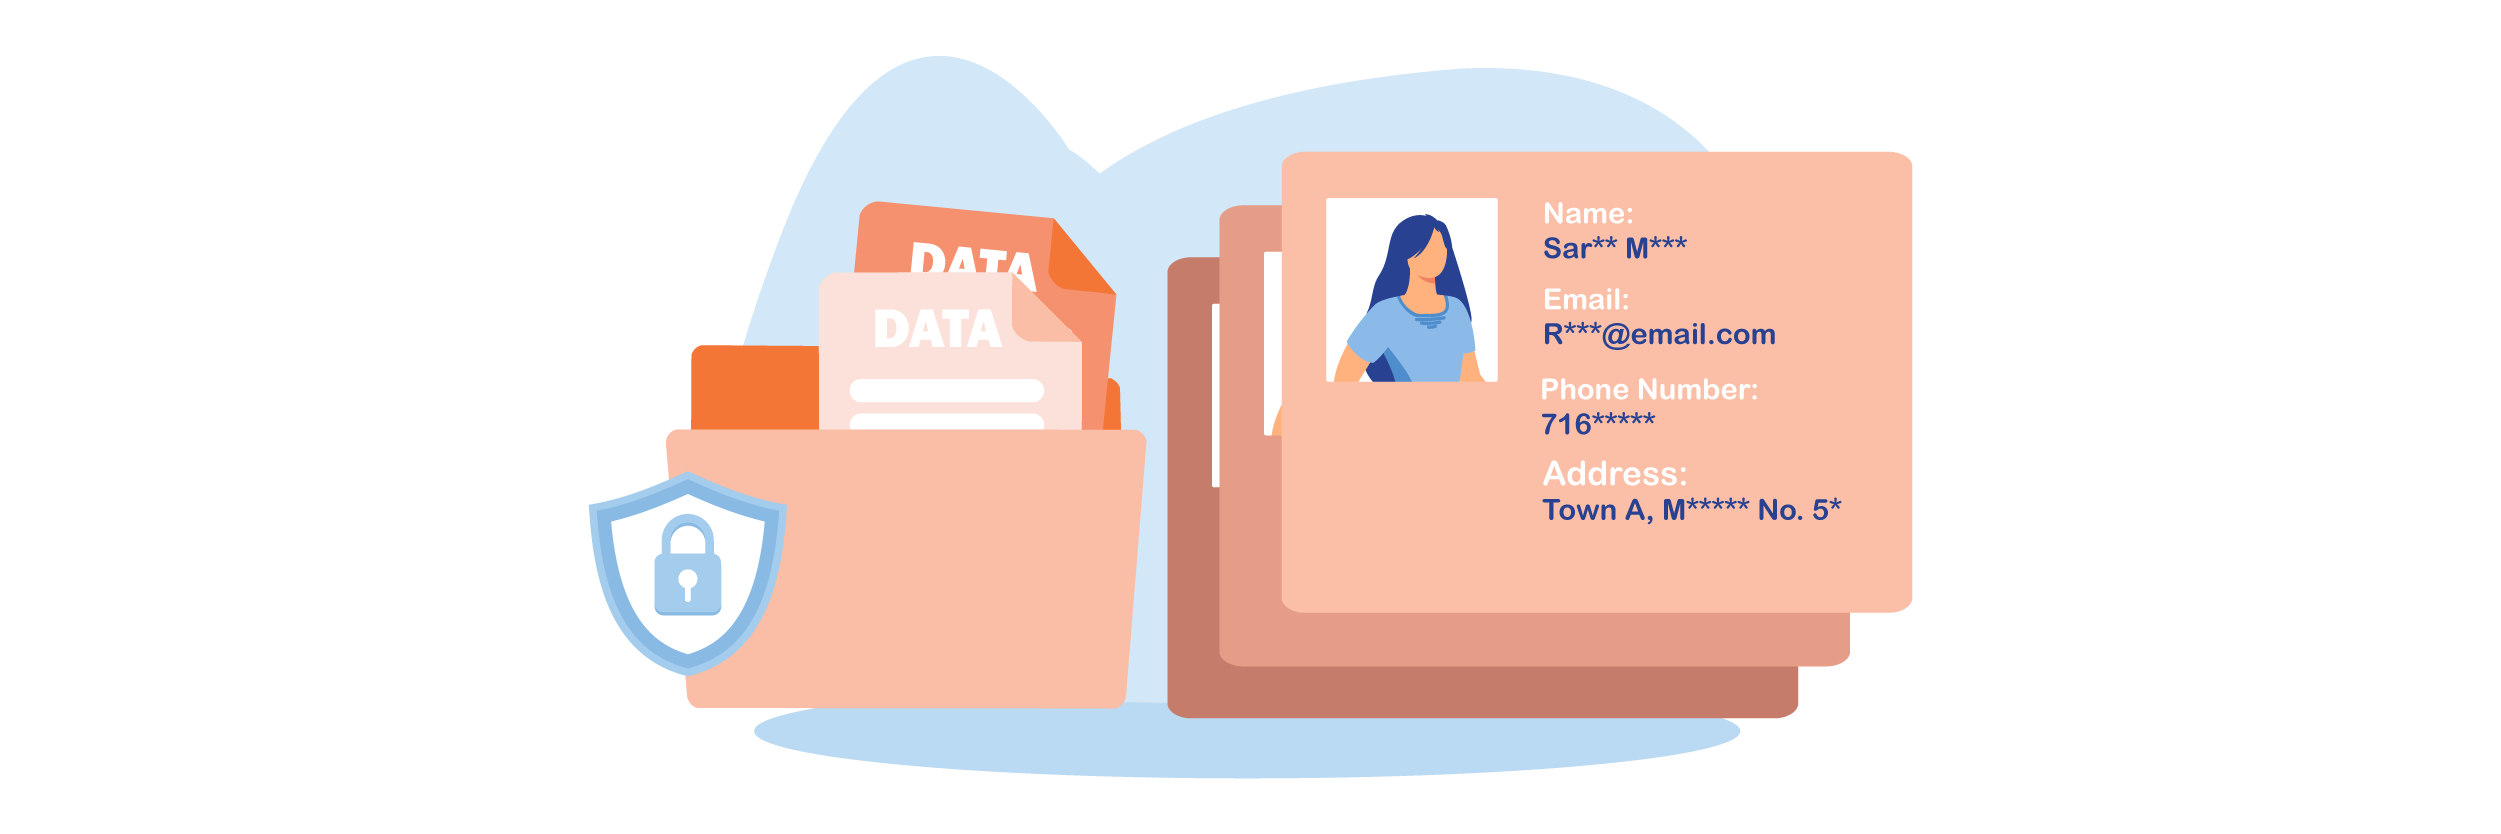
A anonimização de dados remove ou mascara informações identificáveis do cliente antes de serem enviadas a um sistema de tradução. Enquanto isso, a minimização de dados significa enviar apenas as partes do conteúdo que realmente precisam de tradução, sem detalhes excessivos. Esses dois métodos ajudam a evitar que dados pessoais sejam expostos desnecessariamente.
Por exemplo, em vez de enviar uma mensagem completa de suporte ao cliente com nomes e detalhes do pedido, apenas o texto geral pode ser traduzido. Algumas plataformas substituem automaticamente os identificadores de usuário por placeholders para evitar problemas de privacidade durante o processamento.
API segura e controlo de acesso
Uma API segura garante que apenas sistemas e usuários autorizados possam interagir com ferramentas de tradução. Isso inclui o uso de chaves de autenticação, permissões restritas e criptografia para chamadas de API. Sem isso, atacantes ou funcionários não autorizados podem obter acesso a textos confidenciais enviados para tradução.
Por exemplo, um site WooCommerce pode restringir a API do seu serviço de tradução apenas a pedidos de backend, bloqueando o acesso público ou externo; o controlo de acesso baseado em funções também limita quais membros da equipa podem ver ou gerir conteúdo traduzido.
Residência de dados e transparência do servidor
A residência de dados refere-se ao local onde os dados são armazenados e processados. As ferramentas de tradução devem indicar claramente a localização dos seus servidores e cumprir as leis regionais de proteção de dados. Quando as empresas sabem para onde vão os seus dados, podem evitar violações legais e pontos cegos de segurança.
Por exemplo, uma empresa europeia de comércio eletrónico sujeita ao RGPD pode escolher um fornecedor de tradução que armazene dados apenas em centros de dados da UE. Se uma ferramenta como a Linguise oferecer infraestrutura baseada na UE, ajuda a evitar a transferência de texto para jurisdições menos seguras.
Trilhas de auditoria e registos de acesso
As trilhas de auditoria e os registros rastreiam quem acessa, armazena ou modifica dados durante a tradução. Esses registros ajudam a detectar atividades suspeitas, garantir a responsabilidade e apoiar a conformidade com as regulamentações. Sem um registro claro, o acesso não autorizado pode passar despercebido.
Um caso prático é quando uma plataforma de tradução mantém registros de cada chamada de API, evento de acesso de usuário ou recuperação de cache. Se ocorrer uma violação, a empresa pode rastrear quando e como os dados foram acessados e tomar medidas corretivas.
Cláusulas de salvaguarda contratuais (DPA, SLA, NDA)
Os acordos legais garantem que os fornecedores de tradução sejam responsabilizados pela proteção de dados. Um Acordo de Processamento de Dados (DPA) define como os dados são usados e protegidos. Um Acordo de Nível de Serviço (SLA) cobre o tempo de atividade e a resposta a incidentes, enquanto um NDA impede que os fornecedores compartilhem informações confidenciais.
Por exemplo, uma loja online que utiliza uma API de tradução de terceiros deve exigir um DPA assinado que defina regras de tratamento de dados e políticas de exclusão. Isso garante a conformidade com o GDPR ou a CCPA e oferece proteção jurídica em caso de uso indevido.
Estudos de caso regionais
Diferentes regiões aplicam regulamentos de privacidade distintos, o que impacta diretamente a forma como as empresas de comércio eletrónico devem utilizar ferramentas de tradução. Compreender estas normas regionais ajuda as empresas a escolher plataformas que cumpram os requisitos legais e a evitar potenciais multas ou uso indevido de dados. Eis como as preocupações com a privacidade são abordadas em três grandes regiões.
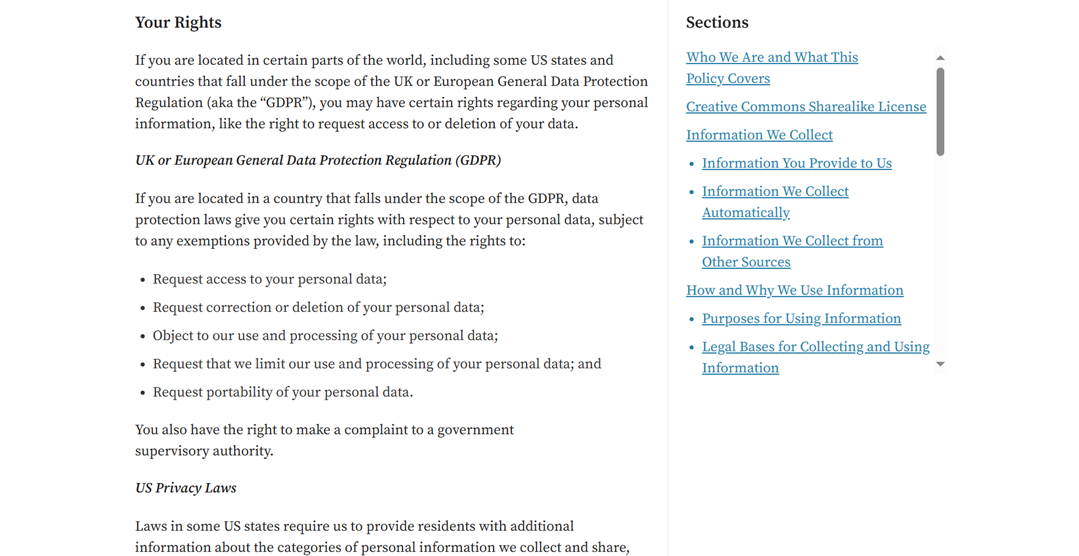
UE (GDPR)
Na União Europeia, o RGPD impõe regras rigorosas sobre como os dados pessoais são recolhidos, tratados, armazenados e transferidos. As ferramentas de tradução utilizadas pelas plataformas de comércio eletrónico devem garantir a minimização de dados, a encriptação e um processamento seguro. As empresas devem também garantir que os dados dos clientes não são armazenados indefinidamente nem partilhados sem consentimento.
Estes direitos do RGPD também se aplicam quando serviços de terceiros, como ferramentas de tradução, processam conteúdo da loja ou informações de clientes. Isso significa que qualquer fornecedor de localização que trabalhe com plataformas como o WooCommerce deve permitir o acesso, a eliminação e o tratamento seguro dos dados ao abrigo dos termos do DPA. Os fornecedores que armazenam dados fora da UE, não aplicam encriptação ou operam sem salvaguardas contratuais podem colocar as empresas em risco de incumprimento.
As empresas que operam tanto na UE como no Reino Unido devem também garantir que a sua documentação de conformidade reflete os requisitos legais aplicáveis. Utilizar modelos de documentos legais do Reino Unido fiáveis pode ajudar as organizações a manter uma documentação consistente, cumprindo simultaneamente as obrigações regionais de proteção de dados.
Ásia (PDPA)
Vários países asiáticos têm as suas próprias versões das leis de proteção de dados, como a PDPA de Singapura e a PDPA da Tailândia. Estes regulamentos centram-se no consentimento do utilizador, nos limites de retenção de dados e no processamento responsável por terceiros. Ao contrário do RGPD, a aplicação pode variar de país para país, mas o princípio fundamental é semelhante: proteger a identidade do cliente e limitar a exposição desnecessária de dados.
Por exemplo, uma empresa de comércio eletrónico em Singapura que traduz páginas de finalização de compra para várias línguas asiáticas deve garantir que o fornecedor de tradução não armazena nomes ou endereços de clientes sem consentimento. As ferramentas que anonimizam os dados antes da tradução ou que oferecem opções de servidor local são consideradas mais seguras.
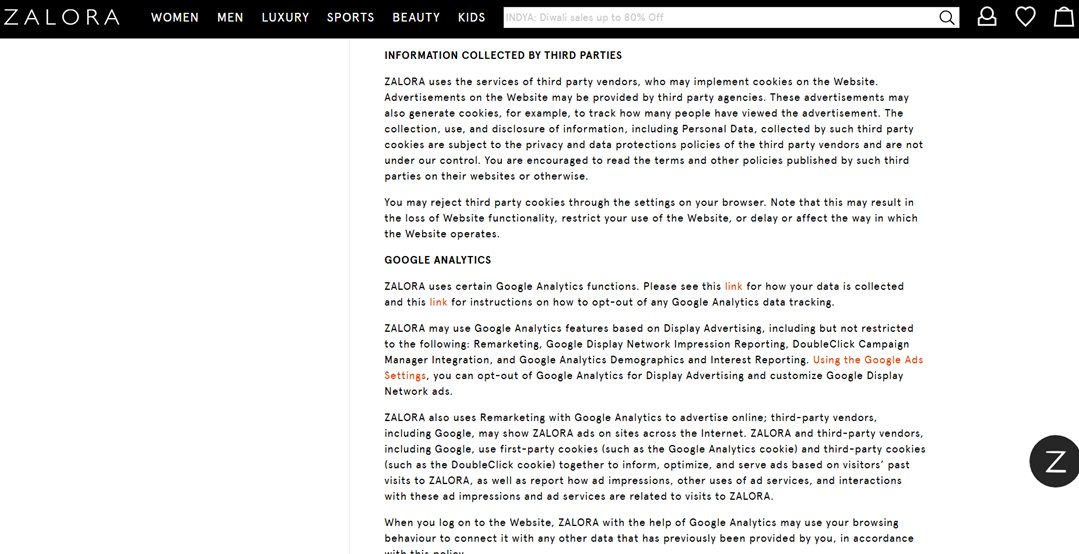
Isto está alinhado com a forma como as principais plataformas de comércio eletrónico na Ásia gerem as responsabilidades de privacidade de terceiros. Por exemplo, a política da Zalora em Singapura afirma que quaisquer dados recolhidos por fornecedores externos, seja para anúncios, análises ou serviços funcionais, são regidos pelos próprios termos de privacidade do terceiro, e não pelo controlo direto da plataforma. Embora a política não mencione explicitamente ferramentas de tradução, aplica-se a mesma regra: qualquer serviço externo que processe conteúdo do utilizador deve cumprir os requisitos da PDPA, garantir um tratamento seguro e impedir a retenção ou transferência não autorizada de dados pessoais.
EUA (CCPA/CPRA)
Nos Estados Unidos, a CCPA e a sua versão atualizada, a CPRA, oferecem aos consumidores controlo sobre a forma como os seus dados pessoais são utilizados e partilhados. Embora não sejam tão rigorosas como o RGPD, estes regulamentos exigem transparência, opções de exclusão e políticas claras de tratamento de dados. As empresas de comércio eletrónico devem garantir que os serviços de tradução não vendem, armazenam ou utilizam indevidamente informações dos clientes.
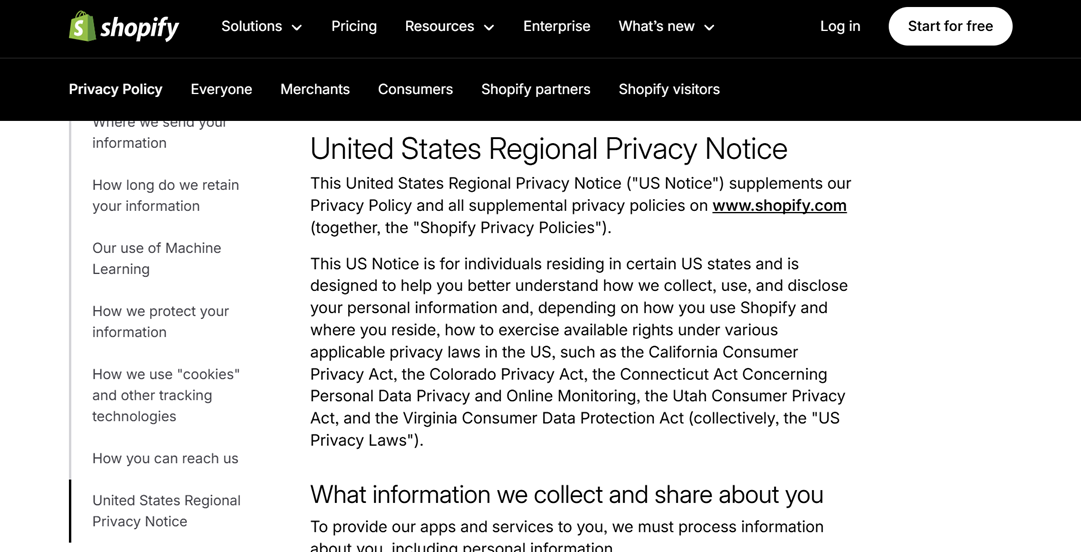
Shopify, por exemplo, fornece um Aviso de Privacidade Regional dos Estados Unidos dedicado a atender regulamentações estaduais, como CCPA e CPRA. Isso garante que comerciantes e integrações de ferramentas de tradução sigam os requisitos de transparência, direitos de opt-out e exclusão de dados.
Dicas de conformidade (RGPD, CCPA, PDPA)
Regulamentações como o GDPR na Europa, o CCPA/CPRA nos Estados Unidos e o PDPA na Ásia estabelecem padrões rigorosos para a forma como os dados pessoais devem ser recolhidos, processados, armazenados e partilhados. Para se manterem em conformidade, as empresas precisam de uma combinação de políticas internas, salvaguardas técnicas e acordos claros com fornecedores terceiros, como ferramentas de tradução. Abaixo estão as práticas essenciais a seguir.
Minimização e pseudonimização de dados
A minimização de dados significa coletar e usar apenas as informações estritamente necessárias para uma finalidade específica. No e-commerce, por exemplo, nem todos os detalhes do cliente precisam ser enviados aos provedores de tradução. Limitar dados sensíveis reduz o impacto de possíveis usos indevidos ou violações.
A pseudonimização substitui dados identificáveis por códigos ou tokens, de modo que a identidade original não fique imediatamente visível. Isto é especialmente útil quando ferramentas externas, como APIs de tradução, processam dados. Embora os dados ainda possam ser associados através de referências internas, a exposição direta é evitada.
O GDPR incentiva especificamente a pseudonimização como uma salvaguarda legalmente reconhecida. Se ocorrer uma violação, é muito menos provável que os dados exponham identidades individuais. Também ajuda durante auditorias e revisões internas de segurança.
Gestão de consentimento para utilizadores
O consentimento é um requisito central nas leis de privacidade modernas. As empresas devem informar claramente os usuários se os seus dados serão processados por ferramentas de tradução de terceiros, especialmente se o conteúdo incluir informações pessoais ou transacionais. Ser transparente gera confiança nos usuários e reduz o risco legal.
Além de obter o consentimento, as empresas devem permitir que os usuários o retirem a qualquer momento. Isso pode ser facilitado por meio de banners de cookies, configurações de preferências ou caixas de seleção de opt-in/opt-out. Toda ação de consentimento deve ser registrada e armazenada como prova de conformidade.
De acordo com o GDPR e a PDPA, o consentimento válido deve ser explícito e bem informado. Entretanto, a CCPA utiliza frequentemente mecanismos de exclusão para categorias específicas de dados. Sem um sistema adequado de gestão de consentimento implementado, as empresas correm o risco de multas e perda de credibilidade.
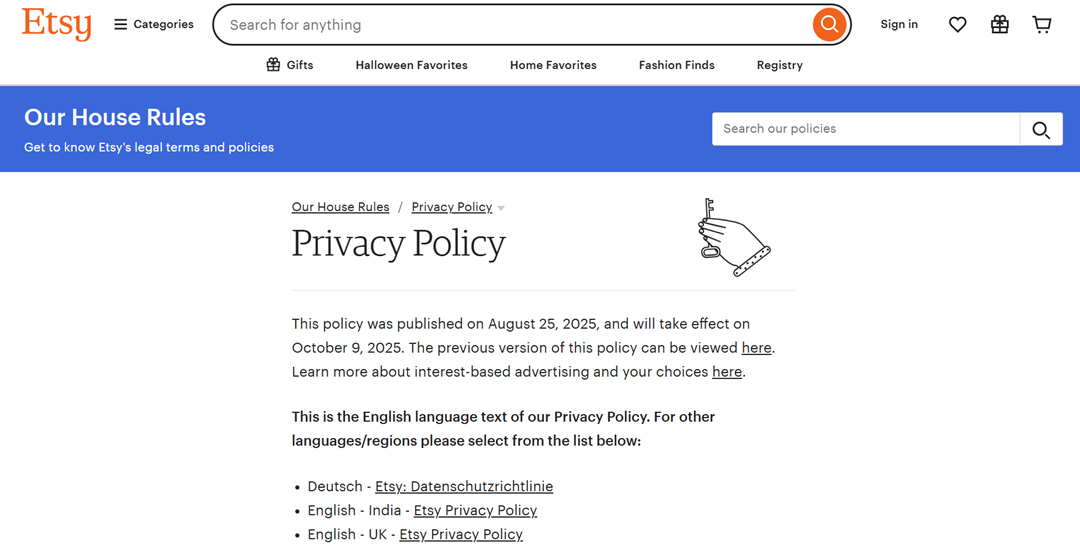
Para apoiar práticas de consentimento transparentes, grandes plataformas de e-commerce como a Etsy também disponibilizam as suas políticas de privacidade em vários idiomas. Esta abordagem ajuda os utilizadores globais a compreender facilmente como os seus dados são tratados e reforça a confiança em diferentes regiões.
DPAs (Acordos de Processamento de Dados) com fornecedores
Ao trabalhar com fornecedores como plataformas de tradução, um Acordo de Processamento de Dados (DPA) é obrigatório. Este define as responsabilidades de segurança, armazenamento, utilização e eliminação de dados pessoais. Sem um DPA, a utilização de ferramentas de terceiros pode violar os requisitos do RGPD ou da PDPA.
Um DPA garante que os fornecedores não utilizem os dados para fins não autorizados, como análises ou treinamento de IA. Normalmente, abrange criptografia, limites de acesso, localização do servidor, subprocessadores e procedimentos de notificação de violações.
Mesmo grandes fornecedores como o Google Cloud ou o AWS Translate oferecem DPAs padrão que os clientes devem aceitar. Durante auditorias ou investigações, ter um DPA assinado é uma das principais provas de conformidade legal.
Direito de acesso, correção e eliminação de dados
Os usuários têm o direito de acessar seus dados, solicitar correções e exigir a exclusão quando não forem mais necessários. Esses direitos são garantidos pelo GDPR, CCPA/CPRA e PDPA. Isso significa que as plataformas de e-commerce e as ferramentas de tradução devem oferecer suporte a essas solicitações na prática.
Para cumprir, as empresas precisam de sistemas de armazenamento e rastreamento de dados devidamente estruturados. Se as informações dos clientes estiverem dispersas por servidores, fornecedores e aplicativos sem visibilidade, responder às solicitações de dados torna-se quase impossível.
Por exemplo, um usuário pode solicitar a exclusão de transcrições de chat que foram traduzidas e armazenadas por um provedor terceirizado. Se o fornecedor não tiver mecanismos adequados de exclusão, a empresa — e não o fornecedor — permanece legalmente responsável.
Transferência transfronteiriça com SCCs
Muitos serviços de tradução hospedam servidores em diferentes países, o que torna as transferências de dados transfronteiriças uma importante questão de conformidade. Ao abrigo do RGPD, a transferência de dados para fora da UE só é permitida se existirem proteções equivalentes. Um mecanismo amplamente aceite é a utilização das SCCs (Cláusulas Contratuais-Tipo).
As SCCs são acordos juridicamente vinculativos entre o remetente e o destinatário dos dados, garantindo que os padrões de privacidade permaneçam intactos. As plataformas de comércio eletrónico que trabalham com fornecedores nos EUA, na Índia ou na Ásia devem incluir SCCs antes de permitir qualquer transferência.
Algumas leis asiáticas de PDPA também exigem notificação prévia ou aprovação governamental para transferências internacionais de dados. Sem SCCs ou salvaguardas semelhantes, as empresas podem ser consideradas como exportando dados de forma ilegal.
Avaliação do risco de privacidade (AIDP)
Uma Avaliação de Impacto sobre a Proteção de Dados (DPIA) é necessária quando as atividades de processamento envolvem elevados riscos de privacidade, como ferramentas de tradução baseadas em IA que armazenam conversas ou processam dados de transações. As DPIAs ajudam as empresas a identificar lacunas de segurança, uso excessivo de dados ou exposição a acessos não autorizados.
Uma DPIA avalia o tipo de dados recolhidos, a finalidade do tratamento, as partes envolvidas, os métodos de armazenamento e os períodos de retenção. Os resultados orientam as decisões sobre a adição de salvaguardas como encriptação, restrição de acesso ou melhoria dos contratos com fornecedores.
De acordo com o RGPD, é necessário concluir uma AIPD antes de lançar qualquer nova ferramenta ou sistema que trate dados pessoais sensíveis. Se a avaliação identificar riscos impossíveis de gerir, as autoridades podem até bloquear a atividade. Para além da conformidade, as AIPD ajudam as empresas a reforçar a sua postura global de proteção de dados.
Tabela comparativa do tratamento de dados: Linguise vs Concorrentes
Ao escolher uma ferramenta de tradução para e-commerce, não basta comparar funcionalidades: também é preciso avaliar como cada fornecedor trata os dados dos usuários. Diferentes plataformas têm políticas variadas sobre armazenamento, criptografia, consentimento e conformidade com regulamentos como GDPR, CCPA e PDPA. Uma comparação direta ajuda as empresas a tomar decisões mais seguras e bem informadas.
Aspeto | Linguise | Weglot | API do Google Translate | Localizar |
Encriptação de dados (em trânsito e em repouso) | Sim (HTTPS e criptografia) | Sim | Sim | Sim |
Política de armazenamento de dados | Temporário, sem armazenamento a longo prazo | Armazena traduções em servidores | Pode reter dados temporariamente | Armazena os dados do projeto na nuvem |
Requisito de consentimento do usuário | Obrigatório para dados pessoais | Obrigatório (baseado no GDPR) | Não aplicado por predefinição | Obrigatório dependendo do uso |
Conformidade (RGPD/CCPA/PDPA) | Totalmente conforme | Conforme ao GDPR | Ferramentas GDPR, mas dependentes do usuário | Conformidade com GDPR e SOC 2 |
Utilização de dados para treino de IA | Não | Não | Sim (a menos que tenha optado por não participar) | Não |
Retenção e eliminação de dados | Remoção imediata a pedido | Removível a pedido | Controlo limitado do utilizador | Configurações de retenção personalizadas |
Disponibilidade do DPA | Sim | Sim | Disponível através dos Termos da Cloud | Sim |
Salvaguardas para transferência de dados transfronteiriça | Conformidade de SCCs e GDPR | SCCs e salvaguardas do GDPR | SCCs disponíveis | Cláusulas contratuais-tipo e cláusulas da UE |
Conclusion
A privacidade nas ferramentas de tradução para e-commerce deve ser levada a sério, pois dados de clientes, transações e conteúdo empresarial são frequentemente transferidos durante o processo. Riscos como armazenamento não autorizado, criptografia fraca, acesso de terceiros e transferências transfronteiriças podem levar a violações de regulamentos como o GDPR, o CCPA ou o PDPA.
Para proteger os dados, os proprietários de lojas de e-commerce precisam de ferramentas de tradução com criptografia de ponta a ponta, controle de retenção de dados, servidores transparentes e conformidade legal. Linguise oferece uma abordagem mais segura com anonimização de dados, proteção compatível com o GDPR, sem armazenamento de longo prazo e suporte para DPAs e SCCs. Se você deseja traduzir seu site de e-commerce sem sacrificar a privacidade e a segurança, usar o Linguise é uma opção mais segura e em conformidade.