E-ticaret siteleri için çeviri araçlarındaki gizlilik endişelerinin nasıl ele alınacağı konusu, çevrimiçi işletmelerin içeriklerini giderek daha fazla sayıda dile çevirme ihtiyacı duymasıyla birlikte giderek daha önemli hale geliyor. Ancak, müşteri verileri veya iş içeriği bir çeviri platformuna gönderildiğinde, bilgi sızıntılarından GDPR veya CCPA gibi düzenleyici ihlallere kadar her zaman potansiyel bir güvenlik riski vardır.
İşlem bilgileri, müşteri tercihleri ve hesap ayrıntıları gibi hassas verilerin yüksek hacmi göz önüne alındığında, e-ticaret işletmeleri çeviri araçlarını dikkatsizce seçme lüksüne sahip değildir. Bu makalede en yaygın gizlilik riskleri, en iyi veri koruma uygulamaları ve Avrupa, Asya ve Amerika Birleşik Devletleri'nden vaka çalışmaları ele alınacaktır. Hadi başlayalım!
E-Ticaret siteleri neden özellikle savunmasızdır?
E-ticaret platformları, büyük hacimlerde hassas veri işledikleri ve genellikle eklentiler, API'ler ve çeviri araçları gibi harici hizmetlere bağlı kaldıkları için gizlilik risklerine özellikle maruz kalır. Çeviriler yapıldığında, müşteri veya iş verileri istemeden üçüncü taraflarca işlenebilir ve bu da gizlilik korumasını daha zorlu hale getirir. İşte savunmasızlıklarının arkasındaki ana nedenler.
- Yüksek hacimli müşteri verisi: Çevrimiçi mağazalar ad, adres, telefon numarası, satın alma geçmişi ve kullanıcı tercihleri gibi bilgileri toplar. Bu içerik koruma olmadan çevrilirse üçüncü taraf sunuculara maruz kalabilir.
- Harici platformlar veya eklentilerle çoklu entegrasyonlar: E-ticaret işletmeleri sıklıkla ek araçlar (ör. Shopify uygulamaları, WooCommerce eklentileri veya üçüncü taraf API'ler) kullanır. Her entegrasyon, başka bir potansiyel veri sızıntısı noktası oluşturur.
- Sınır ötesi veri transferleri: Küresel çeviri hizmetlerini kullanırken, veriler GDPR gibi katı veri koruma düzenlemelerine sahip olmayan diğer ülkelerdeki sunucular üzerinden yönlendirilebilir.
- Veri depolama üzerinde sınırlı kontrol: Bazı çeviri araçları önbelleğe alınmış metinleri, günlükleri veya işlenen içeriğin kopyalarını saklar. Şeffaflık olmadan, işletmeler bu verilerin silinip silinmediğinden veya saklanıp saklanmadığından emin olamaz.
- Bölgelere göre farklı düzenlemeler geçerlidir: GDPR, CCPA ve PDPA'nın farklı gereksinimleri vardır. Çeviri araçları ilgili tüm yasalara uymuyorsa, çevrimiçi mağazalar yasal sonuçlarla karşılaşabilir.
- Belirli çeviri hizmetlerinde şifreleme eksikliği: Bazı ücretsiz veya deneme sürümü çeviri araçları güçlü şifreleme kullanmaz, bu da aktarım halindeki verileri ele geçirilmeye karşı savunmasız hale getirir.
Çeviri araçlarında yaygın gizlilik riskleri
Çeviri araçları zararsız görünebilir, ancak çoğu, işletme sahiplerinin tam olarak farkında olmadığı şekillerde verileri işler. Müşteri bilgileri veya iş içeriği harici hizmetlere gönderildiğinde, özellikle platform katı veri koruma standartlarına uymuyorsa, ifşa riski artar. Aşağıda e-ticaret sitelerinin dikkat etmesi gereken en yaygın gizlilik riskleri yer almaktadır.
Şifrelenmemiş veri iletimi
Çeviri araçları şifreleme kullanmadığında, web sitesi ile çeviri sağlayıcısı arasında gönderilen herhangi bir veri ele geçirilebilir. Bu, bilgisayar korsanlarının, üçüncü tarafların ve hatta güvenli olmayan ağların hassas müşteri bilgilerine erişebileceği anlamına gelir. Şifreleme olmadan veriler düz metin olarak iletilir ve bu da onların okunmasını ve kötüye kullanılmasını kolaylaştırır.
E-ticaret işletmeleri için bu özellikle tehlikelidir çünkü iletilen içerik ürün ayrıntılarını, kullanıcı profillerini, sipariş bilgilerini veya dahili mesajları içerebilir. Metin zararsız görünse bile yanlışlıkla isimler, adresler veya ödeme ile ilgili ayrıntılar gibi tanımlayıcılar içerebilir. Veri sızıntılarını önlemek için veri aktarımı sırasında güçlü şifreleme şarttır.
Kullanıcı onayı olmadan veri depolama
Bazı çeviri hizmetleri, “makine öğrenimini geliştirmek” veya “gelecekteki çevirileri hızlandırmak” için işlenen metinleri sunucularında saklar. Ancak kullanıcılar bilgilendirilmez veya onay vermezse bu, bir gizlilik ihlali haline gelir. Birçok işletme, verilerinin izin alınmadan kaydedilip yeniden kullanılabileceğini fark etmez.
Verileri onay olmadan saklamak yalnızca gizlilik şikayetleri riski taşımakla kalmaz, aynı zamanda GDPR veya CCPA gibi yasalar kapsamında düzenleyici sorunlara da yol açabilir. Müşteri bilgileri açık bir onay olmadan tutulduğunda, şirketler yasal yaptırımlarla karşılaşabilir ve kullanıcı güvenini kaybedebilir.
Üçüncü şahıs erişimi ve dahili kötüye kullanım
Çeviri araçları genellikle geliştiriciler, destek personeli veya harici tedarikçiler dahil olmak üzere birden fazla sistem ve ekip katmanını içerir. Dahili erişim kontrol edilmezse, yetkisiz personel hassas bilgileri görüntüleyebilir veya kopyalayabilir. Bu hem harici yüklenicileri hem de dahili çalışanları kapsar.
Katı erişim politikaları olmadan içeriden kötüye kullanımı tespit etmek ve önlemek zor olabilir. Örneğin, bir çeviri sağlayıcısındaki bir personel, depolanan verileri eğitim, paylaşım veya müşterinin ihtiyaçlarıyla ilgisiz başka amaçlar için kullanabilir. E-ticaret işletmeleri, özel verileri bireylerin değil yalnızca yetkili sistemlerin işleyebildiğinden emin olmalıdır.
Veri saklama üzerinde kontrol eksikliği
Birçok çeviri platformu, işledikleri içeriği ne kadar süreyle sakladıklarını açıkça belirtmez. İşletmeler veri saklama politikalarını belirleyemez veya gözden geçiremezse, hassas metinler süresiz olarak depolanabilir. Bu durum, verileri gelecekteki ihlallere veya yetkisiz erişime maruz bırakır.
Saklama kontrolünün olmaması, talep üzerine silme gerektiren gizlilik düzenlemelerine uyumu da zorlaştırır. Şeffaflık olmadan, işletmeler müşteri verilerinin artık ihtiyaç duyulmadığı halde harici sunucularda uzun süre kalmasına farkında olmadan izin verebilir.
Sınır ötesi veri aktarımı riskleri
Çeviri verileri başka ülkelerdeki sunuculara gönderildiğinde, daha zayıf gizlilik yasalarına tabi olabilir. Örneğin, AB'den GDPR kapsamında olmayan bir ülkeye gönderilen veriler yasal korumasını kaybedebilir. Bu, çeviri araçlarının otomatik yönlendirmesiyle sessizce gerçekleşebilir.
Sınır ötesi veri transferleri, işletmelerin SCC'ler (Standart Sözleşme Maddeleri) gibi yasal mekanizmaların mevcut olduğundan emin olması gerektiğinden uyumluluğu da karmaşıklaştırır. Düzgün yönetilmezse, hassas veriler düşük gizlilik standartlarına sahip hükümetlere, şirketlere veya sistemlere maruz kalabilir.
Net gizlilik politikaları olmayan ücretsiz araçların kullanımı
Ücretsiz çeviri araçları genellikle güvenlik için değil, kolaylık için tasarlanmıştır. Birçoğu verilerin nasıl kullanıldığı, saklandığı veya paylaşıldığı konusunda net koşullar sunmaz. Bazıları gönderilen içeriği yapay zekalarını eğitmek için yeniden kullanabilir veya güvenli olmayan sunucularda saklayabilir.
Bu hizmetler ücretsiz olduğu için kullanıcı verilerini bir “gizli maliyet” olarak kullanabilirler. Şeffaflık olmadan, işletmeler çeviri hızı veya bütçe tasarrufu uğruna müşteri veya şirket bilgilerini ifşa etme riski taşır.
Düşük korumalı yargı bölgelerinde sunucu konumu
Bir çeviri aracının sunucusunun fiziksel veya bulut konumu, depolanan verilerin nasıl ele alındığını etkiler. Sunucular gizlilik düzenlemelerinin zayıf olduğu ülkelerdeyse, verilere katı yasal denetim olmadan erişilebilir. Bazı hükümetler, verileri bildirimde bulunmadan inceleme yetkisine bile sahip olabilir.
E-ticaret sahipleri için verilerin nerede işlendiğini veya saklandığını bilmemek büyük uyumluluk boşlukları yaratabilir. AB merkezli veya GDPR uyumlu altyapıya sahip sağlayıcıları seçmek, veri ikametgahıyla ilgili riskleri azaltabilir.
Müşteri ve işletme verilerini korumaya yönelik en iyi uygulamalar
Çeviri araçlarını kullanırken gizlilik risklerini azaltmak için e-ticaret işletmelerinin temel güvenlik özelliklerinden daha fazlasına ihtiyacı vardır. Müşteri bilgilerinin, dahili içeriğin ve işlem verilerinin depolandığı, iletildiği veya üçüncü taraf hizmetler tarafından işlendiği her aşamada güvende kalmasını sağlayan güçlü veri koruma uygulamalarını hayata geçirmelidirler. Aşağıda, gerçek dünya senaryolarında uygulanabilecek en etkili yaklaşımlar yer almaktadır.
Uçtan uca şifreleme
Uçtan uca şifreleme, verilerin e-ticaret platformundan ayrılmadan önce şifrelenmesini ve hedeflenen sisteme ulaşana kadar şifreli kalmasını sağlar. Bu, veriler iletim sırasında ele geçirilse bile yetkisiz erişimi önler. Bu koruma olmadan, müşteri notları, ürün açıklamaları veya dahili iletişimler gibi hassas ayrıntılar iletim sırasında açığa çıkabilir.
Örneğin, bir çeviri hizmetine şifreli API bağlantısı kullanan bir Shopify mağazası, gönderim sırasında okunabilir metnin ele geçirilmesini önler. Linguise çeviri aracı gibi bir sağlayıcı TLS/HTTPS ve şifreli depolama uygularsa, veriler harici tehditlere karşı korunur.
Veri anonimleştirme ve minimizasyon
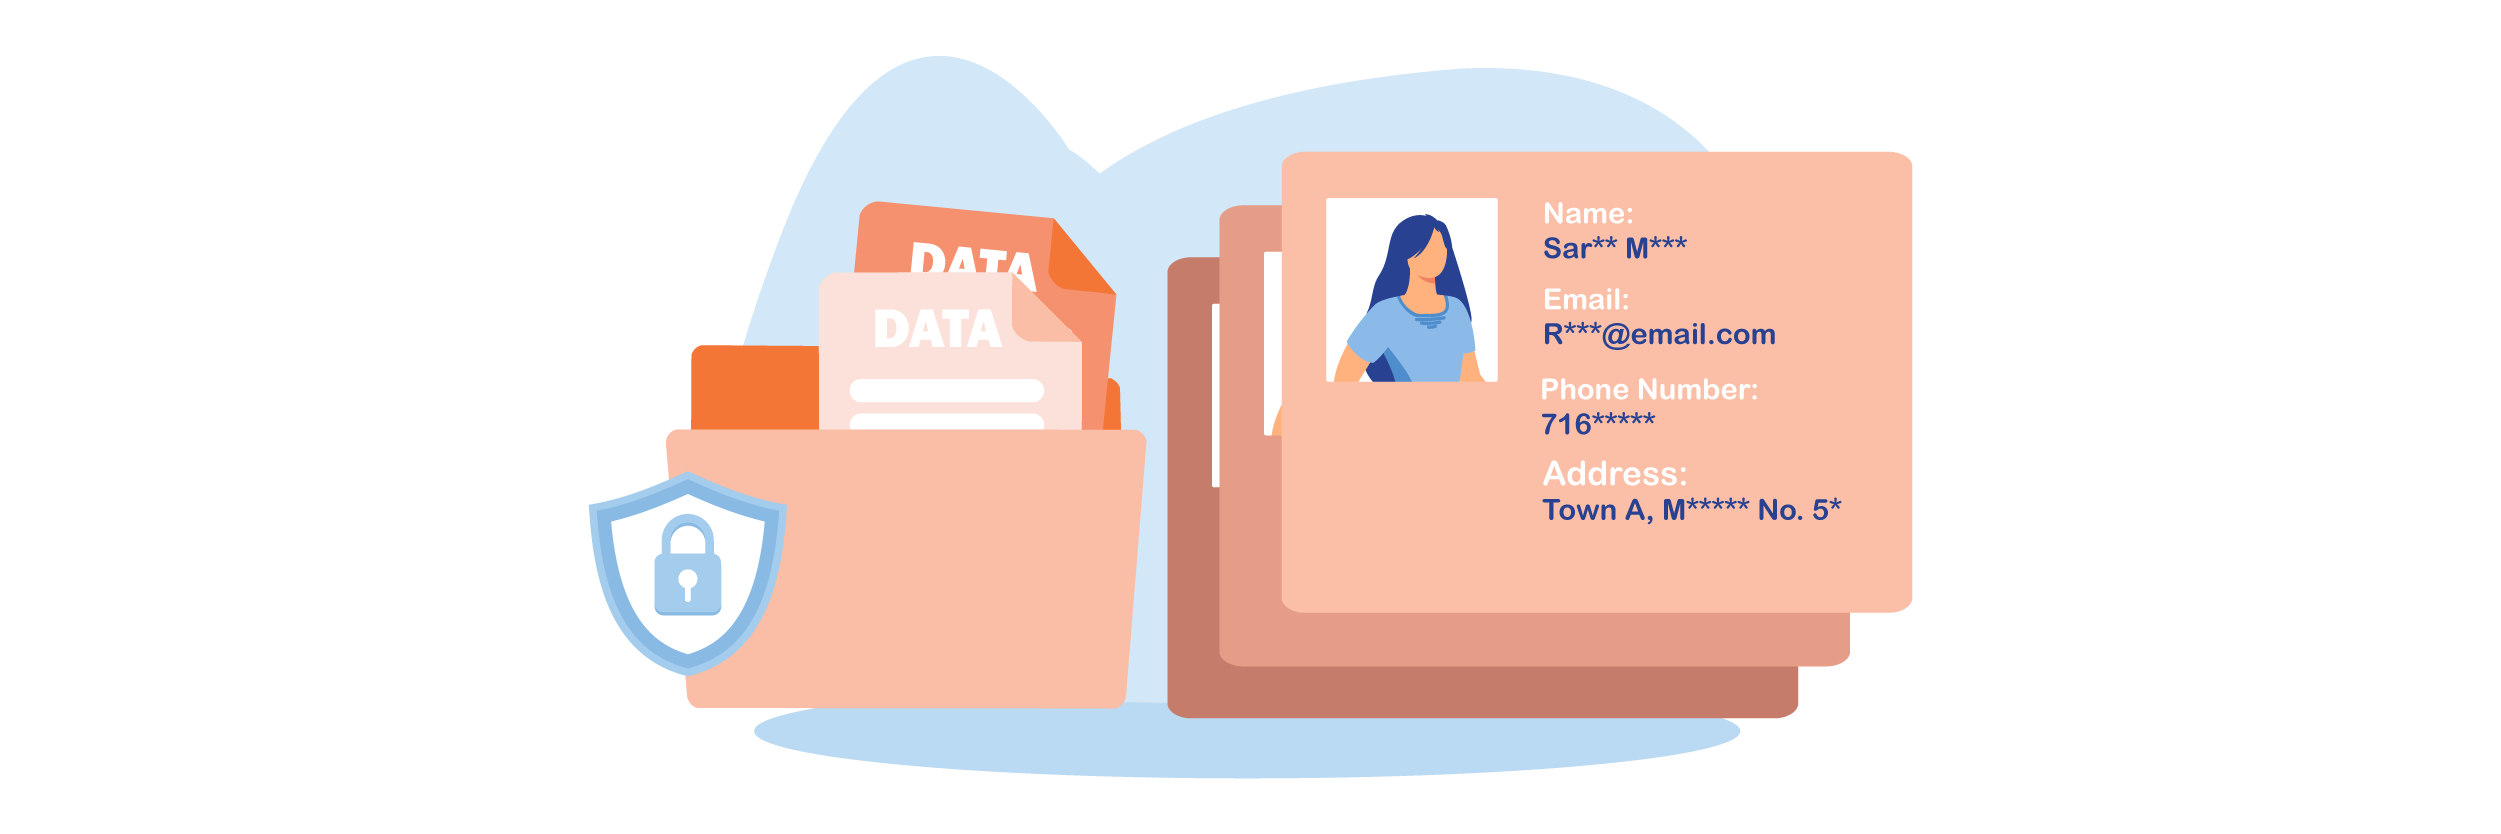
Veri anonimleştirme, kimliği belirlenebilir müşteri bilgilerini bir çeviri sistemine gönderilmeden önce kaldırır veya maskeler. Bu arada, veri minimizasyonu, içeriğin yalnızca gerçekten çevrilmesi gereken kısımlarının gönderilmesi anlamına gelir, fazladan ayrıntı yoktur. Bu iki yöntem, kişisel verilerin gereksiz yere açığa çıkmasını önlemeye yardımcı olur.
Örneğin, adlar ve sipariş ayrıntılarını içeren tam bir müşteri destek mesajı göndermek yerine, yalnızca genel metin çevrilebilir. Bazı platformlar, işleme sırasında gizlilik sorunlarını önlemek için kullanıcı tanımlayıcılarını otomatik olarak yer tutucularla değiştirir.
Güvenli API ve erişim kontrolü
Güvenli bir API, çeviri araçlarıyla yalnızca yetkili sistemlerin ve kullanıcıların etkileşime girebilmesini sağlar. Bu, kimlik doğrulama anahtarlarının kullanılmasını, kısıtlı izinleri ve API çağrıları için şifrelemeyi içerir. Bu olmadan, saldırganlar veya yetkisiz personel, çeviri için gönderilen hassas metinlere erişebilir.
Örneğin, bir WooCommerce sitesi çeviri hizmeti API'sini yalnızca arka uç istekleriyle sınırlayarak genel veya harici erişimi engelleyebilir; rol tabanlı erişim kontrolü de hangi ekip üyelerinin çevrilmiş içeriği görüntüleyebileceğini veya yönetebileceğini sınırlar.
Veri ikametgahı ve sunucu şeffaflığı
Veri ikametgahı, verilerin nerede depolandığını ve işlendiğini ifade eder. Çeviri araçları sunucu konumlarını açıkça belirtmeli ve bölgesel veri koruma yasalarına uymalıdır. İşletmeler verilerinin nereye gittiğini bildiğinde, yasal ihlallerden ve güvenlik kör noktalarından kaçınabilirler.
Örneğin, GDPR kapsamındaki bir Avrupa e-ticaret işletmesi, verileri yalnızca AB veri merkezlerinde saklayan bir çeviri sağlayıcısı seçebilir. Linguise gibi bir araç AB merkezli altyapı sunuyorsa, metnin daha az güvenli yargı bölgelerine aktarılmasını önlemeye yardımcı olur.
Denetim izleri ve erişim günlükleri
Denetim izleri ve günlükler, çeviri sırasında verilere kimin eriştiğini, kimin depoladığını veya kimin değiştirdiğini takip eder. Bu kayıtlar şüpheli etkinlikleri tespit etmeye, hesap verebilirliği sağlamaya ve yönetmeliklere uyumu desteklemeye yardımcı olur. Net bir günlük kaydı olmadan yetkisiz erişim fark edilmeden kalabilir.
Pratik bir örnek, bir çeviri platformunun her API çağrısını, kullanıcı erişim olayını veya önbellek alımını günlüğe kaydetmesidir. Bir ihlal meydana gelirse, işletme verilere ne zaman ve nasıl erişildiğini izleyebilir ve düzeltici önlem alabilir.
Sözleşmesel güvenceler (DPA, SLA, NDA)
Yasal anlaşmalar, çeviri sağlayıcılarının veri korumasından sorumlu tutulmasını sağlar. Bir Veri İşleme Anlaşması (DPA), verilerin nasıl kullanılacağını ve korunacağını belirler. Bir Hizmet Düzeyi Anlaşması (SLA), çalışma süresini ve olay müdahalesini kapsarken, bir NDA sağlayıcıların gizli bilgileri paylaşmasını engeller.
Örneğin, üçüncü taraf bir çeviri API'si kullanan bir çevrimiçi mağaza, veri işleme kurallarını ve silme politikalarını tanımlayan imzalı bir DPA talep etmelidir. Bu, GDPR veya CCPA ile uyumluluğu sağlar ve kötüye kullanım durumunda yasal koruma sunar.
Bölgesel vaka çalışmaları
Farklı bölgeler farklı gizlilik düzenlemeleri uygular ve bu durum e-ticaret işletmelerinin çeviri araçlarını nasıl kullanması gerektiğini doğrudan etkiler. Bu bölgesel standartları anlamak, şirketlerin yasal gereklilikleri karşılayan ve olası para cezalarından veya veri kötüye kullanımından kaçınmalarına yardımcı olan platformları seçmelerine yardımcı olur. Gizlilik endişelerinin üç büyük bölgede nasıl ele alındığı aşağıda açıklanmıştır.
AB (GDPR)
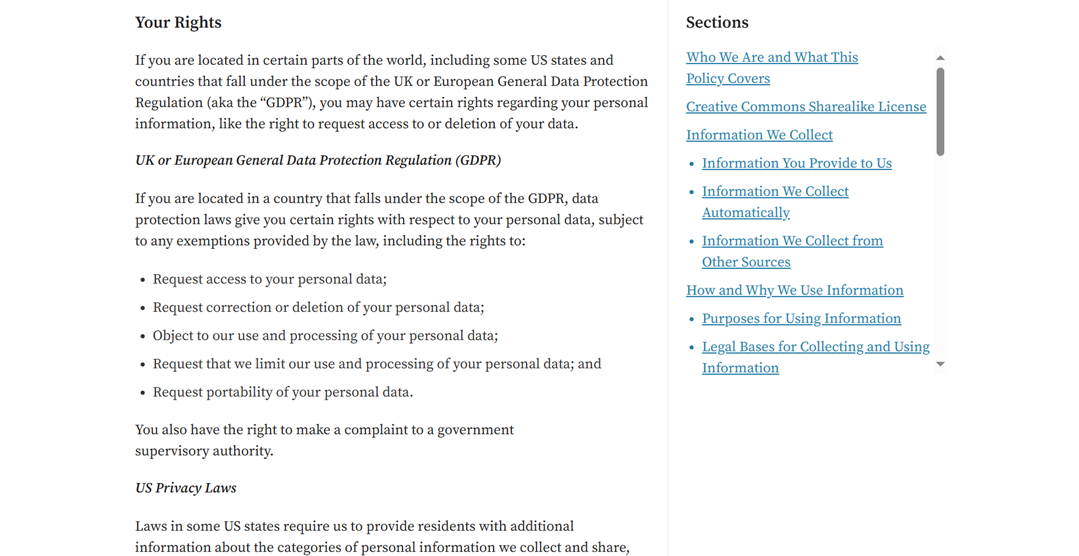
Avrupa Birliği'nde GDPR, kişisel verilerin nasıl toplandığı, işlendiği, saklandığı ve aktarıldığı konusunda katı kurallar uygular. E-ticaret platformlarının kullandığı çeviri araçları veri minimizasyonu, şifreleme ve güvenli işleme sağlamalıdır. İşletmeler ayrıca müşteri verilerinin süresiz olarak saklanmadığını veya onay olmadan paylaşılmadığını garanti etmelidir.
Bu GDPR hakları, çeviri araçları gibi üçüncü taraf hizmetlerin mağaza içeriğini veya müşteri bilgilerini işlemesi durumunda da geçerlidir. Bu, WooCommerce gibi platformlarla çalışan herhangi bir yerelleştirme sağlayıcısının DPA şartları kapsamında veri erişimine, silmeye ve güvenli işlemeye izin vermesi gerektiği anlamına gelir. Verileri AB dışında depolayan, şifreleme uygulamayan veya sözleşmesel güvenceler olmadan faaliyet gösteren sağlayıcılar, işletmeleri uyumsuzluk riskiyle karşı karşıya bırakabilir.
Hem AB hem de Birleşik Krallık'ta faaliyet gösteren işletmeler, uyumluluk belgelerinin geçerli yasal gereklilikleri yansıttığından da emin olmalıdır. Güvenilir Birleşik Krallık yasal belge şablonları kullanmak, kuruluşların bölgesel veri koruma yükümlülüklerini yerine getirirken tutarlı belgeler oluşturmasına yardımcı olabilir.
Asya (PDPA)
Singapur'un PDPA'sı ve Tayland'ın PDPA'sı gibi birçok Asya ülkesinin kendi veri koruma yasaları vardır. Bu düzenlemeler kullanıcı onayına, veri saklama sınırlarına ve sorumlu üçüncü taraf işlemeye odaklanır. GDPR'dan farklı olarak, uygulama ülkeye göre değişebilir, ancak temel ilke benzerdir: müşteri kimliğini korumak ve gereksiz veri ifşasını sınırlamak.
Örneğin, Singapur'da ödeme sayfalarını birden fazla Asya diline çeviren bir e-ticaret işletmesi, çeviri sağlayıcısının müşteri adlarını veya adreslerini onay olmadan saklamadığından emin olmalıdır. Verileri çeviriden önce anonimleştiren veya yerel sunucu seçenekleri sunan araçlar daha güvenli kabul edilir.
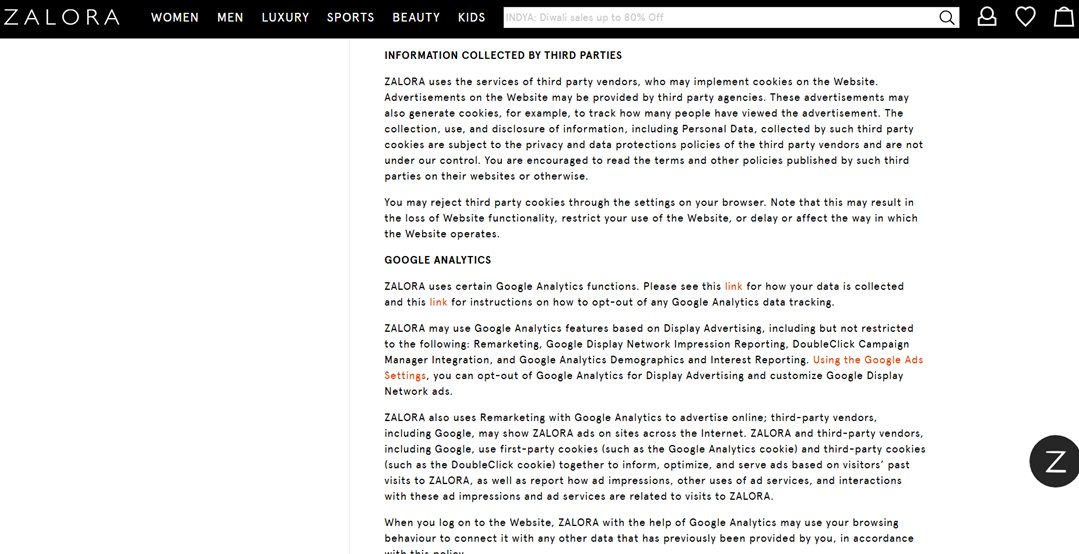
Bu, Asya'daki büyük e-ticaret platformlarının üçüncü taraf gizlilik sorumluluklarını nasıl ele aldığıyla örtüşüyor. Örneğin, Zalora'nın Singapur politikası, reklam, analitik veya işlevsel hizmetler için olsun, harici satıcılar tarafından toplanan herhangi bir verinin platformun doğrudan kontrolünde değil, üçüncü tarafın kendi gizlilik koşullarına tabi olduğunu belirtir. Politika çeviri araçlarından açıkça bahsetmese de aynı kural geçerlidir: kullanıcı içeriğini işleyen herhangi bir harici hizmet, PDPA gerekliliklerine uymalı, güvenli işlemeyi sağlamalı ve kişisel verilerin yetkisiz olarak saklanmasını veya aktarılmasını önlemelidir.
ABD (CCPA/CPRA)
Amerika Birleşik Devletleri'nde CCPA ve güncellenmiş versiyonu CPRA, tüketicilere kişisel verilerinin nasıl kullanıldığı ve paylaşıldığı konusunda kontrol hakkı tanır. GDPR kadar katı olmasa da bu düzenlemeler şeffaflık, vazgeçme seçenekleri ve net veri işleme politikaları gerektirir. E-ticaret işletmeleri, çeviri hizmetlerinin müşteri bilgilerini satmadığından, depolamadığından veya kötüye kullanmadığından emin olmalıdır.
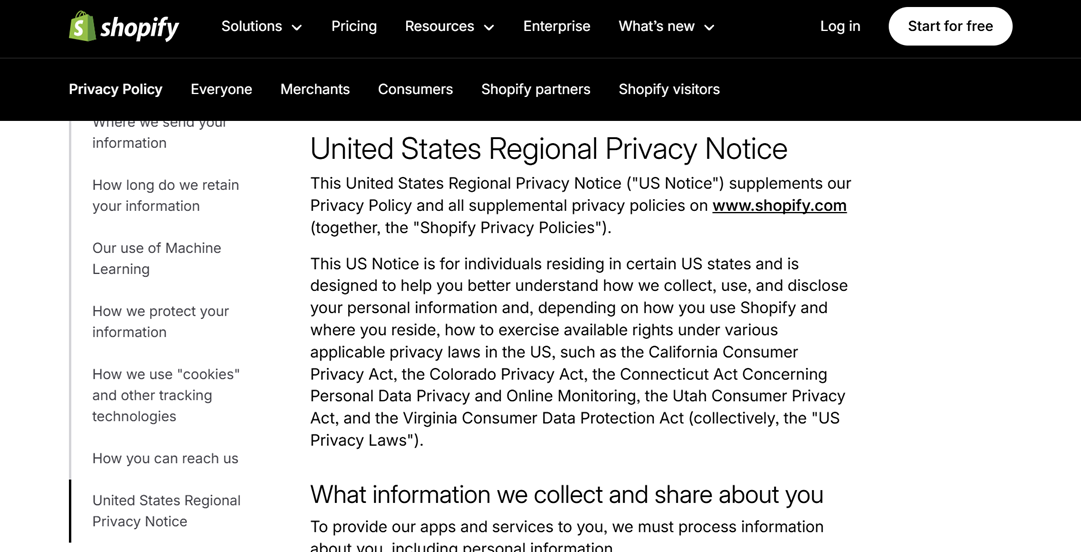
Örneğin Shopify, CCPA ve CPRA gibi eyalet düzeyindeki düzenlemeleri ele almak için özel bir Amerika Birleşik Devletleri Bölgesel Gizlilik Bildirimi sunar. Bu, satıcıların ve çeviri aracı entegrasyonlarının şeffaflık, opt-out hakları ve veri silme gereksinimlerine uymasını sağlar.
Uyumluluk ipuçları (GDPR, CCPA, PDPA)
Avrupa'daki GDPR, Amerika Birleşik Devletleri'ndeki CCPA/CPRA ve Asya'daki PDPA gibi düzenlemeler, kişisel verilerin nasıl toplanması, işlenmesi, saklanması ve paylaşılması gerektiğine dair katı standartlar belirler. Uyumlu kalmak için işletmelerin iç politikalar, teknik güvenlik önlemleri ve çeviri araçları gibi üçüncü taraf sağlayıcılarla net anlaşmaların bir kombinasyonuna ihtiyacı vardır. Aşağıda izlenmesi gereken temel uygulamalar yer almaktadır.
Veri minimizasyonu ve takma ad kullanımı
Veri minimizasyonu, yalnızca belirli bir amaç için kesinlikle gerekli olan bilgilerin toplanması ve kullanılması anlamına gelir. Örneğin e-ticarette, tüm müşteri ayrıntılarının çeviri sağlayıcılarına gönderilmesi gerekmez. Hassas verilerin sınırlandırılması, olası kötüye kullanım veya ihlallerin etkisini azaltır.
Takma adlandırma, kimliği belirlenebilir verileri kodlar veya belirteçlerle değiştirerek orijinal kimliğin hemen görünür olmamasını sağlar. Bu, çeviri API'leri gibi harici araçlar verileri işlediğinde özellikle kullanışlıdır. Veriler dahili referanslar aracılığıyla hâlâ ilişkilendirilebilse de doğrudan ifşa edilmesi önlenir.
GDPR, yasal olarak tanınan bir koruma önlemi olarak takma ad kullanımını özellikle teşvik eder. Bir ihlal meydana gelirse, verilerin bireysel kimlikleri ifşa etme olasılığı çok daha düşüktür. Ayrıca denetimler ve iç güvenlik incelemeleri sırasında da yardımcı olur.
Kullanıcılar için izin yönetimi
Rıza, modern gizlilik yasalarının temel bir gerekliliğidir. İşletmeler, verilerinin üçüncü taraf çeviri araçları tarafından işlenip işlenmeyeceği konusunda kullanıcıları açıkça bilgilendirmelidir; özellikle içerik kişisel veya işlemsel bilgiler içeriyorsa. Şeffaf olmak kullanıcı güvenini artırır ve yasal riski azaltır.
Onay almanın ötesinde, işletmeler kullanıcıların onaylarını istedikleri zaman geri çekmelerine izin vermelidir. Bu, çerez banner'ları, tercih ayarları veya opt-in/opt-out onay kutuları aracılığıyla sağlanabilir. Her onay işlemi kaydedilmeli ve uyumluluk kanıtı olarak saklanmalıdır.
GDPR ve PDPA kapsamında geçerli rıza açık ve bilgilendirilmiş olmalıdır. Bu arada CCPA, belirli veri kategorileri için genellikle vazgeçme mekanizmalarını kullanır. Uygun bir rıza yönetim sistemi olmadan şirketler para cezası ve itibar kaybı riskiyle karşı karşıya kalır.
Şeffaf onay uygulamalarını desteklemek için Etsy gibi büyük e-ticaret platformları da gizlilik politikalarını birden fazla dilde sunar. Bu yaklaşım, küresel kullanıcıların verilerinin nasıl işlendiğini kolayca anlamasına yardımcı olur ve farklı bölgelerde güveni pekiştirir.
Sağlayıcılarla DPA'lar (Veri İşleme Anlaşmaları)
Çeviri platformları gibi satıcılarla çalışırken bir Veri İşleme Sözleşmesi (DPA) zorunludur. Bu sözleşme, kişisel verilerin güvenliğinin sağlanması, saklanması, kullanılması ve silinmesine ilişkin sorumlulukları tanımlar. Bir DPA olmadan üçüncü taraf araçların kullanılması GDPR veya PDPA gerekliliklerini ihlal edebilir.
Bir DPA, satıcıların verileri analiz veya yapay zeka eğitimi gibi yetkisiz amaçlarla kullanmamasını sağlar. Genellikle şifreleme, erişim sınırları, sunucu konumu, alt işleyiciler ve ihlal bildirim prosedürlerini kapsar.
Google Cloud veya AWS Translate gibi büyük sağlayıcılar bile müşterilerin kabul etmesi gereken standart DPA'lar sunar. Denetimler veya soruşturmalar sırasında imzalı bir DPA'ya sahip olmak, yasal uyumluluğun başlıca kanıtlarından biridir.
Verilere erişim, düzeltme ve silme hakkı
Kullanıcılar verilerine erişme, düzeltme talep etme ve artık ihtiyaç duyulmadığında silinmesini isteme hakkına sahiptir. Bu haklar GDPR, CCPA/CPRA ve PDPA kapsamında uygulanır. Bu, e-ticaret platformlarının ve çeviri araçlarının bu tür talepleri pratikte desteklemesi gerektiği anlamına gelir.
Uyum sağlamak için şirketlerin düzgün yapılandırılmış veri depolama ve izleme sistemlerine ihtiyacı vardır. Müşteri bilgileri görünürlük olmadan sunuculara, satıcılara ve uygulamalara dağılmışsa, veri taleplerine yanıt vermek neredeyse imkansız hale gelir.
Örneğin, bir kullanıcı üçüncü taraf bir sağlayıcı tarafından çevrilen ve saklanan sohbet dökümlerinin silinmesini isteyebilir. Satıcı uygun silme mekanizmalarından yoksunsa, yasal olarak sorumlu olan işletmedir—satıcı değil.
SCC'ler ile sınır ötesi transfer
Birçok çeviri hizmeti sunucularını farklı ülkelerde barındırır ve bu durum sınır ötesi veri transferlerini büyük bir uyumluluk sorunu haline getirir. GDPR kapsamında, verilerin AB dışına aktarılmasına yalnızca eşdeğer korumalar mevcutsa izin verilir. Yaygın olarak kabul gören bir mekanizma, SCC'lerin (Standart Sözleşme Maddeleri) kullanılmasıdır.
SCC'ler, veri göndericisi ile alıcısı arasında yasal olarak bağlayıcı anlaşmalardır ve gizlilik standartlarının korunmasını sağlar. ABD, Hindistan veya Asya'daki sağlayıcılarla çalışan e-ticaret platformları, herhangi bir aktarıma izin vermeden önce SCC'leri dahil etmelidir.
Bazı Asya PDPA yasaları, uluslararası veri transferleri için önceden bildirim veya hükümet onayı da gerektirir. SCC'ler veya benzeri güvenceler olmadan, şirketler verileri yasa dışı olarak ihraç ediyor sayılabilir.
Gizlilik risk değerlendirmesi (DPIA)
A Data Protection Impact Assessment (DPIA) is required when processing activities involve high privacy risks, such as AI-based translation tools that store conversations or process transaction data. DPIAs help businesses identify security gaps, excessive data use, or exposure to unauthorized access.
Bir DPIA, toplanan veri türünü, işleme amacını, ilgili tarafları, saklama yöntemlerini ve saklama sürelerini değerlendirir. Sonuçlar, şifreleme, erişim kısıtlama veya iyileştirilmiş satıcı sözleşmeleri gibi koruyucu önlemlerin eklenmesine ilişkin kararlara rehberlik eder.
GDPR kapsamında, hassas kişisel verileri işleyen herhangi bir yeni araç veya sistem devreye alınmadan önce bir DPIA tamamlanmalıdır. Değerlendirme yönetilemez riskler tespit ederse, yetkililer faaliyeti engelleyebilir bile. Uyumluluğun ötesinde, DPIA'lar şirketlerin genel veri koruma duruşlarını güçlendirmelerine yardımcı olur.
Veri işleme karşılaştırma tablosu: Linguise ve rakipleri
E-ticaret için bir çeviri aracı seçerken yalnızca özellikleri karşılaştırmak yeterli değildir; her sağlayıcının kullanıcı verilerini nasıl ele aldığını da değerlendirmeniz gerekir. Farklı platformların depolama, şifreleme, onay ve GDPR, CCPA ile PDPA gibi düzenlemelere uyum konusunda farklı politikaları vardır. Doğrudan bir karşılaştırma, işletmelerin daha güvenli ve daha bilinçli kararlar almasına yardımcı olur.
Yön | Linguise | Weglot | Google Translate API | Yerelleştirme |
Veri Şifreleme (Aktarım Sırasında ve Bekleme Durumunda) | Evet (HTTPS ve şifreleme) | Evet | Evet | Evet |
Veri Saklama Politikası | Geçici, uzun süreli saklama yok | Çevirileri sunucularda saklar | Verileri geçici olarak saklayabilir | Stores project data in the cloud |
Kullanıcı Onayı Gerekliliği | Kişisel veriler için gereklidir | Gerekli (GDPR'ye dayalı) | Varsayılan olarak uygulanmaz | Kullanıma bağlı olarak gereklidir |
Uyumluluk (GDPR/CCPA/PDPA) | Tam uyumlu | GDPR uyumlu | GDPR araçları, ancak kullanıcıya bağlı | GDPR ve SOC 2 uyumlu |
Yapay Zeka Eğitiminde Veri Kullanımı | No | No | Yes (unless opted out) | No |
Veri Saklama ve Silme | Talep üzerine derhal kaldırma | Talep üzerine kaldırılabilir | Sınırlı kullanıcı kontrolü | Özel saklama ayarları |
DPA Kullanılabilirliği | Evet | Evet | Cloud Şartları aracılığıyla kullanılabilir | Evet |
Sınır Ötesi Veri Transferi Güvenceleri | SCC'ler ve GDPR uyumluluğu | SCC'ler ve GDPR güvenceleri | SCC mevcut | SCC'ler ve AB maddeleri |
Conclusion
E-ticaret için çeviri araçlarındaki gizlilik ciddiye alınmalıdır çünkü müşteri verileri, işlemler ve iş içeriği süreç boyunca sıklıkla aktarılır. Yetkisiz depolama, zayıf şifreleme, üçüncü taraf erişimi ve sınır ötesi transferler gibi riskler GDPR, CCPA veya PDPA gibi düzenlemelerin ihlaline yol açabilir.
Verileri korumak için e-ticaret sahiplerinin uçtan uca şifreleme, veri saklama kontrolü, şeffaf sunucular ve yasal uyumluluk sunan çeviri araçlarına ihtiyacı vardır. Linguise veri anonimleştirme, GDPR'ye hazır koruma, uzun süreli depolama yapmama ve DPA ile SCC desteği ile daha güvenli bir yaklaşım sunar. E-ticaret sitenizi gizlilik ve güvenlikten ödün vermeden çevirmek istiyorsanız, Linguise kullanmak daha güvenli ve daha uyumlu bir seçenektir.