Instrumentele de traducere pot părea inofensive, dar multe dintre ele procesează datele în moduri de care proprietarii de afaceri nu sunt pe deplin conștienți. Atunci când informațiile despre clienți sau conținutul de business sunt trimise către servicii externe, riscul de expunere crește, mai ales dacă platforma nu respectă standarde stricte de protecție a datelor. Mai jos sunt cele mai frecvente riscuri de confidențialitate la care site-urile de e-commerce trebuie să fie atente.
Transmiterea datelor necriptate
Când instrumentele de traducere nu folosesc criptare, orice date trimise între site și furnizorul de traducere pot fi interceptate. Aceasta înseamnă că hackerii, terțele părți sau chiar rețelele nesecurizate ar putea accesa informații sensibile ale clienților. Fără criptare, datele circulă în text simplu, ceea ce le face ușor de citit și de exploatat.
Pentru afacerile de comerț electronic, acest lucru este deosebit de periculos, deoarece conținutul transmis poate include detalii despre produse, profiluri de utilizator, informații despre comenzi sau mesaje interne. Chiar dacă textul pare inofensiv, acesta poate conține accidental identificatori precum nume, adrese sau detalii legate de plăți. Criptarea puternică în timpul transferului de date este esențială pentru a evita scurgerile de date.
Stocarea datelor fără consimțământul utilizatorului
Unele servicii de traducere stochează textul procesat pe serverele lor pentru a „îmbunătăți învățarea automată” sau pentru a „accelera traducerile viitoare”. Totuși, dacă utilizatorii nu sunt informați sau nu își dau consimțământul, aceasta devine o încălcare a confidențialității. Multe afaceri nu își dau seama că datele lor ar putea fi salvate și reutilizate fără permisiune.
Stocarea datelor fără consimțământ nu doar că riscă reclamații privind confidențialitatea, dar poate duce și la probleme de reglementare conform unor legi precum GDPR sau CCPA. Atunci când informațiile clienților sunt păstrate fără o aprobare clară, companiile se pot confrunta cu sancțiuni legale și pot pierde încrederea utilizatorilor.
Accesul terților și utilizarea abuzivă internă
Instrumentele de traducere implică adesea multiple straturi de sisteme și echipe, inclusiv dezvoltatori, personal de suport sau furnizori externi. Dacă accesul intern nu este controlat, personalul neautorizat ar putea vizualiza sau copia informații sensibile. Aceasta include atât contractori externi, cât și angajați interni.
Utilizarea abuzivă internă poate fi dificil de detectat și prevenit fără politici stricte de acces. De exemplu, un angajat al unui furnizor de servicii de traducere poate folosi datele stocate pentru instruire, partajare sau alte scopuri fără legătură cu nevoile clientului. Afacerile din comerțul electronic trebuie să se asigure că doar sistemele autorizate, nu persoanele fizice, pot gestiona datele private.
Lipsa controlului asupra păstrării datelor
Multe platforme de traducere nu explică clar cât timp păstrează conținutul pe care îl procesează. Dacă întreprinderile nu pot stabili sau revizui politicile de retenție a datelor, textul sensibil poate rămâne stocat pe termen nelimitat. Acest lucru expune datele la viitoare încălcări de securitate sau acces neautorizat.
Lipsa controlului asupra retenției face, de asemenea, dificilă conformarea cu reglementările privind confidențialitatea care impun ștergerea la cerere. Fără transparență, întreprinderile pot permite fără să știe ca datele clienților să rămână pe servere externe mult timp după ce nu mai sunt necesare.
Riscuri legate de transferul transfrontalier de date
Când datele de traducere sunt trimise către servere din alte țări, acestea pot fi supuse unor legi de protecție a confidențialității mai slabe. De exemplu, datele trimise din UE către o țară care nu face parte din GDPR își pot pierde protecția juridică. Acest lucru se poate întâmpla în mod silențios prin rutarea automată efectuată de instrumentele de traducere.
Transferurile transfrontaliere complică, de asemenea, conformitatea, deoarece companiile trebuie să se asigure că sunt în vigoare mecanisme legale precum SCC (Clauze contractuale standard). Dacă nu sunt gestionate corespunzător, datele sensibile pot fi expuse guvernelor, companiilor sau sistemelor cu standarde scăzute de confidențialitate.
Utilizarea instrumentelor gratuite fără politici clare de confidențialitate
Instrumentele de traducere gratuite sunt adesea concepute pentru confort, nu pentru securitate. Multe nu oferă termeni clari cu privire la modul în care datele sunt utilizate, stocate sau partajate. Unele pot reutiliza conținutul trimis pentru a-și antrena IA sau îl pot stoca pe servere nesecurizate.
Deoarece aceste servicii sunt gratuite, ele se pot baza pe datele utilizatorilor ca un „cost ascuns”. Fără transparență, afacerile riscă să expună informații despre clienți sau companie de dragul vitezei de traducere sau al economiilor bugetare.
Locația serverului în jurisdicții cu protecție redusă
Locația fizică sau în cloud a serverului unui instrument de traducere afectează modul în care sunt tratate datele stocate. Dacă serverele se află în țări cu reglementări slabe privind confidențialitatea, datele pot fi accesate fără o supraveghere juridică strictă. Unele guverne pot avea chiar autoritatea de a inspecta datele fără notificare.
Pentru proprietarii de magazine online, necunoașterea locului în care sunt procesate sau stocate datele poate crea lacune majore de conformitate. Alegerea unor furnizori cu infrastructură bazată pe UE sau aliniată la GDPR poate reduce riscurile legate de rezidența datelor.
Cele mai bune practici pentru protejarea datelor clienților și ale afacerii
To reduce privacy risks when using translation tools, e-commerce businesses need more than just basic security features. They must apply strong data protection practices that ensure customer information, internal content, and transactional data remain safe at every stage, whether stored, transmitted, or processed by third-party services. Below are the most effective approaches that can be implemented in real-world scenarios.
Criptare end-to-end
Criptarea end-to-end asigură că datele sunt criptate înainte de a părăsi platforma de comerț electronic și rămân criptate până când ajung la sistemul destinat. Acest lucru împiedică accesul neautorizat, chiar dacă datele sunt interceptate în timpul transmiterii. Fără această protecție, detalii sensibile precum notele clienților, descrierile produselor sau comunicațiile interne pot fi expuse în tranzit.
De exemplu, un magazin Shopify care utilizează o conexiune API criptată către un serviciu de traducere împiedică interceptarea textului lizibil în timpul trimiterii. Dacă un furnizor precum Linguise instrument de traducere aplică TLS/HTTPS și stocare criptată, datele rămân protejate împotriva amenințărilor externe.
Depășește barierele lingvistice
Spuneți adio barierelor lingvistice și salutați creșterea nelimitată! Încercați serviciul nostru de traducere automată astăzi.
Data anonymization & minimization
Anonimizarea datelor elimină sau maschează informațiile de identificare ale clienților înainte ca acestea să fie trimise către un sistem de traducere. Între timp, minimizarea datelor înseamnă trimiterea doar a părților de conținut care necesită efectiv traducere, fără detalii suplimentare. Aceste două metode ajută la prevenirea expunerii inutile a datelor personale.
De exemplu, în loc să se trimită un mesaj complet de asistență pentru clienți cu nume și detalii despre comandă, poate fi tradus doar textul general. Unele platforme înlocuiesc automat identificatorii utilizatorilor cu substituenți pentru a evita problemele de confidențialitate în timpul procesării.
API securizat și controlul accesului
Un API securizat garantează că doar sistemele și utilizatorii autorizați pot interacționa cu instrumentele de traducere. Aceasta include utilizarea cheilor de autentificare, a permisiunilor restricționate și a criptării pentru apelurile API. Fără acestea, atacatorii sau personalul neautorizat ar putea obține acces la textele sensibile trimise pentru traducere.
De exemplu, un site WooCommerce poate restricționa API-ul serviciului său de traducere doar la cererile din backend, blocând accesul public sau extern, iar controlul accesului bazat pe roluri limitează, de asemenea, ce membri ai echipei pot vizualiza sau gestiona conținutul tradus.
Rezidența datelor și transparența serverului
Rezidența datelor se referă la locul în care sunt stocate și procesate datele. Instrumentele de traducere ar trebui să indice clar locațiile serverelor lor și să respecte legile regionale privind protecția datelor. Când companiile știu unde ajung datele lor, pot evita încălcările legale și punctele oarbe de securitate.
De exemplu, o afacere europeană de comerț electronic supusă GDPR poate alege un furnizor de traducere care stochează datele doar în centre de date din UE. Dacă un instrument precum Linguise oferă infrastructură bazată pe UE, acesta ajută la prevenirea transferului de text către jurisdicții mai puțin sigure.
Piste de audit și jurnale de acces
Auditarea și jurnalele urmăresc cine accesează, stochează sau modifică datele în timpul traducerii. Aceste înregistrări ajută la detectarea activităților suspecte, asigură responsabilitatea și sprijină conformitatea cu reglementările. Fără o jurnalizare clară, accesul neautorizat poate trece nedetectat.
Un caz practic este atunci când o platformă de traducere păstrează jurnale ale fiecărui apel API, eveniment de acces al utilizatorului sau recuperare din cache. Dacă are loc o breșă, afacerea poate urmări când și cum au fost accesate datele și poate lua măsuri corective.
Contractual safeguards (DPA, SLA, NDA)
Acordurile legale asigură că furnizorii de traducere sunt responsabilizați pentru protecția datelor. Un Acord de Prelucrare a Datelor (DPA) stabilește modul în care datele sunt utilizate și protejate. Un Acord privind Nivelul de Servicii (SLA) acoperă timpul de funcționare și răspunsul la incidente, în timp ce un NDA împiedică furnizorii să partajeze informații confidențiale.
De exemplu, un magazin online care utilizează un API de traducere de la terți ar trebui să solicite un DPA semnat care definește regulile de gestionare a datelor și politicile de ștergere. Acest lucru asigură conformitatea cu GDPR sau CCPA și oferă protecție juridică în caz de utilizare abuzivă.
Studii de caz regionale
Diferite regiuni aplică reglementări diferite privind confidențialitatea, ceea ce afectează direct modul în care afacerile din comerțul electronic ar trebui să utilizeze instrumentele de traducere. Înțelegerea acestor standarde regionale ajută companiile să aleagă platforme care respectă cerințele legale și să evite eventualele amenzi sau utilizarea abuzivă a datelor. Iată cum sunt abordate preocupările legate de confidențialitate în trei regiuni majore.
UE (GDPR)
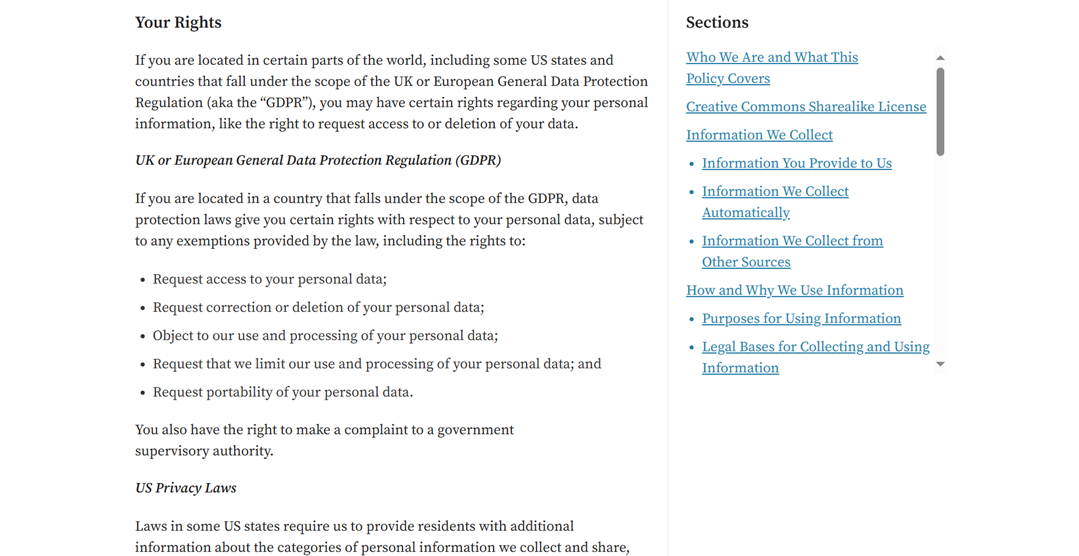
În Uniunea Europeană, GDPR impune reguli stricte privind modul în care datele personale sunt colectate, prelucrate, stocate și transferate. Instrumentele de traducere utilizate de platformele de comerț electronic trebuie să asigure minimizarea datelor, criptarea și prelucrarea securizată. De asemenea, întreprinderile trebuie să garanteze că datele clienților nu sunt stocate pe termen nelimitat sau partajate fără consimțământ.
Aceste drepturi GDPR se aplică și atunci când serviciile terțe, cum ar fi instrumentele de traducere, procesează conținutul magazinului sau informațiile clienților. Aceasta înseamnă că orice furnizor de localizare care lucrează cu platforme precum WooCommerce trebuie să permită accesul la date, ștergerea și gestionarea în siguranță în conformitate cu termenii DPA. Furnizorii care stochează date în afara UE, nu aplică criptarea sau operează fără garanții contractuale pot expune afacerile la riscul de neconformitate.
Companiile care își desfășoară activitatea atât în UE, cât și în Regatul Unit ar trebui, de asemenea, să se asigure că documentația lor de conformitate reflectă cerințele legale aplicabile. Utilizarea unor șabloane fiabile de documente legale din Regatul Unit poate ajuta organizațiile să mențină o documentație consecventă, respectând în același timp obligațiile regionale privind protecția datelor.
Asia (PDPA)
Mai multe țări asiatice au propriile versiuni ale legilor privind protecția datelor, cum ar fi PDPA din Singapore și PDPA din Thailanda. Aceste reglementări se concentrează pe consimțământul utilizatorului, limitele de păstrare a datelor și procesarea responsabilă de către terți. Spre deosebire de GDPR, aplicarea poate varia de la o țară la alta, dar principiul de bază este similar: protejarea identității clienților și limitarea expunerii inutile a datelor.
De exemplu, o afacere de comerț electronic din Singapore care traduce paginile de finalizare a comenzii în mai multe limbi asiatice trebuie să se asigure că furnizorul de traduceri nu stochează numele sau adresele clienților fără consimțământ. Instrumentele care anonimizează datele înainte de traducere sau care oferă opțiuni de server local sunt considerate mai sigure.
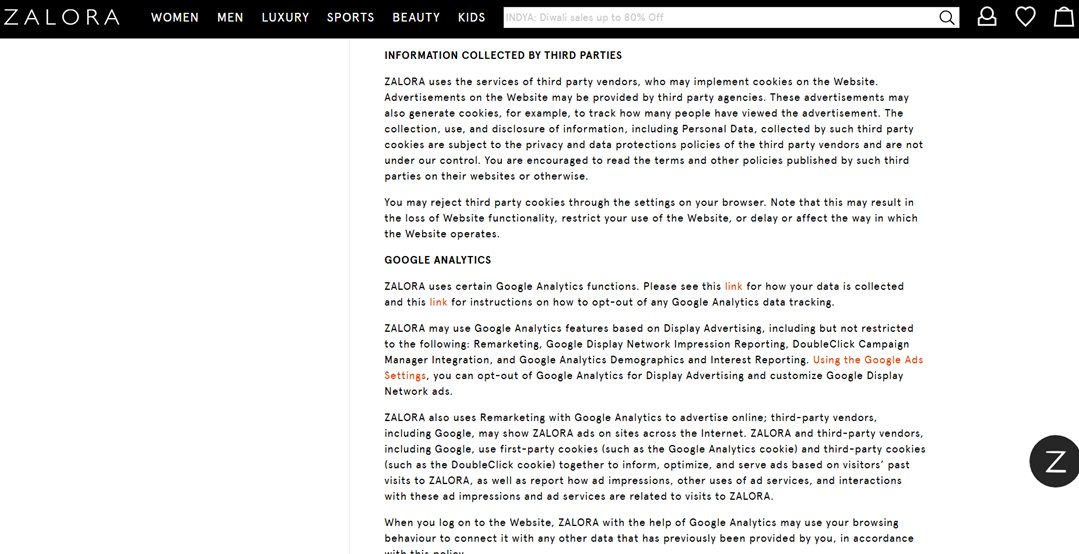
Acest lucru este în concordanță cu modul în care marile platforme de comerț electronic din Asia gestionează responsabilitățile de confidențialitate ale terților. De exemplu, politica Zalora din Singapore prevede că orice date colectate de furnizori externi, fie pentru reclame, analize sau servicii funcționale, sunt guvernate de termenii de confidențialitate proprii ai terțului, nu de controlul direct al platformei. Deși politica nu menționează explicit instrumentele de traducere, se aplică aceeași regulă: orice serviciu extern care procesează conținutul utilizatorilor trebuie să respecte cerințele PDPA, să asigure o gestionare sigură și să prevină păstrarea sau transferul neautorizat al datelor personale.
SUA (CCPA/CPRA)
În Statele Unite, CCPA și versiunea sa actualizată, CPRA, oferă consumatorilor control asupra modului în care sunt utilizate și partajate datele lor personale. Deși nu sunt la fel de stricte precum GDPR, aceste reglementări impun transparență, opțiuni de renunțare și politici clare de gestionare a datelor. Afacerile de comerț electronic trebuie să se asigure că serviciile de traducere nu vând, nu stochează și nu utilizează abuziv informațiile clienților.
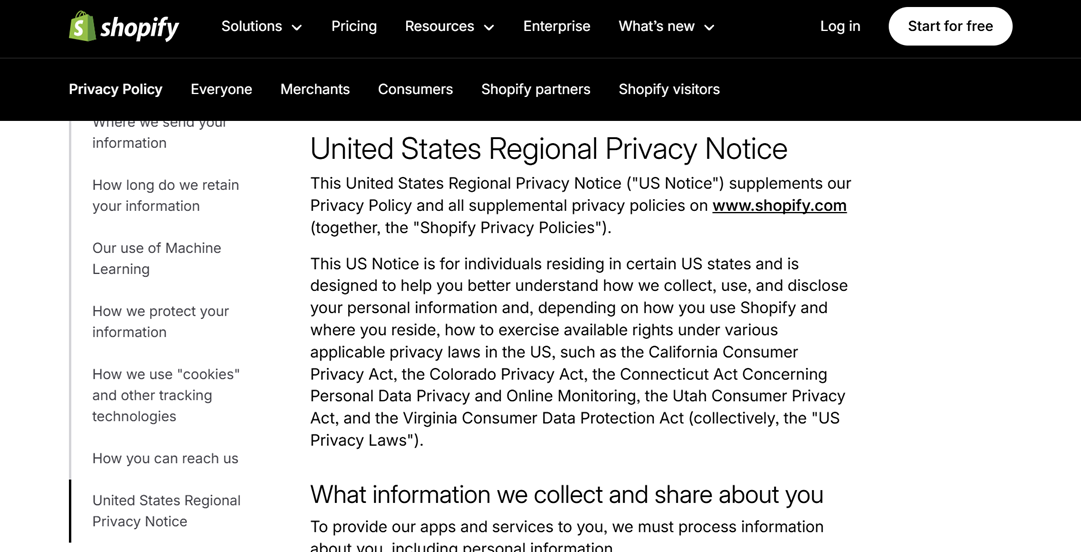
Shopify, de exemplu, oferă o Notificare regională privind confidențialitatea dedicată Statelor Unite pentru a aborda reglementările la nivel de stat, cum ar fi CCPA și CPRA. Acest lucru asigură că comercianții și integrările instrumentelor de traducere respectă cerințele de transparență, drepturile de renunțare și ștergerea datelor.
Sfaturi de conformitate (GDPR, CCPA, PDPA)
Reglementări precum GDPR în Europa, CCPA/CPRA în Statele Unite și PDPA în Asia stabilesc standarde stricte privind modul în care datele personale ar trebui colectate, prelucrate, stocate și partajate. Pentru a rămâne conforme, companiile au nevoie de o combinație de politici interne, măsuri de protecție tehnică și acorduri clare cu furnizori terți, cum ar fi instrumentele de traducere. Mai jos sunt prezentate practicile esențiale de urmat.
Minimizarea datelor și pseudonimizarea
Minimizarea datelor înseamnă colectarea și utilizarea doar a informațiilor strict necesare pentru un anumit scop. În comerțul electronic, de exemplu, nu toate detaliile clienților trebuie trimise furnizorilor de servicii de traducere. Limitarea datelor sensibile reduce impactul unei eventuale utilizări abuzive sau al unor breșe de securitate.
Pseudonimizarea înlocuiește datele identificabile cu coduri sau tokenuri, astfel încât identitatea originală să nu fie imediat vizibilă. Acest lucru este deosebit de util atunci când instrumente externe, precum API-urile de traducere, procesează date. Deși datele pot fi încă corelate prin referințe interne, expunerea directă este prevenită.
GDPR încurajează în mod specific pseudonimizarea ca garanție recunoscută legal. În cazul unei încălcări de securitate, datele sunt mult mai puțin susceptibile de a expune identități individuale. De asemenea, ajută în timpul auditurilor și al verificărilor interne de securitate.
Gestionarea consimțământului pentru utilizatori
Consimțământul este o cerință centrală în legislația modernă privind confidențialitatea. Companiile trebuie să informeze clar utilizatorii dacă datele lor vor fi prelucrate de instrumente de traducere terțe, mai ales dacă conținutul include informații personale sau tranzacționale. Transparența construiește încrederea utilizatorilor și reduce riscul legal.
Dincolo de colectarea consimțământului, companiile trebuie să permită utilizatorilor să îl retragă oricând. Acest lucru poate fi facilitat prin bannere de cookie-uri, setări de preferințe sau casete de selectare de tip opt-in/opt-out. Fiecare acțiune de consimțământ ar trebui înregistrată și stocată ca dovadă a conformității.
Conform GDPR și PDPA, consimțământul valid trebuie să fie explicit și bine informat. Între timp, CCPA utilizează adesea mecanisme de renunțare pentru anumite categorii de date. Fără un sistem adecvat de gestionare a consimțământului, companiile riscă amenzi și pierderea credibilității.
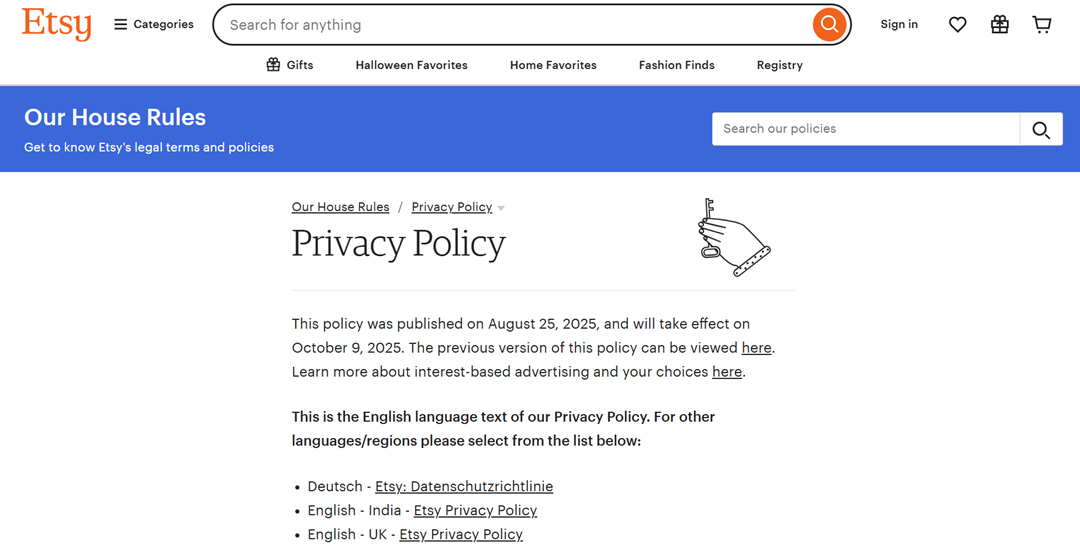
Pentru a susține practici transparente de consimțământ, marile platforme de comerț electronic precum Etsy oferă, de asemenea, politicile lor de confidențialitate în mai multe limbi. Această abordare îi ajută pe utilizatorii globali să înțeleagă cu ușurință modul în care sunt gestionate datele lor și consolidează încrederea în diferite regiuni.
DPA-uri (Acorduri de prelucrare a datelor) cu furnizorii
Atunci când lucrați cu furnizori precum platformele de traducere, un Acord de Prelucrare a Datelor (DPA) este obligatoriu. Acesta definește responsabilitățile pentru securizarea, stocarea, utilizarea și ștergerea datelor personale. Fără un DPA, utilizarea instrumentelor terțe poate încălca cerințele GDPR sau PDPA.
Un DPA garantează că furnizorii nu utilizează datele în scopuri neautorizate, cum ar fi analiza sau instruirea AI. Acesta acoperă de obicei criptarea, limitele de acces, locația serverului, subprocesatorii și procedurile de notificare a încălcărilor de securitate.
Chiar și furnizorii mari precum Google Cloud sau AWS Translate oferă DPA-uri standard pe care clienții trebuie să le accepte. În timpul auditurilor sau investigațiilor, deținerea unui DPA semnat este una dintre principalele dovezi ale conformității legale.
Dreptul de acces, corectare și ștergere a datelor
Utilizatorii au dreptul de a-și accesa datele, de a solicita corectări și de a cere ștergerea acestora dacă nu mai sunt necesare. Aceste drepturi sunt impuse în conformitate cu GDPR, CCPA/CPRA și PDPA. Aceasta înseamnă că platformele de comerț electronic și instrumentele de traducere trebuie să sprijine astfel de solicitări în practică.
Pentru a se conforma, companiile au nevoie de sisteme de stocare și urmărire a datelor structurate corespunzător. Dacă informațiile clienților sunt împrăștiate pe servere, la furnizori și în aplicații fără vizibilitate, răspunsul la solicitările de date devine aproape imposibil.
De exemplu, un utilizator poate solicita ștergerea transcrierilor de chat care au fost traduse și stocate de un furnizor terț. Dacă furnizorul nu are mecanisme adecvate de ștergere, afacerea—nu furnizorul—rămâne responsabilă din punct de vedere legal.
Transfer transfrontalier cu SCC-uri
Multe servicii de traducere găzduiesc servere în diferite țări, ceea ce face ca transferurile transfrontaliere de date să fie o problemă majoră de conformitate. Conform GDPR, transferul datelor în afara UE este permis doar dacă există protecții echivalente. Un mecanism larg acceptat este utilizarea SCC (Clauze Contractuale Standard).
Clauzele contractuale standard (SCC) sunt acorduri obligatorii din punct de vedere juridic între expeditorul și destinatarul datelor, asigurând menținerea standardelor de confidențialitate. Platformele de comerț electronic care colaborează cu furnizori din SUA, India sau Asia trebuie să includă SCC înainte de a permite orice transfer.
Unele legi asiatice privind PDPA impun, de asemenea, notificarea prealabilă sau aprobarea guvernamentală pentru transferurile internaționale de date. Fără SCC-uri sau garanții similare, companiile ar putea fi considerate ca exportând date în mod ilegal.
Evaluarea riscurilor de confidențialitate (DPIA)
O evaluare a impactului asupra protecției datelor (DPIA) este necesară atunci când activitățile de prelucrare implică riscuri ridicate pentru confidențialitate, cum ar fi instrumentele de traducere bazate pe IA care stochează conversații sau prelucrează date de tranzacție. DPIA ajută întreprinderile să identifice lacunele de securitate, utilizarea excesivă a datelor sau expunerea la acces neautorizat.
O DPIA evaluează tipul de date colectate, scopul prelucrării, părțile implicate, metodele de stocare și perioadele de retenție. Rezultatele ghidează deciziile privind adăugarea de măsuri de protecție precum criptarea, restricționarea accesului sau îmbunătățirea contractelor cu furnizorii.
Conform GDPR, un DPIA trebuie finalizat înainte de lansarea oricărui instrument sau sistem nou care prelucrează date personale sensibile. Dacă evaluarea identifică riscuri imposibil de gestionat, autoritățile pot chiar bloca activitatea. Dincolo de conformitate, DPIA ajută companiile să își consolideze postura generală de protecție a datelor.
Tabel comparativ privind gestionarea datelor: Linguise vs Concurenți
Atunci când alegeți un instrument de traducere pentru comerțul electronic, nu este suficient să comparați funcționalitățile, trebuie să evaluați și modul în care fiecare furnizor gestionează datele utilizatorilor. Diferite platforme au politici variate privind stocarea, criptarea, consimțământul și conformitatea cu reglementări precum GDPR, CCPA și PDPA. O comparație directă ajută întreprinderile să ia decizii mai sigure și mai informate.
Aspect | Linguise | Weglot | Google Translate API | Lokalise |
Criptarea datelor (în tranzit și în repaus) | Da (HTTPS și criptare) | Da | Da | Da |
Politica de stocare a datelor | Temporar, fără stocare pe termen lung | Stochează traducerile pe servere | Poate păstra datele temporar | Stochează datele proiectului în cloud |
Cerința privind consimțământul utilizatorului | Necesar pentru datele personale | Obligatoriu (conform GDPR) | Nu se aplică implicit | Necesar în funcție de utilizare |
Conformitate (GDPR/CCPA/PDPA) | Pe deplin conform | Conform GDPR | Instrumente GDPR, dar dependente de utilizator | Conform cu GDPR și SOC 2 |
Utilizarea datelor pentru instruirea IA | Nu | Nu | Da (cu excepția cazului în care s-a renunțat) | Nu |
Păstrarea și ștergerea datelor | Eliminare imediată la cerere | Se poate elimina la cerere | Control limitat al utilizatorului | Setări personalizate de păstrare |
Disponibilitatea DPA | Da | Da | Disponibil prin Termenii Cloud | Da |
Garanții pentru transferul transfrontalier de date | SCC-uri și conformitate GDPR | SCC-uri și garanții GDPR | SCC disponibile | SCC-uri și clauze UE |
Ești gata să explorezi piețe noi? Încearcă serviciul nostru de traducere automată gratuit, cu o perioadă de probă de 1 lună fără riscuri. Nu este nevoie de card de credit!
Concluzie
Confidențialitatea în instrumentele de traducere pentru comerțul electronic trebuie tratată cu seriozitate, deoarece datele clienților, tranzacțiile și conținutul comercial sunt adesea transferate în timpul procesului. Riscuri precum stocarea neautorizată, criptarea slabă, accesul terților și transferurile transfrontaliere pot duce la încălcarea unor reglementări precum GDPR, CCPA sau PDPA.
Pentru a proteja datele, proprietarii de magazine online au nevoie de instrumente de traducere cu criptare end-to-end, controlul retenției datelor, servere transparente și conformitate legală. Linguise oferă o abordare mai sigură, cu anonimizarea datelor, protecție conformă cu GDPR, fără stocare pe termen lung și suport pentru DPA și SCC. Dacă doriți să vă traduceți site-ul de comerț electronic fără a sacrifica confidențialitatea și securitatea, utilizarea Linguise este o opțiune mai sigură și mai conformă.