Las herramientas de traducción pueden parecer inofensivas, pero muchas de ellas procesan datos de formas de las que los propietarios de negocios no son plenamente conscientes. Cuando la información de los clientes o el contenido del negocio se envían a servicios externos, el riesgo de exposición aumenta, especialmente si la plataforma no sigue estrictos estándares de protección de datos. A continuación se presentan los riesgos de privacidad más comunes que los sitios de comercio electrónico deben tener en cuenta.
Transmisión de datos sin cifrar
Cuando las herramientas de traducción no utilizan cifrado, cualquier dato enviado entre el sitio web y el proveedor de traducción puede ser interceptado. Esto significa que los hackers, terceros o incluso redes no seguras podrían acceder a información confidencial de los clientes. Sin cifrado, los datos viajan en texto plano, lo que facilita su lectura y explotación.
Para las empresas de comercio electrónico, esto es especialmente peligroso porque el contenido transmitido puede incluir detalles de productos, perfiles de usuarios, información de pedidos o mensajes internos. Aunque el texto parezca inofensivo, puede contener accidentalmente identificadores como nombres, direcciones o datos relacionados con pagos. Un cifrado sólido durante la transferencia de datos es esencial para evitar filtraciones de datos.
Almacenamiento de datos sin consentimiento del usuario
Algunos servicios de traducción almacenan el texto procesado en sus servidores para “mejorar el aprendizaje automático” o “acelerar futuras traducciones”. Sin embargo, si los usuarios no están informados o no dan su consentimiento, esto se convierte en una violación de la privacidad. Muchas empresas no se dan cuenta de que sus datos podrían guardarse y reutilizarse sin permiso.
Almacenar datos sin consentimiento no solo conlleva el riesgo de recibir reclamaciones por privacidad, sino que también puede generar problemas regulatorios en virtud de leyes como el RGPD o la CCPA. Cuando la información de los clientes se conserva sin una aprobación clara, las empresas pueden enfrentarse a sanciones legales y perder la confianza de los usuarios.
Acceso de terceros y uso indebido interno
Las herramientas de traducción a menudo implican múltiples capas de sistemas y equipos, incluidos desarrolladores, personal de soporte o proveedores externos. Si no se controla el acceso interno, el personal no autorizado podría ver o copiar información confidencial. Esto incluye tanto a contratistas externos como a empleados internos.
El uso indebido interno puede ser difícil de detectar y prevenir sin políticas de acceso estrictas. Por ejemplo, un empleado de un proveedor de traducción puede utilizar los datos almacenados para entrenamiento, compartirlos u otros fines ajenos a las necesidades del cliente. Las empresas de comercio electrónico deben asegurarse de que solo los sistemas autorizados, y no las personas, puedan gestionar datos privados.
Falta de control sobre la retención de datos
Muchas plataformas de traducción no explican con claridad cuánto tiempo conservan el contenido que procesan. Si las empresas no pueden establecer ni revisar políticas de retención de datos, el texto confidencial puede permanecer almacenado indefinidamente. Esto expone los datos a futuras filtraciones o accesos no autorizados.
La falta de control sobre la retención también dificulta el cumplimiento de las normativas de privacidad que exigen la eliminación a solicitud. Sin transparencia, las empresas pueden permitir sin saberlo que los datos de los clientes permanezcan en servidores externos mucho después de que ya no sean necesarios.
Riesgos de transferencia transfronteriza de datos
Cuando los datos de traducción se envían a servidores en otros países, pueden estar sujetos a leyes de privacidad más débiles. Por ejemplo, los datos enviados desde la UE a un país que no pertenece al RGPD pueden perder su protección legal. Esto puede ocurrir de forma silenciosa mediante el enrutamiento automático de las herramientas de traducción.
Las transferencias transfronterizas también complican el cumplimiento normativo, ya que las empresas deben asegurarse de que existan mecanismos legales como las SCC (Cláusulas Contractuales Tipo). Si no se gestionan adecuadamente, los datos sensibles pueden quedar expuestos a gobiernos, empresas o sistemas con bajos estándares de privacidad.
Uso de herramientas gratuitas sin políticas de privacidad claras
Las herramientas de traducción gratuitas suelen estar diseñadas para la comodidad, no para la seguridad. Muchas no ofrecen términos claros sobre cómo se utilizan, almacenan o comparten los datos. Algunas pueden reutilizar el contenido enviado para entrenar su IA o almacenarlo en servidores no seguros.
Como estos servicios son gratuitos, pueden depender de los datos de los usuarios como un “coste oculto”. Sin transparencia, las empresas corren el riesgo de exponer información de clientes o de la empresa en aras de la velocidad de traducción o del ahorro presupuestario.
Ubicación del servidor en jurisdicciones de baja protección
La ubicación física o en la nube del servidor de una herramienta de traducción afecta cómo se tratan los datos almacenados. Si los servidores están en países con regulaciones de privacidad débiles, se puede acceder a los datos sin una estricta supervisión legal. Algunos gobiernos incluso pueden tener la autoridad para inspeccionar datos sin notificación.
Para los propietarios de comercios electrónicos, no saber dónde se procesan o almacenan los datos puede generar importantes brechas de cumplimiento. Elegir proveedores con infraestructura con sede en la UE o alineada con el RGPD puede reducir los riesgos asociados a la residencia de los datos.
Buenas prácticas para proteger los datos de clientes y empresas
Para reducir los riesgos de privacidad al utilizar herramientas de traducción, las empresas de comercio electrónico necesitan más que simples funciones de seguridad básicas. Deben aplicar sólidas prácticas de protección de datos que garanticen que la información de los clientes, el contenido interno y los datos transaccionales permanezcan seguros en cada etapa, ya sea que se almacenen, transmitan o procesen mediante servicios de terceros. A continuación se presentan los enfoques más eficaces que se pueden implementar en escenarios del mundo real.
Cifrado de extremo a extremo
El cifrado de extremo a extremo garantiza que los datos se cifren antes de salir de la plataforma de comercio electrónico y permanezcan cifrados hasta que lleguen al sistema previsto. Esto evita el acceso no autorizado, incluso si los datos se interceptan durante la transmisión. Sin esta protección, los detalles confidenciales, como las notas de los clientes, las descripciones de los productos o las comunicaciones internas, pueden quedar expuestos durante el tránsito.
Por ejemplo, una tienda Shopify que utiliza una conexión API cifrada a un servicio de traducción evita que el texto legible sea interceptado durante el envío. Si un proveedor como la Linguise herramienta de traducción aplica TLS/HTTPS y almacenamiento cifrado, los datos permanecen protegidos frente a amenazas externas.
Rompe las barreras del idioma
¡Dile adiós a las barreras idiomáticas y saluda al crecimiento sin límites! Prueba nuestro servicio de traducción automática hoy mismo.
Anonimización y minimización de datos
La anonimización de datos elimina o enmascara la información identificable del cliente antes de enviarla a un sistema de traducción. Mientras tanto, la minimización de datos significa enviar solo las partes del contenido que realmente necesitan traducción, sin detalles excesivos. Estos dos métodos ayudan a evitar que los datos personales se expongan innecesariamente.
Por ejemplo, en lugar de enviar un mensaje completo de atención al cliente con nombres y detalles del pedido, solo se puede traducir el texto general. Algunas plataformas sustituyen automáticamente los identificadores de usuario por marcadores de posición para evitar problemas de privacidad durante el procesamiento.
API segura y control de acceso
Una API segura garantiza que solo los sistemas y usuarios autorizados puedan interactuar con las herramientas de traducción. Esto incluye el uso de claves de autenticación, permisos restringidos y cifrado para las llamadas a la API. Sin esto, los atacantes o el personal no autorizado podrían acceder a texto confidencial enviado para su traducción.
Por ejemplo, un sitio de WooCommerce puede restringir la API de su servicio de traducción únicamente a solicitudes de backend, bloqueando el acceso público o externo; el control de acceso basado en roles también limita qué miembros del equipo pueden ver o gestionar el contenido traducido.
Residencia de datos y transparencia del servidor
La residencia de datos se refiere al lugar donde se almacenan y procesan los datos. Las herramientas de traducción deben indicar claramente la ubicación de sus servidores y cumplir con las leyes regionales de protección de datos. Cuando las empresas saben a dónde van sus datos, pueden evitar infracciones legales y puntos ciegos de seguridad.
Por ejemplo, un negocio europeo de comercio electrónico sujeto al RGPD puede elegir un proveedor de traducción que almacene los datos únicamente en centros de datos de la UE. Si una herramienta como Linguise ofrece infraestructura con sede en la UE, ayuda a evitar la transferencia de texto a jurisdicciones menos seguras.
Registros de auditoría y de acceso
Los registros de auditoría y los archivos de registro rastrean quién accede, almacena o modifica los datos durante la traducción. Estos registros ayudan a detectar actividades sospechosas, garantizar la responsabilidad y respaldar el cumplimiento de las normativas. Sin un registro claro, el acceso no autorizado puede pasar desapercibido.
Un caso práctico es cuando una plataforma de traducción mantiene registros de cada llamada a la API, evento de acceso de usuario o recuperación de caché. Si se produce una brecha, la empresa puede rastrear cuándo y cómo se accedió a los datos y tomar medidas correctivas.
Salvaguardas contractuales (DPA, SLA, NDA)
Los acuerdos legales garantizan que los proveedores de traducción rindan cuentas por la protección de datos. Un Acuerdo de Procesamiento de Datos (DPA) establece cómo se utilizan y protegen los datos. Un Acuerdo de Nivel de Servicio (SLA) cubre el tiempo de actividad y la respuesta ante incidentes, mientras que un NDA impide que los proveedores compartan información confidencial.
Por ejemplo, una tienda online que utilice una API de traducción de terceros debería exigir un DPA firmado que defina las normas de tratamiento de datos y las políticas de eliminación. Esto garantiza el cumplimiento del RGPD o la CCPA y ofrece protección jurídica en caso de uso indebido.
Estudios de casos regionales
Diferentes regiones aplican distintas normativas de privacidad, lo que impacta directamente en cómo las empresas de comercio electrónico deben usar las herramientas de traducción. Comprender estos estándares regionales ayuda a las empresas a elegir plataformas que cumplan con los requisitos legales y eviten posibles multas o uso indebido de datos. Así se abordan las preocupaciones de privacidad en tres regiones principales.
UE (RGPD)
En la Unión Europea, el RGPD impone normas estrictas sobre cómo se recopilan, procesan, almacenan y transfieren los datos personales. Las herramientas de traducción utilizadas por las plataformas de comercio electrónico deben garantizar la minimización de datos, el cifrado y un procesamiento seguro. Las empresas también deben garantizar que los datos de los clientes no se almacenen indefinidamente ni se compartan sin consentimiento.
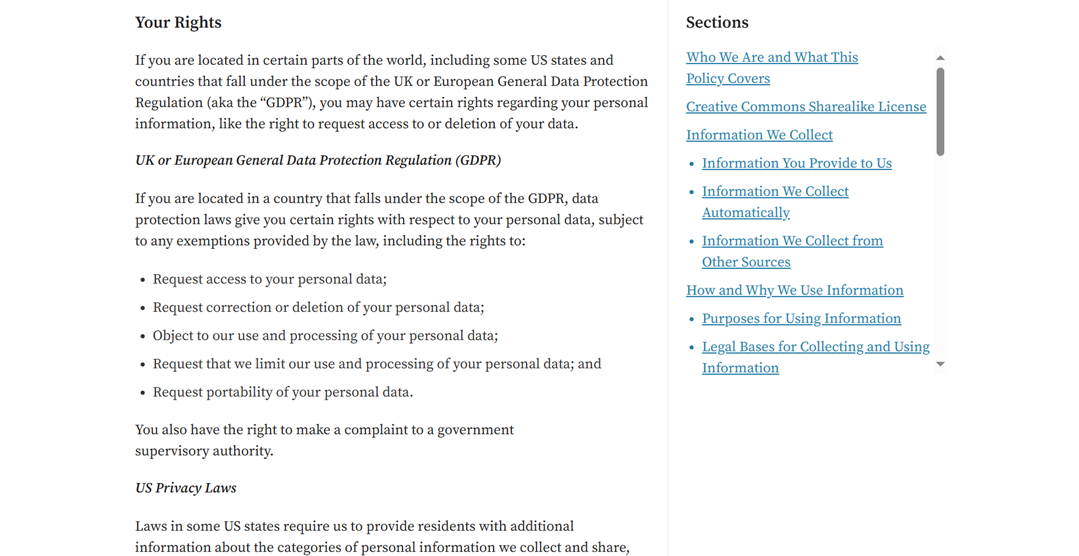
Estos derechos del RGPD también se aplican cuando servicios de terceros, como las herramientas de traducción, procesan el contenido de la tienda o la información de los clientes. Esto significa que cualquier proveedor de localización que trabaje con plataformas como WooCommerce debe permitir el acceso a los datos, su eliminación y un tratamiento seguro conforme a los términos del DPA. Los proveedores que almacenan datos fuera de la UE, no aplican cifrado o operan sin garantías contractuales pueden exponer a las empresas al riesgo de incumplimiento.
Las empresas que operan tanto en la UE como en el Reino Unido también deben asegurarse de que su documentación de cumplimiento refleje los requisitos legales aplicables. Utilizar plantillas de documentos legales del Reino Unido fiables puede ayudar a las organizaciones a mantener una documentación coherente mientras cumplen con las obligaciones regionales de protección de datos.
Asia (PDPA)
Varios países asiáticos tienen sus propias versiones de las leyes de protección de datos, como la PDPA de Singapur y la PDPA de Tailandia. Estas regulaciones se centran en el consentimiento del usuario, los límites de retención de datos y el procesamiento responsable por parte de terceros. A diferencia del RGPD, la aplicación puede variar según el país, pero el principio fundamental es similar: proteger la identidad del cliente y limitar la exposición innecesaria de datos.
Por ejemplo, un negocio de comercio electrónico en Singapur que traduce las páginas de pago a varios idiomas asiáticos debe asegurarse de que el proveedor de traducción no almacene nombres o direcciones de clientes sin su consentimiento. Las herramientas que anonimizan los datos antes de la traducción o que ofrecen opciones de servidor local se consideran más seguras.
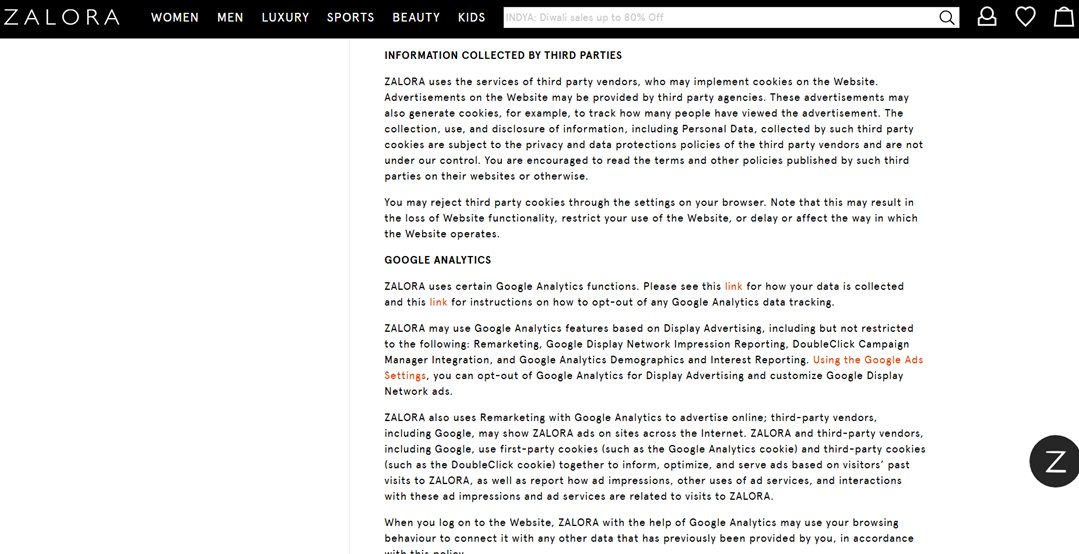
Esto se alinea con la forma en que las principales plataformas de comercio electrónico de Asia gestionan las responsabilidades de privacidad de terceros. Por ejemplo, la política de Zalora en Singapur establece que cualquier dato recopilado por proveedores externos, ya sea para anuncios, análisis o servicios funcionales, se rige por los propios términos de privacidad del tercero, y no por el control directo de la plataforma. Aunque la política no menciona explícitamente las herramientas de traducción, se aplica la misma regla: cualquier servicio externo que procese contenido de usuarios debe cumplir con los requisitos de la PDPA, garantizar un manejo seguro y evitar la retención o transferencia no autorizada de datos personales.
EE. UU. (CCPA/CPRA)
En Estados Unidos, la CCPA y su versión actualizada, la CPRA, ofrecen a los consumidores control sobre cómo se utilizan y comparten sus datos personales. Aunque no son tan estrictas como el RGPD, estas regulaciones exigen transparencia, opciones de exclusión y políticas claras de gestión de datos. Las empresas de comercio electrónico deben asegurarse de que los servicios de traducción no vendan, almacenen ni hagan un uso indebido de la información de los clientes.
Shopify, por ejemplo, ofrece un Aviso de Privacidad Regional de los Estados Unidos específico para abordar regulaciones a nivel estatal como la CCPA y la CPRA. Esto garantiza que los comerciantes y las integraciones de herramientas de traducción cumplan con los requisitos de transparencia, derechos de exclusión y eliminación de datos.
Consejos de cumplimiento (GDPR, CCPA, PDPA)
Normativas como el RGPD en Europa, la CCPA/CPRA en Estados Unidos y la PDPA en Asia establecen estándares estrictos sobre cómo deben recopilarse, procesarse, almacenarse y compartirse los datos personales. Para mantener el cumplimiento, las empresas necesitan una combinación de políticas internas, salvaguardas técnicas y acuerdos claros con proveedores externos, como las herramientas de traducción. A continuación, se presentan las prácticas clave que se deben seguir.
Minimización de datos y seudonimización
La minimización de datos significa recopilar y utilizar únicamente la información estrictamente necesaria para un propósito específico. En el comercio electrónico, por ejemplo, no es necesario enviar todos los datos de los clientes a los proveedores de traducción. Limitar los datos sensibles reduce el impacto de posibles usos indebidos o filtraciones.
La seudonimización sustituye los datos identificables por códigos o tokens para que la identidad original no sea visible de inmediato. Esto resulta especialmente útil cuando herramientas externas como las API de traducción procesan datos. Aunque los datos aún pueden vincularse mediante referencias internas, se evita la exposición directa.
El RGPD fomenta específicamente la seudonimización como una salvaguarda legalmente reconocida. Si se produce una brecha, es mucho menos probable que los datos expongan identidades individuales. También ayuda durante las auditorías y las revisiones internas de seguridad.
Gestión del consentimiento de los usuarios
El consentimiento es un requisito central en las leyes de privacidad modernas. Las empresas deben informar claramente a los usuarios si sus datos serán procesados por herramientas de traducción de terceros, especialmente si el contenido incluye información personal o transaccional. Ser transparente genera confianza en el usuario y reduce el riesgo legal.
Además de recopilar el consentimiento, las empresas deben permitir que los usuarios lo retiren en cualquier momento. Esto se puede facilitar mediante banners de cookies, ajustes de preferencias o casillas de verificación de inclusión/exclusión. Cada acción de consentimiento debe registrarse y almacenarse como prueba de cumplimiento.
En virtud del RGPD y la PDPA, el consentimiento válido debe ser explícito y estar bien informado. Por su parte, la CCPA suele utilizar mecanismos de exclusión para categorías de datos específicas. Sin un sistema adecuado de gestión del consentimiento, las empresas se arriesgan a multas y a la pérdida de credibilidad.
Para respaldar prácticas de consentimiento transparentes, las principales plataformas de comercio electrónico como Etsy también ofrecen sus políticas de privacidad en varios idiomas. Este enfoque ayuda a los usuarios globales a comprender fácilmente cómo se gestionan sus datos y refuerza la confianza en diferentes regiones.
DPA (acuerdos de procesamiento de datos) con proveedores
Cuando se trabaja con proveedores como plataformas de traducción, un Acuerdo de Procesamiento de Datos (DPA) es obligatorio. Define las responsabilidades de proteger, almacenar, usar y eliminar datos personales. Sin un DPA, el uso de herramientas de terceros puede infringir los requisitos del RGPD o la PDPA.
Un DPA garantiza que los proveedores no utilicen los datos para fines no autorizados, como análisis o entrenamiento de IA. Normalmente abarca el cifrado, los límites de acceso, la ubicación del servidor, los subencargados y los procedimientos de notificación de brechas.
Incluso los grandes proveedores como Google Cloud o AWS Translate ofrecen DPA estándar que los clientes deben aceptar. Durante las auditorías o investigaciones, contar con un DPA firmado es una de las principales pruebas de cumplimiento legal.
Derecho de acceso, rectificación y supresión de datos
Los usuarios tienen derecho a acceder a sus datos, solicitar correcciones y exigir su eliminación cuando ya no sean necesarios. Estos derechos se aplican en virtud del RGPD, la CCPA/CPRA y la PDPA. Esto significa que las plataformas de comercio electrónico y las herramientas de traducción deben admitir dichas solicitudes en la práctica.
Para cumplir, las empresas necesitan sistemas de almacenamiento y seguimiento de datos debidamente estructurados. Si la información de los clientes está dispersa entre servidores, proveedores y aplicaciones sin visibilidad, responder a las solicitudes de datos se vuelve casi imposible.
Por ejemplo, un usuario puede solicitar la eliminación de transcripciones de chat que fueron traducidas y almacenadas por un proveedor externo. Si el proveedor carece de mecanismos de eliminación adecuados, la empresa —no el proveedor— sigue siendo legalmente responsable.
Transferencia transfronteriza con SCC
Muchos servicios de traducción alojan servidores en distintos países, lo que convierte las transferencias transfronterizas de datos en un importante problema de cumplimiento normativo. Según el RGPD, solo se permite transferir datos fuera de la UE si existen protecciones equivalentes. Un mecanismo ampliamente aceptado es el uso de las CCT (Cláusulas Contractuales Tipo).
Las SCC son acuerdos legalmente vinculantes entre el emisor y el receptor de los datos, que garantizan que se mantengan los estándares de privacidad. Las plataformas de comercio electrónico que trabajan con proveedores en EE. UU., India o Asia deben incluir las SCC antes de permitir cualquier transferencia.
Algunas leyes PDPA asiáticas también exigen notificación previa o aprobación gubernamental para las transferencias internacionales de datos. Sin las SCC ni otras garantías similares, las empresas podrían considerarse exportadoras ilegales de datos.
Evaluación de riesgos de privacidad (DPIA)
Se requiere una Evaluación de Impacto relativa a la Protección de Datos (DPIA) cuando las actividades de tratamiento implican altos riesgos para la privacidad, como las herramientas de traducción basadas en IA que almacenan conversaciones o procesan datos de transacciones. Las DPIA ayudan a las empresas a identificar brechas de seguridad, uso excesivo de datos o exposición a accesos no autorizados.
Una DPIA evalúa el tipo de datos recopilados, la finalidad del tratamiento, las partes implicadas, los métodos de almacenamiento y los periodos de conservación. Los resultados guían las decisiones sobre la incorporación de salvaguardas como el cifrado, la restricción de acceso o la mejora de los contratos con proveedores.
En virtud del RGPD, debe completarse una DPIA antes de lanzar cualquier herramienta o sistema nuevo que trate datos personales sensibles. Si la evaluación detecta riesgos inasumibles, las autoridades podrían incluso bloquear la actividad. Más allá del cumplimiento, las DPIA ayudan a las empresas a reforzar su postura general de protección de datos.
Tabla comparativa del tratamiento de datos: Linguise vs Competidores
Al elegir una herramienta de traducción para el comercio electrónico, no basta con comparar funciones; también hay que evaluar cómo gestiona cada proveedor los datos de los usuarios. Las distintas plataformas tienen políticas diferentes en materia de almacenamiento, cifrado, consentimiento y cumplimiento de normativas como el RGPD, la CCPA y la PDPA. Una comparación directa ayuda a las empresas a tomar decisiones más seguras y fundamentadas.
Aspecto | Linguise | Weglot | API de Google Translate | Lokalise |
Cifrado de datos (en tránsito y en reposo) | Sí (HTTPS y cifrado) | Sí | Sí | Sí |
Política de almacenamiento de datos | Temporal, sin almacenamiento a largo plazo | Almacena las traducciones en servidores | Puede conservar los datos temporalmente | Almacena los datos del proyecto en la nube |
Requisito de consentimiento del usuario | Requerido para datos personales | Obligatorio (basado en el RGPD) | No aplicado de forma predeterminada | Requerido según el uso |
Cumplimiento (GDPR/CCPA/PDPA) | Totalmente conforme | Conforme al RGPD | Herramientas de RGPD, pero dependientes del usuario | Cumple con el RGPD y SOC 2 |
Uso de datos para entrenamiento de IA | No | No | Sí (a menos que se opte por no participar) | No |
Retención y eliminación de datos | Eliminación inmediata a petición | Eliminable a petición | Control limitado del usuario | Configuración de retención personalizada |
Disponibilidad de DPA | Sí | Sí | Disponible a través de los Términos de Cloud | Sí |
Salvaguardas para la transferencia transfronteriza de datos | Cumplimiento de las SCC y el RGPD | Garantías de las SCC y el RGPD | SCC disponibles | Cláusulas contractuales tipo (SCC) y cláusulas de la UE |
¿Listo para explorar nuevos mercados? Prueba nuestro servicio de traducción automática gratis con nuestra prueba sin riesgo de 1 mes. ¡No se necesita tarjeta de crédito!
Conclusión
La privacidad en las herramientas de traducción para el comercio electrónico debe tomarse en serio, ya que los datos de los clientes, las transacciones y el contenido empresarial suelen transferirse durante el proceso. Riesgos como el almacenamiento no autorizado, el cifrado débil, el acceso de terceros y las transferencias transfronterizas pueden dar lugar a infracciones de normativas como el RGPD, la CCPA o la PDPA.
Para proteger los datos, los propietarios de comercios electrónicos necesitan herramientas de traducción con cifrado de extremo a extremo, control de retención de datos, servidores transparentes y cumplimiento legal. Linguise ofrece un enfoque más seguro con anonimización de datos, protección preparada para el RGPD, sin almacenamiento a largo plazo y soporte para DPA y SCC. Si deseas traducir tu sitio de comercio electrónico sin sacrificar la privacidad y la seguridad, usar Linguise es una opción más segura y conforme.