Gli strumenti di traduzione possono sembrare innocui, ma molti di essi elaborano i dati in modi di cui i titolari di aziende non sono pienamente consapevoli. Quando le informazioni dei clienti o i contenuti aziendali vengono inviati a servizi esterni, il rischio di esposizione aumenta, soprattutto se la piattaforma non segue rigorosi standard di protezione dei dati. Di seguito sono riportati i rischi per la privacy più comuni a cui i siti di e-commerce devono prestare attenzione.
Trasmissione dei dati non crittografata
Quando gli strumenti di traduzione non utilizzano la crittografia, qualsiasi dato inviato tra il sito web e il fornitore del servizio di traduzione può essere intercettato. Ciò significa che hacker, terze parti o persino reti non sicure potrebbero accedere a informazioni sensibili dei clienti. Senza crittografia, i dati viaggiano in testo normale, rendendoli facili da leggere e sfruttare.
Per le aziende di e-commerce, questo è particolarmente pericoloso perché il contenuto trasmesso può includere dettagli di prodotto, profili utente, informazioni sugli ordini o messaggi interni. Anche se il testo sembra innocuo, può contenere accidentalmente identificatori come nomi, indirizzi o dettagli relativi ai pagamenti. Una crittografia forte durante il trasferimento dei dati è essenziale per evitare fughe di dati.
Archiviazione dei dati senza il consenso dell'utente
Alcuni servizi di traduzione archiviano il testo elaborato sui propri server per “migliorare l’apprendimento automatico” o “accelerare le traduzioni future”. Tuttavia, se gli utenti non sono informati o non danno il proprio consenso, questa diventa una violazione della privacy. Molte aziende non si rendono conto che i loro dati potrebbero essere salvati e riutilizzati senza autorizzazione.
Memorizzare dati senza consenso non solo comporta il rischio di reclami sulla privacy, ma può anche portare a problemi normativi ai sensi di leggi come il GDPR o il CCPA. Quando le informazioni dei clienti vengono conservate senza un'approvazione chiara, le aziende possono affrontare sanzioni legali e perdere la fiducia degli utenti.
Accesso di terze parti e uso improprio interno
Gli strumenti di traduzione spesso coinvolgono più livelli di sistemi e team, tra cui sviluppatori, personale di supporto o fornitori esterni. Se l'accesso interno non è controllato, personale non autorizzato potrebbe visualizzare o copiare informazioni sensibili. Ciò include sia i collaboratori esterni che i dipendenti interni.
L'uso improprio interno può essere difficile da rilevare e prevenire senza rigide politiche di accesso. Ad esempio, un membro dello staff di un fornitore di traduzioni potrebbe utilizzare i dati archiviati per formazione, condivisione o altri scopi non correlati alle esigenze del cliente. Le aziende di e-commerce devono garantire che solo i sistemi autorizzati, e non i singoli individui, possano gestire i dati privati.
Mancanza di controllo sulla conservazione dei dati
Molte piattaforme di traduzione non spiegano chiaramente per quanto tempo conservano i contenuti che elaborano. Se le aziende non possono impostare o rivedere le politiche di conservazione dei dati, i testi sensibili potrebbero rimanere archiviati a tempo indeterminato. Ciò espone i dati a future violazioni o accessi non autorizzati.
La mancanza di controllo sulla conservazione dei dati rende inoltre difficile conformarsi alle normative sulla privacy che richiedono la cancellazione su richiesta. Senza trasparenza, le aziende potrebbero inconsapevolmente consentire che i dati dei clienti rimangano su server esterni molto tempo dopo che non sono più necessari.
Rischi di trasferimento transfrontaliero dei dati
Quando i dati di traduzione vengono inviati a server in altri paesi, possono essere soggetti a leggi sulla privacy meno rigorose. Ad esempio, i dati inviati dall'UE a un paese non conformi al GDPR possono perdere la loro protezione legale. Ciò può verificarsi silenziosamente attraverso l'instradamento automatico da parte degli strumenti di traduzione.
I trasferimenti transfrontalieri complicano anche la conformità, poiché le aziende devono garantire l'adozione di meccanismi legali come le SCC (Clausole Contrattuali Standard). Se non gestiti correttamente, i dati sensibili possono essere esposti a governi, aziende o sistemi con bassi standard di privacy.
Uso di strumenti gratuiti senza politiche sulla privacy chiare
Gli strumenti di traduzione gratuiti sono spesso progettati per la comodità, non per la sicurezza. Molti non forniscono termini chiari su come i dati vengono utilizzati, archiviati o condivisi. Alcuni potrebbero riutilizzare i contenuti inviati per addestrare la loro IA o archiviarli su server non protetti.
Poiché questi servizi sono gratuiti, potrebbero basarsi sui dati degli utenti come “costo nascosto.” Senza trasparenza, le aziende rischiano di esporre informazioni sui clienti o sull'azienda per motivi di velocità di traduzione o risparmio sul budget.
Ubicazione del server in giurisdizioni a bassa protezione
La posizione fisica o cloud del server di uno strumento di traduzione influisce sul trattamento dei dati archiviati. Se i server si trovano in paesi con normative sulla privacy deboli, i dati potrebbero essere accessibili senza una rigorosa supervisione legale. Alcuni governi potrebbero persino avere l'autorità di ispezionare i dati senza notifica.
Per i proprietari di e-commerce, non sapere dove vengono elaborati o archiviati i dati può creare gravi lacune di conformità. Scegliere fornitori con infrastrutture basate nell'UE o allineate al GDPR può ridurre i rischi legati alla residenza dei dati.
Best practice per proteggere i dati dei clienti & aziendali
Per ridurre i rischi per la privacy quando si utilizzano strumenti di traduzione, le aziende di e-commerce necessitano di più delle sole funzionalità di sicurezza di base. Devono applicare solide pratiche di protezione dei dati che garantiscano che le informazioni dei clienti, i contenuti interni e i dati transazionali rimangano al sicuro in ogni fase, sia che vengano archiviati, trasmessi o elaborati da servizi di terze parti. Di seguito sono riportati gli approcci più efficaci che possono essere implementati in scenari reali.
Crittografia end-to-end
La crittografia end-to-end garantisce che i dati vengano crittografati prima di lasciare la piattaforma di e-commerce e rimangano crittografati fino al raggiungimento del sistema previsto. Ciò impedisce l'accesso non autorizzato, anche se i dati vengono intercettati durante la trasmissione. Senza questa protezione, dettagli sensibili come note dei clienti, descrizioni dei prodotti o comunicazioni interne potrebbero essere esposti durante il transito.
Ad esempio, un negozio Shopify che utilizza una connessione API crittografata a un servizio di traduzione impedisce che il testo leggibile venga intercettato durante l'invio. Se un fornitore come Linguise strumento di traduzione applica TLS/HTTPS e archiviazione crittografata, i dati rimangono protetti da minacce esterne.
Abbatti le Barriere Linguistiche
Dì addio alle barriere linguistiche e dai il benvenuto a una crescita illimitata! Prova oggi stesso il nostro servizio di traduzione automatica.
Anonimizzazione e minimizzazione dei dati
L'anonimizzazione dei dati rimuove o maschera le informazioni identificabili dei clienti prima che vengano inviate a un sistema di traduzione. Nel frattempo, la minimizzazione dei dati significa inviare solo le parti del contenuto che necessitano effettivamente di traduzione, senza dettagli superflui. Questi due metodi aiutano a prevenire l'esposizione non necessaria dei dati personali.
Ad esempio, invece di inviare un messaggio completo di assistenza clienti con nomi e dettagli dell'ordine, è possibile tradurre solo il testo generico. Alcune piattaforme sostituiscono automaticamente gli identificatori utente con segnaposto per evitare problemi di privacy durante l'elaborazione.
API sicura & controllo degli accessi
Un'API sicura garantisce che solo sistemi e utenti autorizzati possano interagire con gli strumenti di traduzione. Ciò include l'uso di chiavi di autenticazione, permessi limitati e crittografia per le chiamate API. Senza questo, aggressori o personale non autorizzato potrebbero accedere a testi sensibili inviati per la traduzione.
Ad esempio, un sito WooCommerce può limitare l'API del suo servizio di traduzione solo alle richieste backend, bloccando l'accesso pubblico o esterno; il controllo degli accessi basato sui ruoli limita anche quali membri del team possono visualizzare o gestire i contenuti tradotti.
Residenza dei dati e trasparenza del server
La residenza dei dati si riferisce a dove i dati vengono archiviati e elaborati. Gli strumenti di traduzione dovrebbero indicare chiaramente le posizioni dei loro server e rispettare le leggi regionali sulla protezione dei dati. Quando le aziende sanno dove vanno i loro dati, possono evitare violazioni legali e punti ciechi nella sicurezza.
Ad esempio, un'azienda di e-commerce europea soggetta al GDPR può scegliere un fornitore di traduzioni che archivia i dati solo in data center dell'UE. Se uno strumento come Linguise offre un'infrastruttura basata nell'UE, aiuta a prevenire il trasferimento di testo verso giurisdizioni meno sicure.
Audit trail e log di accesso
I registri di controllo e i log tracciano chi accede, memorizza o modifica i dati durante la traduzione. Questi registri aiutano a rilevare attività sospette, garantire la responsabilità e supportare la conformità alle normative. Senza una registrazione chiara, gli accessi non autorizzati possono passare inosservati.
Un caso pratico è quando una piattaforma di traduzione conserva i log di ogni chiamata API, evento di accesso utente o recupero dalla cache. In caso di violazione, l'azienda può risalire a quando e come i dati sono stati consultati e adottare misure correttive.
Garanzie contrattuali (DPA, SLA, NDA)
Gli accordi legali garantiscono che i fornitori di traduzione siano ritenuti responsabili della protezione dei dati. Un accordo sul trattamento dei dati (DPA) stabilisce come i dati vengono utilizzati e salvaguardati. Un accordo sul livello di servizio (SLA) copre il tempo di attività e la risposta agli incidenti, mentre un NDA impedisce ai fornitori di condividere informazioni riservate.
Ad esempio, un negozio online che utilizza un'API di traduzione di terze parti dovrebbe richiedere un DPA firmato che definisca le regole di gestione dei dati e le politiche di cancellazione. Ciò garantisce la conformità al GDPR o al CCPA e fornisce protezione legale in caso di uso improprio.
Casi di studio regionali
Regioni diverse applicano normative sulla privacy differenti, che influenzano direttamente il modo in cui le aziende di e-commerce dovrebbero utilizzare gli strumenti di traduzione. Comprendere questi standard regionali aiuta le aziende a scegliere piattaforme che soddisfano i requisiti legali ed evitare potenziali sanzioni o usi impropri dei dati. Ecco come vengono affrontate le questioni relative alla privacy in tre grandi regioni.
UE (GDPR)
Nell'Unione Europea, il GDPR impone regole severe su come i dati personali vengono raccolti, trattati, conservati e trasferiti. Gli strumenti di traduzione utilizzati dalle piattaforme di e-commerce devono garantire la minimizzazione dei dati, la crittografia e un trattamento sicuro. Le aziende devono inoltre garantire che i dati dei clienti non vengano conservati a tempo indeterminato o condivisi senza consenso.
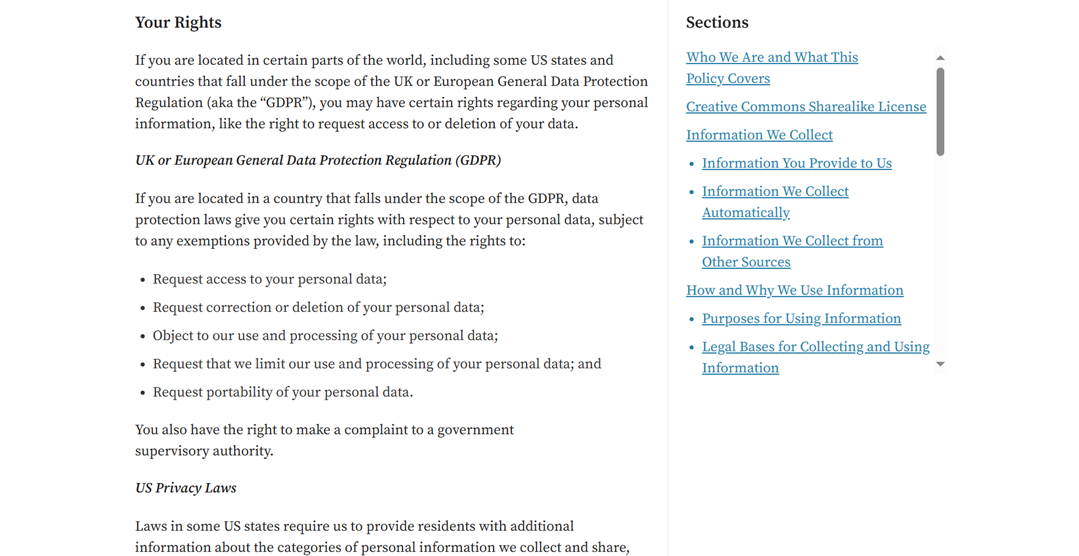
Questi diritti GDPR si applicano anche quando servizi di terze parti, come gli strumenti di traduzione, elaborano contenuti dello store o informazioni sui clienti. Ciò significa che qualsiasi fornitore di localizzazione che lavora con piattaforme come WooCommerce deve consentire l'accesso ai dati, la cancellazione e una gestione sicura secondo i termini del DPA. I fornitori che archiviano i dati al di fuori dell'UE, non applicano la crittografia o operano senza garanzie contrattuali possono mettere le aziende a rischio di non conformità.
Le aziende che operano sia nell'UE che nel Regno Unito dovrebbero anche assicurarsi che la loro documentazione di conformità rifletta i requisiti legali applicabili. L'utilizzo di affidabili modelli di documenti legali del Regno Unito può aiutare le organizzazioni a mantenere una documentazione coerente rispettando gli obblighi regionali di protezione dei dati.
Asia (PDPA)
Diversi paesi asiatici hanno le proprie versioni delle leggi sulla protezione dei dati, come il PDPA di Singapore e il PDPA della Thailandia. Queste normative si concentrano sul consenso dell'utente, sui limiti di conservazione dei dati e sul trattamento responsabile da parte di terzi. A differenza del GDPR, l'applicazione può variare da paese a paese, ma il principio fondamentale è simile: proteggere l'identità del cliente e limitare l'esposizione non necessaria dei dati.
Ad esempio, un'azienda di e-commerce a Singapore che traduce le pagine di checkout in più lingue asiatiche deve assicurarsi che il fornitore di traduzione non memorizzi nomi o indirizzi dei clienti senza consenso. Gli strumenti che anonimizzano i dati prima della traduzione o offrono opzioni di server locale sono considerati più sicuri.
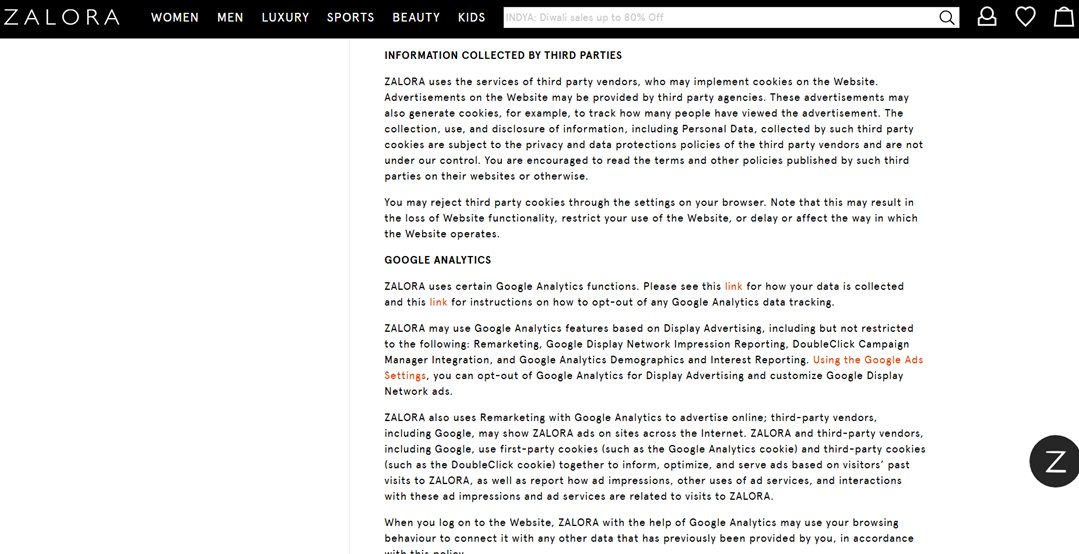
Questo è in linea con il modo in cui le principali piattaforme di e-commerce in Asia gestiscono le responsabilità sulla privacy dei terzi. Ad esempio, la policy di Zalora a Singapore afferma che qualsiasi dato raccolto da fornitori esterni, che sia per annunci pubblicitari, analisi o servizi funzionali, è regolato dai termini sulla privacy del terzo stesso, non dal controllo diretto della piattaforma. Sebbene la policy non menzioni esplicitamente gli strumenti di traduzione, vale la stessa regola: qualsiasi servizio esterno che elabora contenuti degli utenti deve rispettare i requisiti del PDPA, garantire una gestione sicura e impedire la conservazione o il trasferimento non autorizzati di dati personali.
USA (CCPA/CPRA)
Negli Stati Uniti, il CCPA e la sua versione aggiornata, il CPRA, offrono ai consumatori il controllo su come i loro dati personali vengono utilizzati e condivisi. Pur non essendo rigide come il GDPR, queste normative richiedono trasparenza, opzioni di opt-out e politiche chiare di gestione dei dati. Le aziende di e-commerce devono assicurarsi che i servizi di traduzione non vendano, memorizzino o facciano un uso improprio delle informazioni dei clienti.
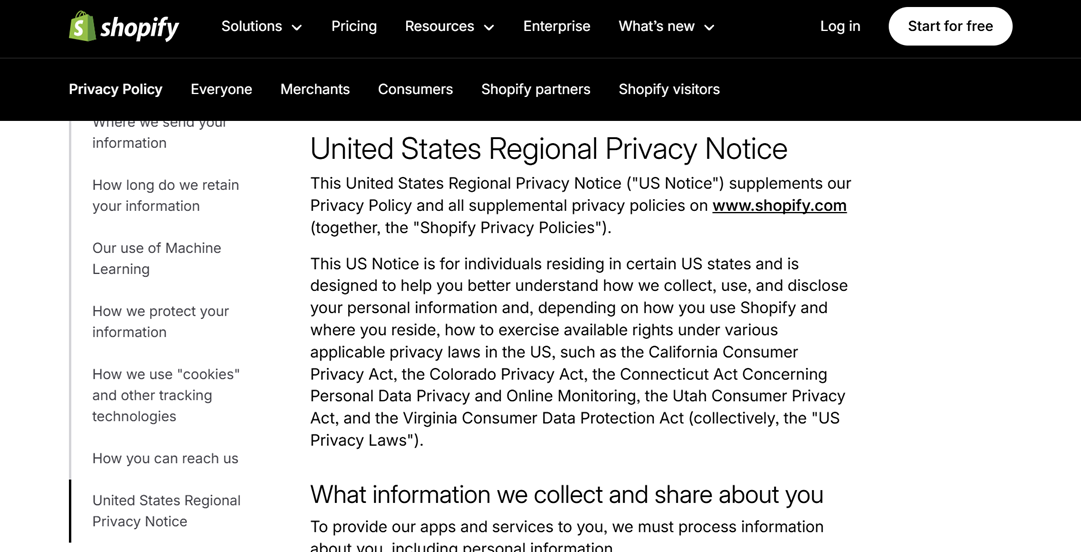
Shopify, ad esempio, fornisce un'informativa sulla privacy regionale dedicata agli Stati Uniti per rispettare le normative statali come CCPA e CPRA. Ciò garantisce che i commercianti e le integrazioni degli strumenti di traduzione rispettino i requisiti di trasparenza, i diritti di opt-out e la cancellazione dei dati.
Suggerimenti per la conformità (GDPR, CCPA, PDPA)
Regolamenti come il GDPR in Europa, il CCPA/CPRA negli Stati Uniti e il PDPA in Asia stabiliscono standard rigorosi su come i dati personali debbano essere raccolti, trattati, conservati e condivisi. Per rimanere conformi, le aziende necessitano di una combinazione di politiche interne, salvaguardie tecniche e accordi chiari con fornitori terzi come gli strumenti di traduzione. Di seguito sono riportate le pratiche chiave da seguire.
Minimizzazione dei dati e pseudonimizzazione
La minimizzazione dei dati significa raccogliere e utilizzare solo le informazioni strettamente necessarie per uno scopo specifico. Nell'e-commerce, ad esempio, non tutti i dettagli dei clienti devono essere inviati ai fornitori di traduzione. Limitare i dati sensibili riduce l'impatto di potenziali abusi o violazioni.
La pseudonimizzazione sostituisce i dati identificabili con codici o token, in modo che l'identità originale non sia immediatamente visibile. Questo è particolarmente utile quando strumenti esterni come le API di traduzione elaborano i dati. Sebbene i dati possano ancora essere collegati tramite riferimenti interni, l'esposizione diretta viene prevenuta.
Il GDPR incoraggia specificamente la pseudonimizzazione come salvaguardia legalmente riconosciuta. In caso di violazione, i dati hanno molte meno probabilità di esporre le identità individuali. È utile anche durante gli audit e le revisioni di sicurezza interne.
Gestione del consenso per gli utenti
Il consenso è un requisito centrale nelle moderne leggi sulla privacy. Le aziende devono informare chiaramente gli utenti se i loro dati saranno elaborati da strumenti di traduzione di terze parti, soprattutto se il contenuto include informazioni personali o transazionali. Essere trasparenti costruisce la fiducia degli utenti e riduce il rischio legale.
Oltre a raccogliere il consenso, le aziende devono consentire agli utenti di revocarlo in qualsiasi momento. Ciò può essere facilitato tramite banner sui cookie, impostazioni delle preferenze o caselle di opt-in/opt-out. Ogni azione di consenso dovrebbe essere registrata e conservata come prova di conformità.
Ai sensi del GDPR e del PDPA, il consenso valido deve essere esplicito e ben informato. Nel frattempo, il CCPA spesso utilizza meccanismi di opt-out per specifiche categorie di dati. Senza un adeguato sistema di gestione del consenso, le aziende rischiano sanzioni e perdita di credibilità.
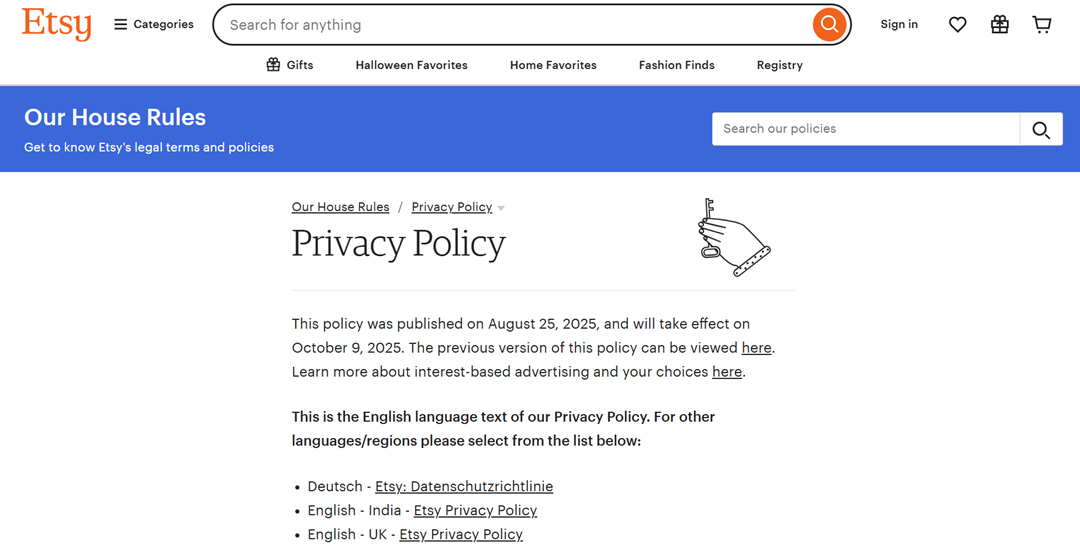
Per supportare pratiche di consenso trasparenti, le principali piattaforme di e-commerce come Etsy forniscono le loro informative sulla privacy anche in più lingue. Questo approccio aiuta gli utenti globali a comprendere facilmente come vengono gestiti i loro dati e rafforza la fiducia in diverse regioni.
DPA (Data Processing Agreement) con i fornitori
Quando si collabora con fornitori come le piattaforme di traduzione, è obbligatorio un accordo sul trattamento dei dati (DPA). Esso definisce le responsabilità per la protezione, l'archiviazione, l'utilizzo e la cancellazione dei dati personali. Senza un DPA, l'utilizzo di strumenti di terze parti può violare i requisiti del GDPR o del PDPA.
Un DPA garantisce che i fornitori non utilizzino i dati per scopi non autorizzati, come analisi o addestramento dell'IA. In genere copre crittografia, limiti di accesso, ubicazione del server, sub-responsabili e procedure di notifica delle violazioni.
Anche i grandi fornitori come Google Cloud o AWS Translate offrono DPA standard che i clienti devono accettare. Durante audit o indagini, disporre di un DPA firmato è una delle principali prove di conformità legale.
Diritto di accesso, rettifica e cancellazione dei dati
Gli utenti hanno il diritto di accedere ai propri dati, richiedere correzioni e chiederne la cancellazione se non sono più necessari. Questi diritti sono tutelati dal GDPR, dal CCPA/CPRA e dal PDPA. Ciò significa che le piattaforme di e-commerce e gli strumenti di traduzione devono supportare concretamente tali richieste.
Per essere conformi, le aziende necessitano di sistemi di archiviazione e tracciamento dei dati adeguatamente strutturati. Se le informazioni dei clienti sono disperse tra server, fornitori e applicazioni senza visibilità, rispondere alle richieste sui dati diventa quasi impossibile.
Ad esempio, un utente può chiedere di eliminare le trascrizioni delle chat che sono state tradotte e archiviate da un fornitore terzo. Se il fornitore non dispone di meccanismi di cancellazione adeguati, l'azienda—non il fornitore—rimane legalmente responsabile.
Trasferimento transfrontaliero con SCC
Molti servizi di traduzione ospitano server in diversi paesi, rendendo i trasferimenti transfrontalieri di dati una delle principali questioni di conformità. Ai sensi del GDPR, il trasferimento di dati al di fuori dell'UE è consentito solo se sono in atto protezioni equivalenti. Un meccanismo ampiamente accettato è l'uso delle SCC (Clausole Contrattuali Standard).
Le SCC sono accordi legalmente vincolanti tra il mittente e il destinatario dei dati, che garantiscono il mantenimento degli standard di privacy. Le piattaforme di e-commerce che collaborano con fornitori negli Stati Uniti, in India o in Asia devono includere le SCC prima di consentire qualsiasi trasferimento.
Alcune leggi PDPA asiatiche richiedono anche una notifica preventiva o l'approvazione governativa per i trasferimenti internazionali di dati. Senza SCC o garanzie simili, le aziende potrebbero essere considerate responsabili di esportazione illegale di dati.
Valutazione del rischio per la privacy (DPIA)
Una Valutazione d'Impatto sulla Protezione dei Dati (DPIA) è necessaria quando le attività di trattamento comportano rischi elevati per la privacy, come gli strumenti di traduzione basati sull'IA che memorizzano conversazioni o trattano dati transazionali. Le DPIA aiutano le aziende a identificare lacune di sicurezza, uso eccessivo dei dati o esposizione ad accessi non autorizzati.
Una DPIA valuta il tipo di dati raccolti, lo scopo del trattamento, le parti coinvolte, i metodi di conservazione e i periodi di conservazione. I risultati guidano le decisioni sull'aggiunta di misure di sicurezza come la crittografia, la restrizione dell'accesso o il miglioramento dei contratti con i fornitori.
Ai sensi del GDPR, è necessario completare una DPIA prima di lanciare qualsiasi nuovo strumento o sistema che tratti dati personali sensibili. Se la valutazione rileva rischi non gestibili, le autorità possono persino bloccare l'attività. Oltre alla conformità, le DPIA aiutano le aziende a rafforzare la propria posizione complessiva in materia di protezione dei dati.
Tabella comparativa della gestione dei dati: Linguise vs Concorrenti
Quando si sceglie uno strumento di traduzione per l'e-commerce, non basta confrontare le funzionalità: è necessario valutare anche come ciascun fornitore gestisce i dati degli utenti. Le diverse piattaforme adottano politiche differenti in materia di archiviazione, crittografia, consenso e conformità a normative come GDPR, CCPA e PDPA. Un confronto diretto aiuta le aziende a prendere decisioni più sicure e consapevoli.
Aspetto | Linguise | Weglot | API Google Translate | Lokalise |
Crittografia dei dati (in transito e a riposo) | Sì (HTTPS & crittografia) | Sì | Sì | Sì |
Politica di conservazione dei dati | Temporaneo, nessuna conservazione a lungo termine | Memorizza le traduzioni sui server | Può conservare i dati temporaneamente | Memorizza i dati del progetto nel cloud |
Requisito di consenso dell'utente | Richiesto per i dati personali | Richiesto (basato sul GDPR) | Non applicato per impostazione predefinita | Richiesto in base all'utilizzo |
Conformità (GDPR/CCPA/PDPA) | Pienamente conforme | Conforme al GDPR | Strumenti conformi al GDPR, ma dipendenti dall'utente | Conforme a GDPR & SOC 2 |
Uso dei dati per l'addestramento dell'IA | No | No | Sì (a meno che non si sia optato per l'esclusione) | No |
Conservazione e cancellazione dei dati | Rimozione immediata su richiesta | Rimovibile su richiesta | Controllo utente limitato | Impostazioni di conservazione personalizzate |
Disponibilità del DPA | Sì | Sì | Disponibile tramite i Termini Cloud | Sì |
Salvaguardie per il trasferimento transfrontaliero dei dati | SCC & conformità GDPR | SCC & garanzie GDPR | SCC disponibili | Clausole contrattuali standard (SCC) e clausole UE |
Pronto a esplorare nuovi mercati? Prova gratuitamente il nostro servizio di traduzione automatica con una prova senza rischi di 1 mese. Nessuna carta di credito richiesta!
Conclusion
La privacy negli strumenti di traduzione per l'e-commerce deve essere presa sul serio perché i dati dei clienti, le transazioni e i contenuti aziendali vengono spesso trasferiti durante il processo. Rischi come l'archiviazione non autorizzata, la crittografia debole, l'accesso di terze parti e i trasferimenti transfrontalieri possono portare a violazioni di normative come il GDPR, il CCPA o il PDPA.
Per proteggere i dati, i proprietari di e-commerce hanno bisogno di strumenti di traduzione con crittografia end-to-end, controllo della conservazione dei dati, server trasparenti e conformità legale. Linguise offre un approccio più sicuro con anonimizzazione dei dati, protezione conforme al GDPR, nessuna conservazione a lungo termine e supporto per DPA e SCC. Se vuoi tradurre il tuo sito e-commerce senza sacrificare privacy e sicurezza, utilizzare Linguise è un'opzione più sicura e conforme.